
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 0xblackash/cve-2026-43499
CVE-2026-43499
 jaf0rk/cve-2026-14382
Preuve de concept d'exploit pour CVE-2026-14382, une vulnérabilité ANGLE de haute sévérité dans Chromium, avec des PoCs 32 bits et AArch64 obtenant…
 baba01hacker666/cve-2026-23111
Linux Kernel nf_tables Use-After-Free (CVE-2026-23111) — PoC d'élévation de privilèges locaux (LPE)
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 kaandemir993/advanced-loader-reverse-engineering
Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…
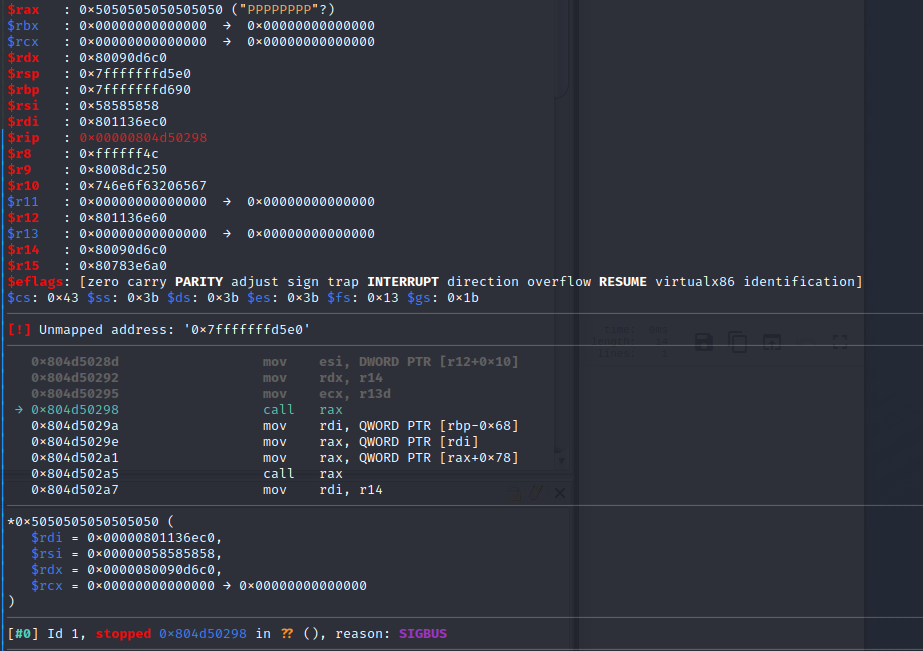 ly1g3/cisco-cve-2023-31488
Appliance de sécurité email Cisco : Email vers RCE zero-click en tant que root - Exécution de code à distance / Corruption mémoire / Chaîne ROP
 lukeslp/redtail-ioc
Des IOC et une checklist de triage en lecture seule issue d'une compromission root Linux réelle : RedTail miner, persistance XorDDoS, MoneroOcean…
 kkaanozturk/hyperos-directory-traversal-analysis
Analyse approfondie de la vulnérabilité Use-After-Free (CVE-2025-21082) dans le framework AVCodec Media de Xiaomi HyperOS, simulation en Rust et…
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 0xblackash/cve-2026-8451
CVE-2026-8451
 0xcyberstan/cve-2026-53360-poc
PoC pour CVE-2026-53360 : lecture/écriture hors limites du tas déclenchée par l'invité dans la gestion des changements d'état de page KVM SEV-SNP…
 synacktiv/lehack-2026-challenge
Sources du challenge de Synacktiv pour leHack 2026
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - est une puissante interface web qui vous aide à manipuler les applications Android et iOS à l'exécution.
 bakano98/cve-2026-23111-poc
PoC improvisé pour CVE-2026-23111. Créé et exécuté sur Linux Kernel 6.12.69.
 moxie25/nanomq-memory-leak-research
Avis public et analyse technique pour CVE-2026-36590, une vulnérabilité de déni de service dans NanoMQ v0.24.9.
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
Outil d'exploitation en Python pour la vulnérabilité de surlecture mémoire CVE-2026-8451 Citrix Netscaler. Génère des artefacts de détection en…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.








