

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Page 76 | Kitploit
Catégories

Criminalistique Numérique

Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 6 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 6 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 1 mois
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 2 jours
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 1 mois
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 1 jour
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kil y a 7 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kil y a 1 jour
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 12 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 7 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1451 résultats
dissect preview

dissect

GitHubfox-it/dissect

Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kil y a 18 jours
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers : Un cadre de laboratoire cyber basé sur Docker

vulnerability-analysisforensicsweb-security+9
310il y a 13 jours
LEAF preview

LEAF

GitHubalex-cart/leaf

Cadre d'acquisition de preuves pour Linux

disk-forensicsioc-managementmemory-forensics+5
120il y a 2 ans
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter est un utilitaire permettant de découvrir des modules .NET CLR 'intéressants' dans les processus en cours.

defensive-toolsmemory-forensicsforensics+2
120il y a 4 ans
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Plateforme collaborative de réponse aux incidents

forensicsdigital-forensicsincident-response
1.5kil y a 1 mois
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…

packet-sniffing-analysisiot-securityforensics+3
12il y a 4 ans
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
48il y a 7 mois
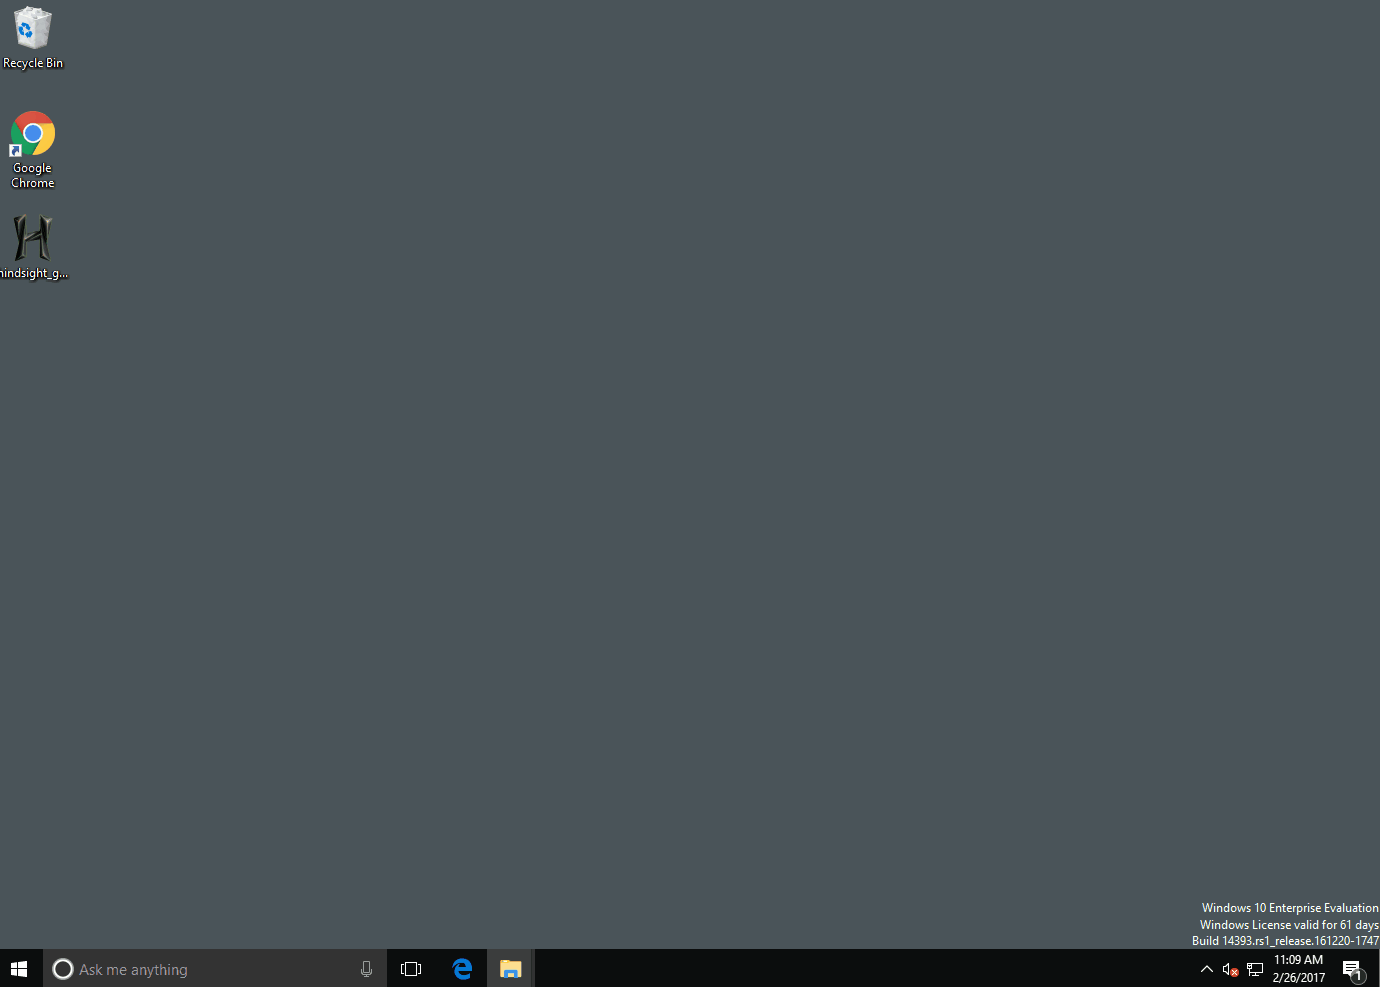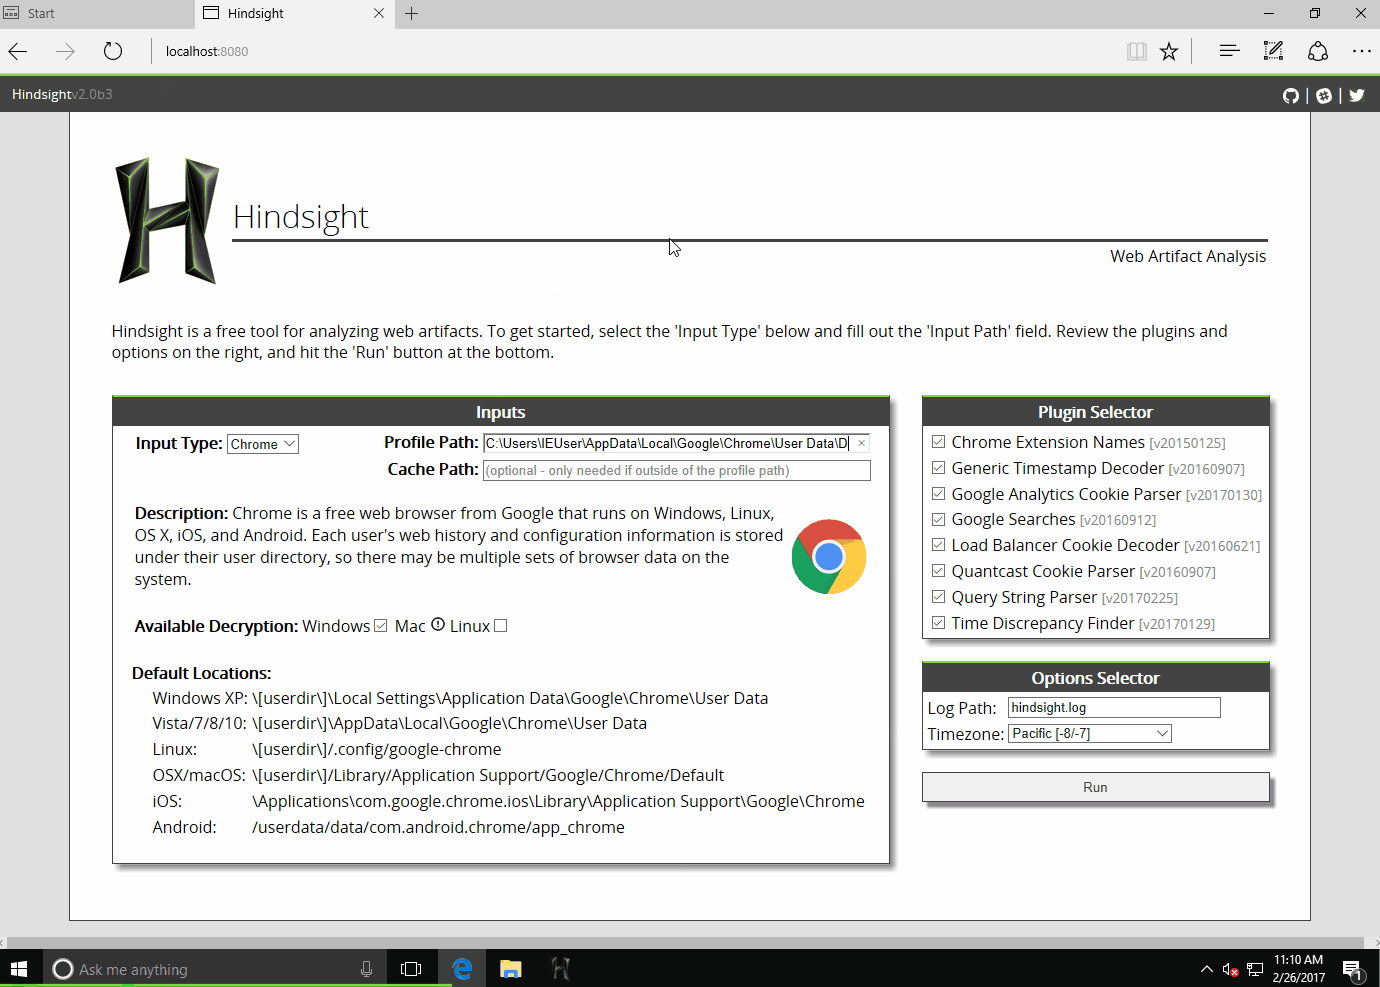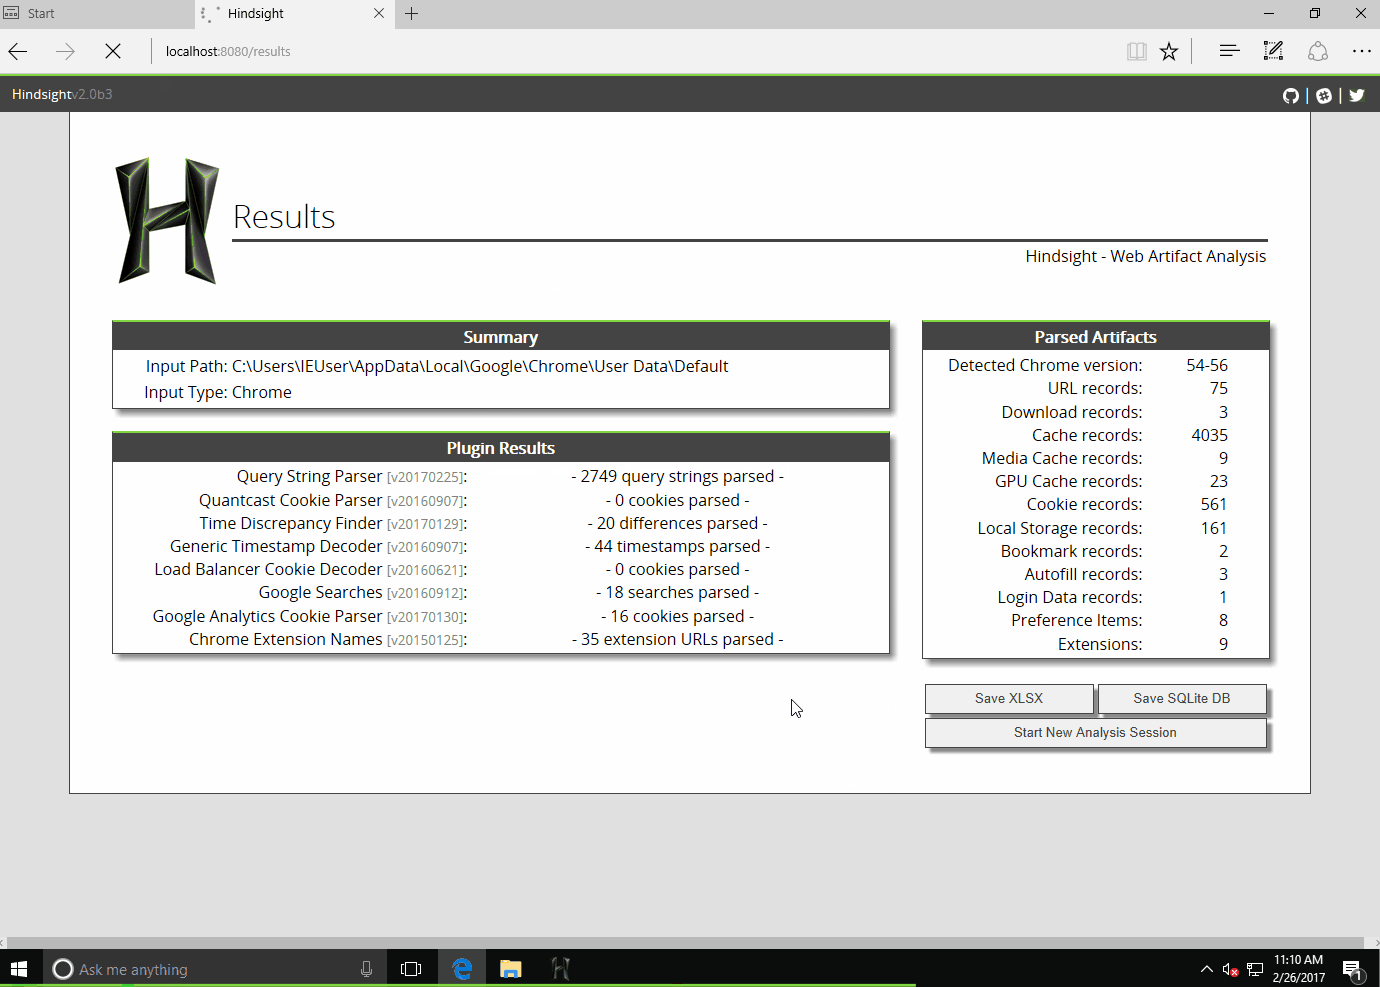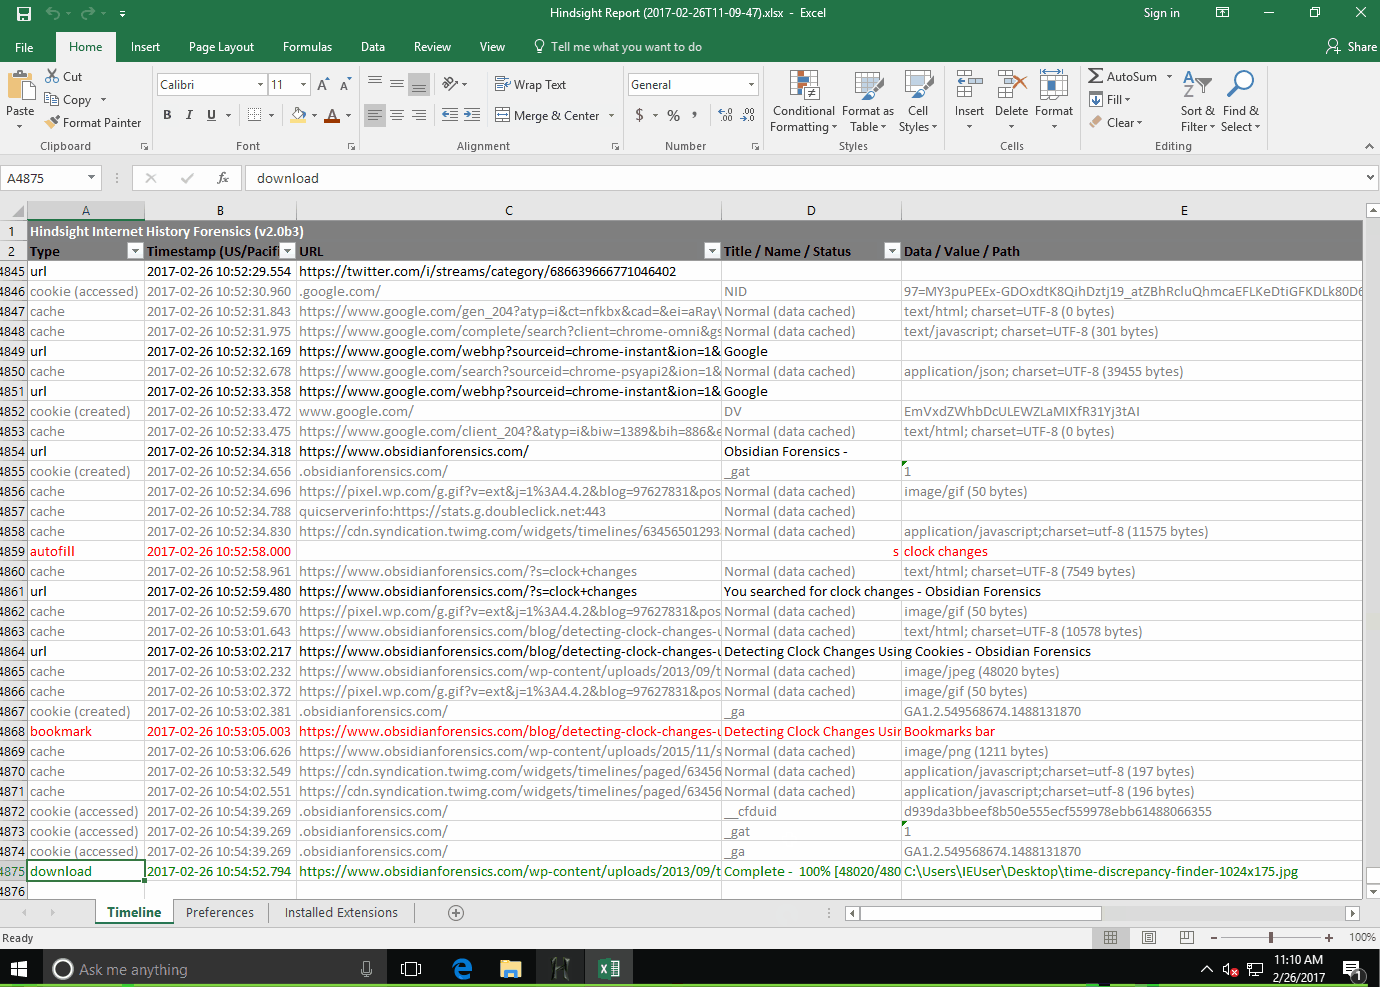
hindsight preview

hindsight

GitHubryandfir/hindsight

Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox

osintforensicsinformation-gathering+1
1.5kil y a 1 jour
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.

disk-forensicsforensicsdata-recovery+1
1.8kil y a 4 mois
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…

forensicsinformation-gatheringdigital-forensics+3
1.1kil y a 4 ans
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt

forensicsdigital-forensics
95il y a 3 ans
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…

defensive-toolsmemory-forensicsforensics+2
2.4kil y a 11 jours
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Journaliser les fichiers accédés par tout processus Linux

general-purpose-utilitiesforensicsdigital-forensics
946il y a 2 mois
WELA preview

WELA

GitHubyamato-security/wela

Audite les paramètres du journal d'événements Windows par rapport aux directives des bonnes pratiques et à la détectabilité des règles Sigma, avec…

configuration-auditingdigital-forensicsincident-response+1
118il y a 8 jours
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…

vulnerability-analysisforensicsinformation-gathering+1
75il y a 4 ans
BlueTeam.Lab preview

BlueTeam.Lab

GitHubop7ic/blueteam.lab

Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.

defensive-toolsconfiguration-auditingdigital-forensics+7
187il y a 1 an
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Outil de collecte d'artefacts pour systèmes *nix

forensicsinformation-gatheringdigital-forensics+3
220il y a 2 ans
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…


forensicsdigital-forensicsthreat-intelligence+2
3.3kil y a 9 jours
Précédent1…757677…81Suivant







