
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 k1nd0ne/volweb
Une plateforme centralisée et améliorée d'analyse mémoire
 jessek/hashdeep
Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…
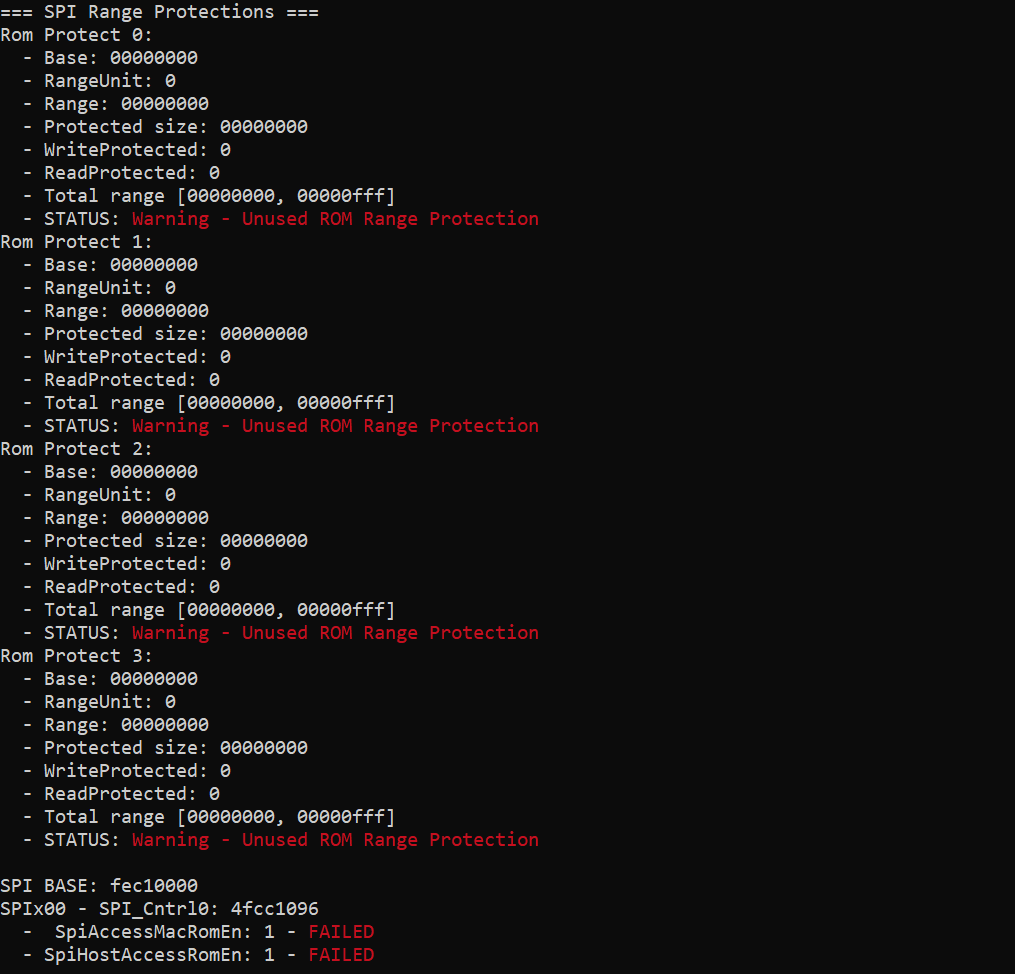 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 joeavanzato/trawler
Script PowerShell aidant les répondants aux incidents à découvrir des mécanismes de persistance potentiels de l'adversaire.
 unicornunicode/fact
Collecte, traite et visualise les données forensiques provenant de clusters de machines cloud et sur site pour la réponse aux incidents et les…
 fox-it/dissect
Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 bohops/rogueassemblyhunter
Rogue Assembly Hunter est un utilitaire permettant de découvrir des modules .NET CLR 'intéressants' dans les processus en cours.
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 chrism09/knx-bus-dump
Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
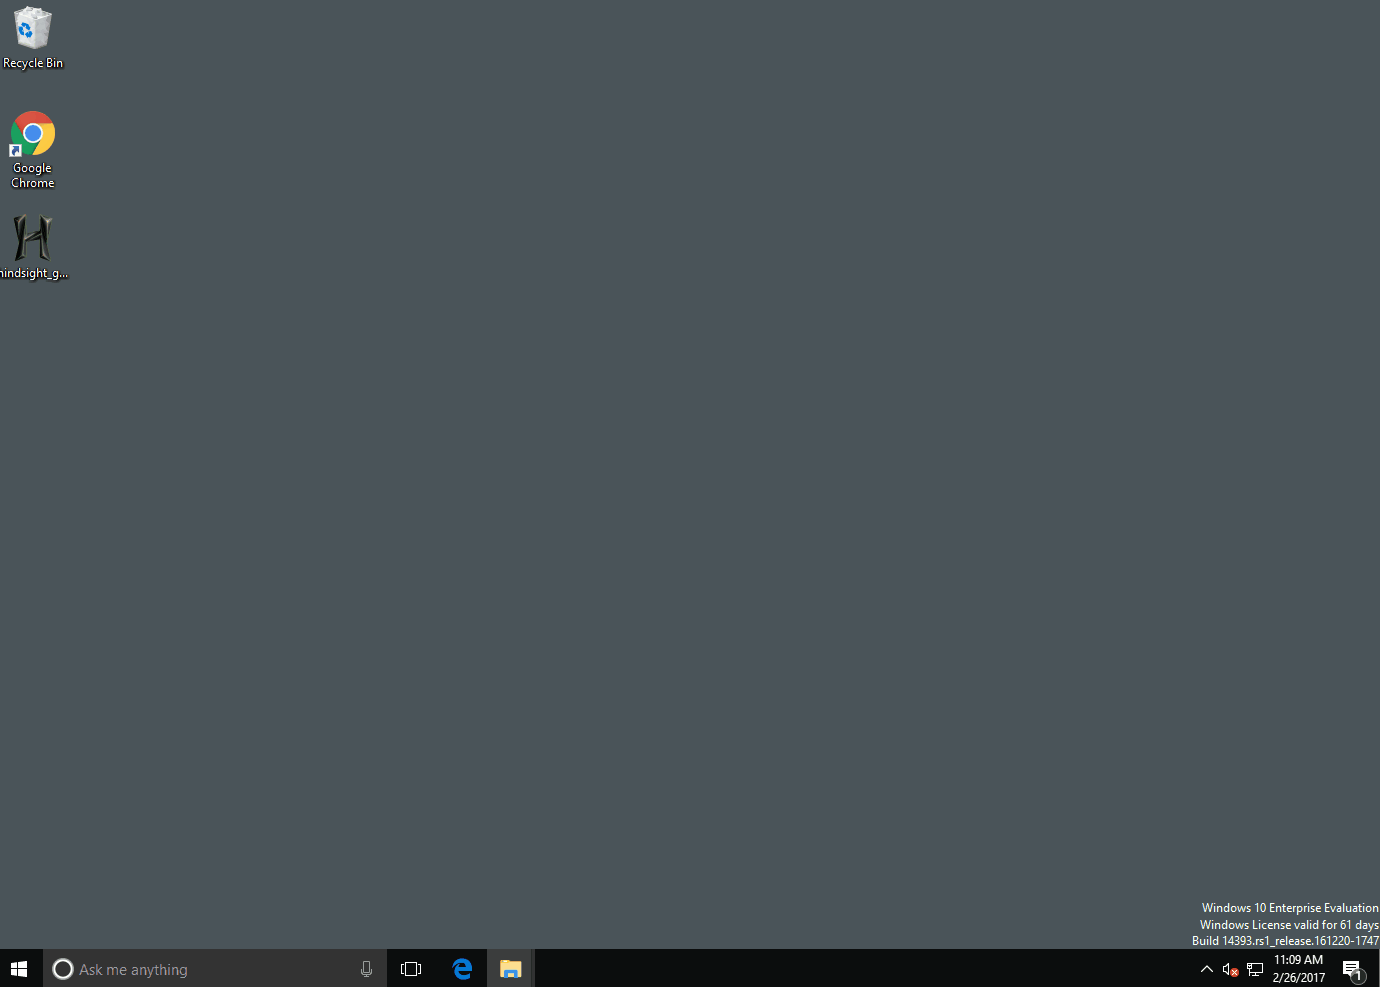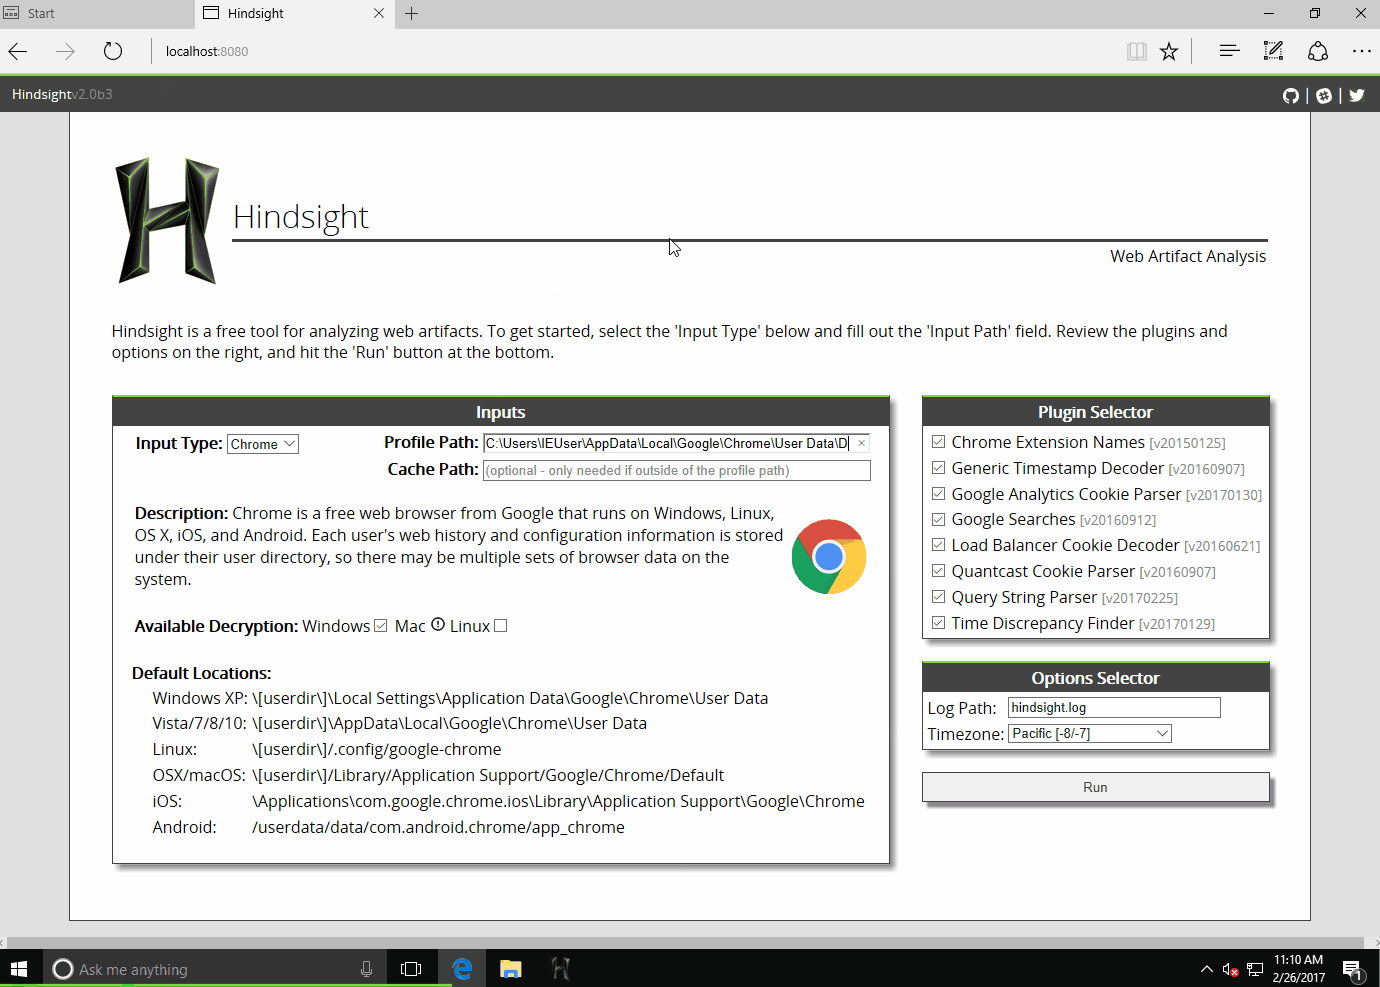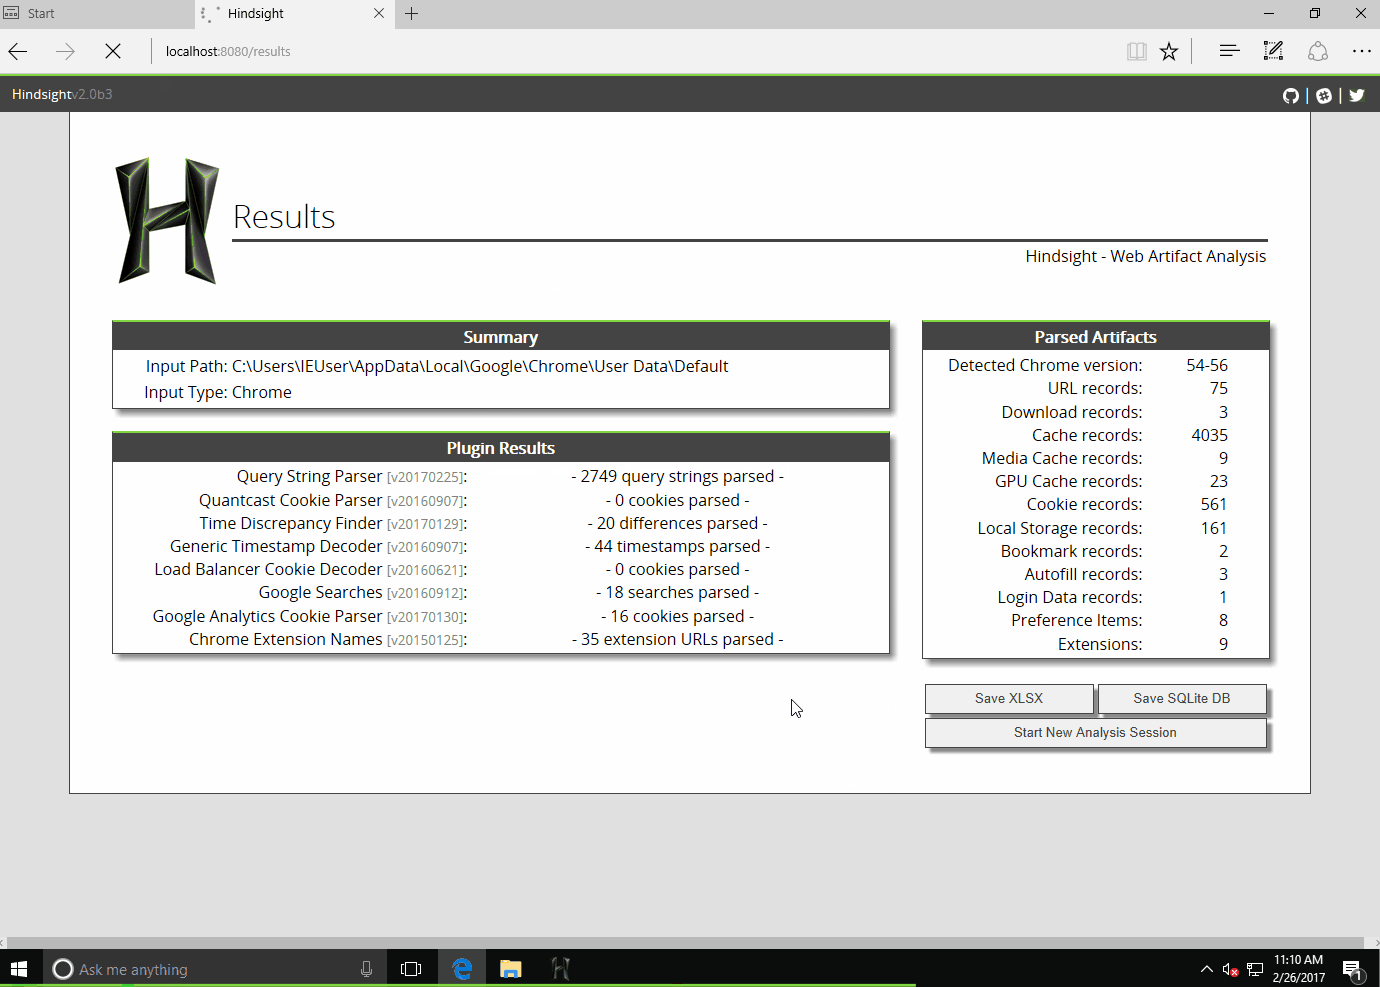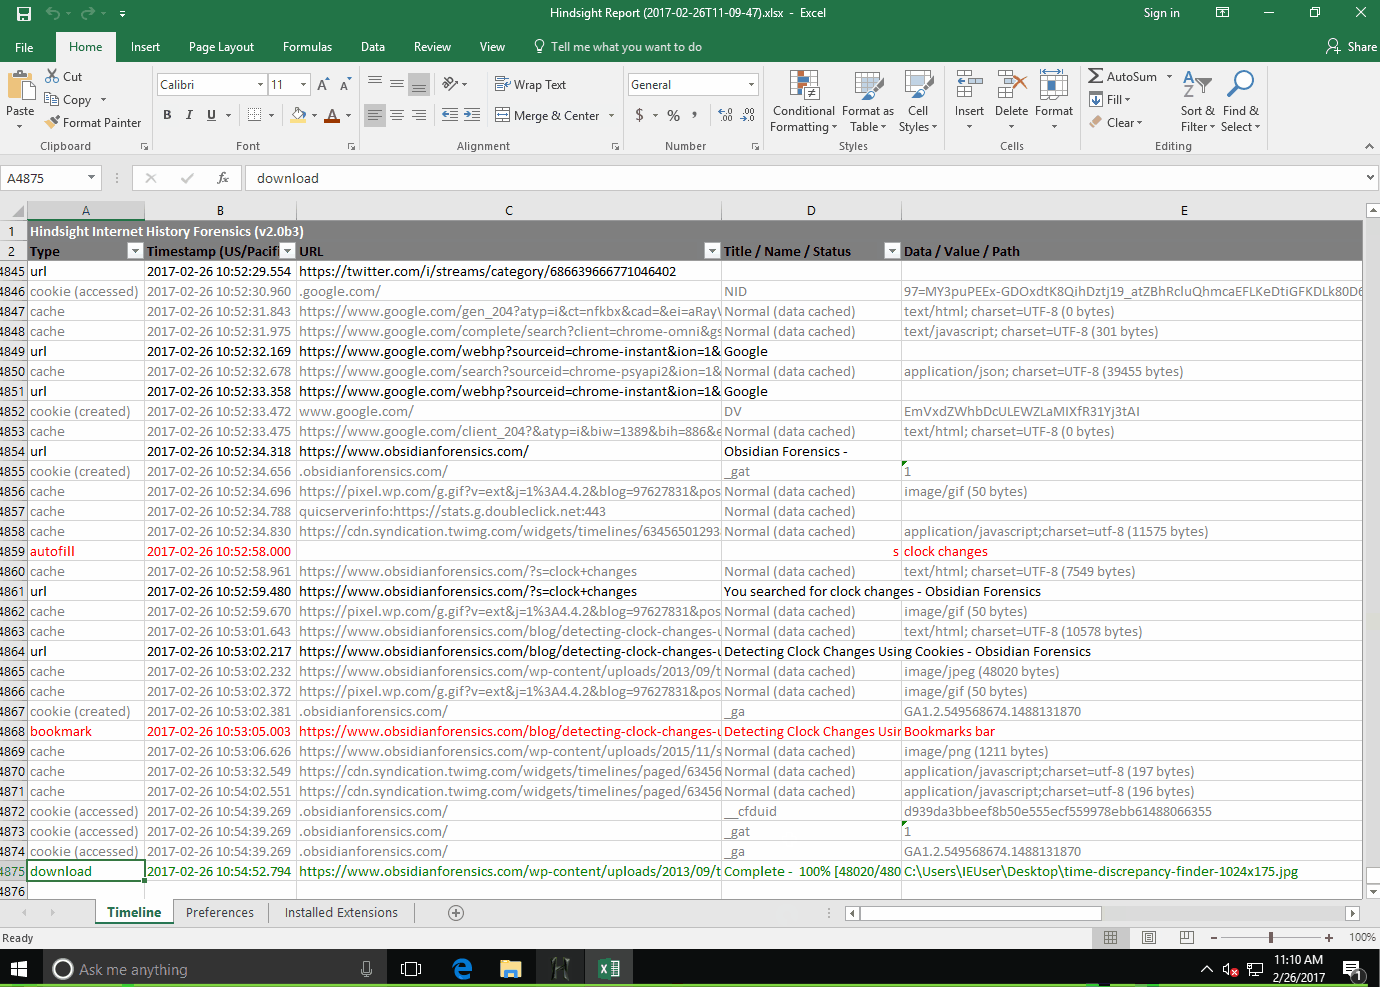 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 pablolec/recoverpy
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 mnrkbys/ma2tl
Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt
 hasherezade/hollows_hunter
Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…








