

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Criminalistique Numérique

Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 6 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 6 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 1 mois
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 3 jours
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 1 mois
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 12h 40m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kil y a 8 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kil y a 2 jours
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 12 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 7 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1452 résultats
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.

forensicsdata-recoverydigital-forensics+1
331il y a 5 ans
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

Analyseur de cache bitmap RDP

memory-forensicsforensicsinformation-gathering+1
695il y a 6 mois
Squalr preview

Squalr

GitHubsqualr/squalr

Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
151il y a 2 jours
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.

osintphishing-toolsforensics+2
175il y a 5 ans
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil

ioc-managementforensicsmalware-analysis+3
182il y a 5 ans
frida preview

frida

GitHubfrida/frida

Dépôt principal pour héberger les binaires de version
android-securitydynamic-analysis-sandboxingios-security+9
21.4kil y a 22h 27m
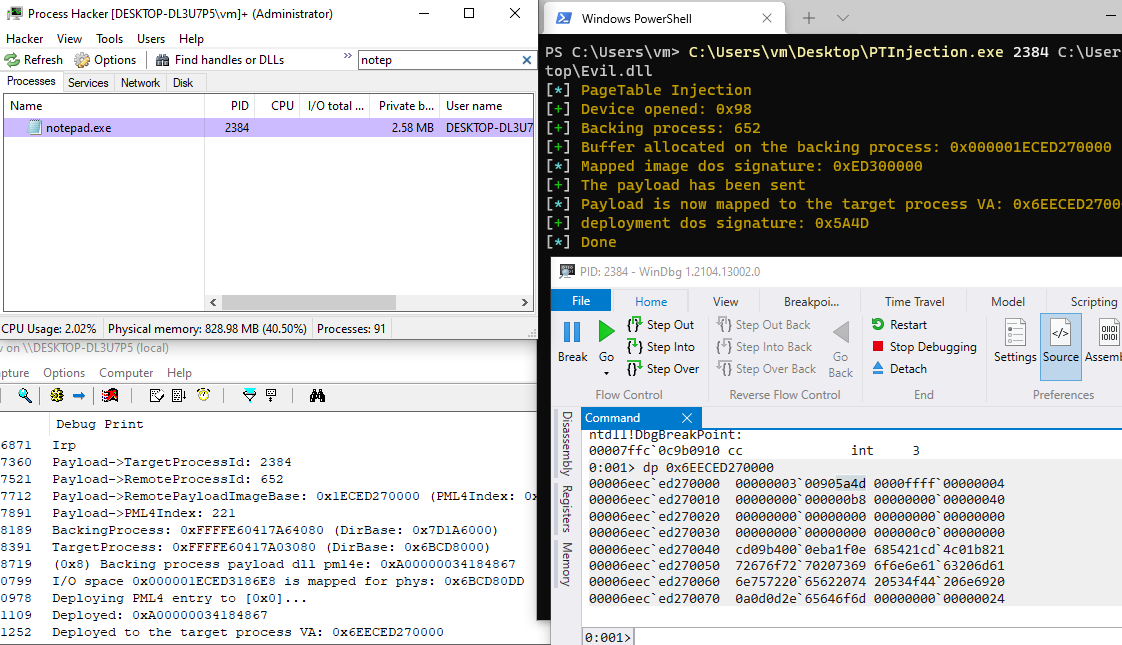
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

Injection de code, injecter un payload malveillant via les tables de pages pml4.

memory-forensicsexploitationbinary-exploitation
244il y a 5 ans
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…

static-analysisforensicsmalware-analysis+1
93il y a 1 an
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.

memory-forensicsreverse-engineeringforensics+2
1.9kil y a 1 mois
MEAT preview

MEAT

GitHubjfarley248/meat

Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.

ios-securityforensicsmobile-forensics+2
168il y a 6 ans
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…

defensive-toolsioc-managementpacket-sniffing-analysis+5
93il y a 5 ans
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.

memory-forensicsmalware-analysisdigital-forensics+2
964il y a 2 ans
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…

defensive-toolsmemory-forensicspayload-generation+3
598il y a 4 ans
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365

information-gatheringdigital-forensicscloud-security+3
795il y a 4 ans
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
packet-sniffing-analysisnetwork-forensicsforensics+2
50il y a 3 ans
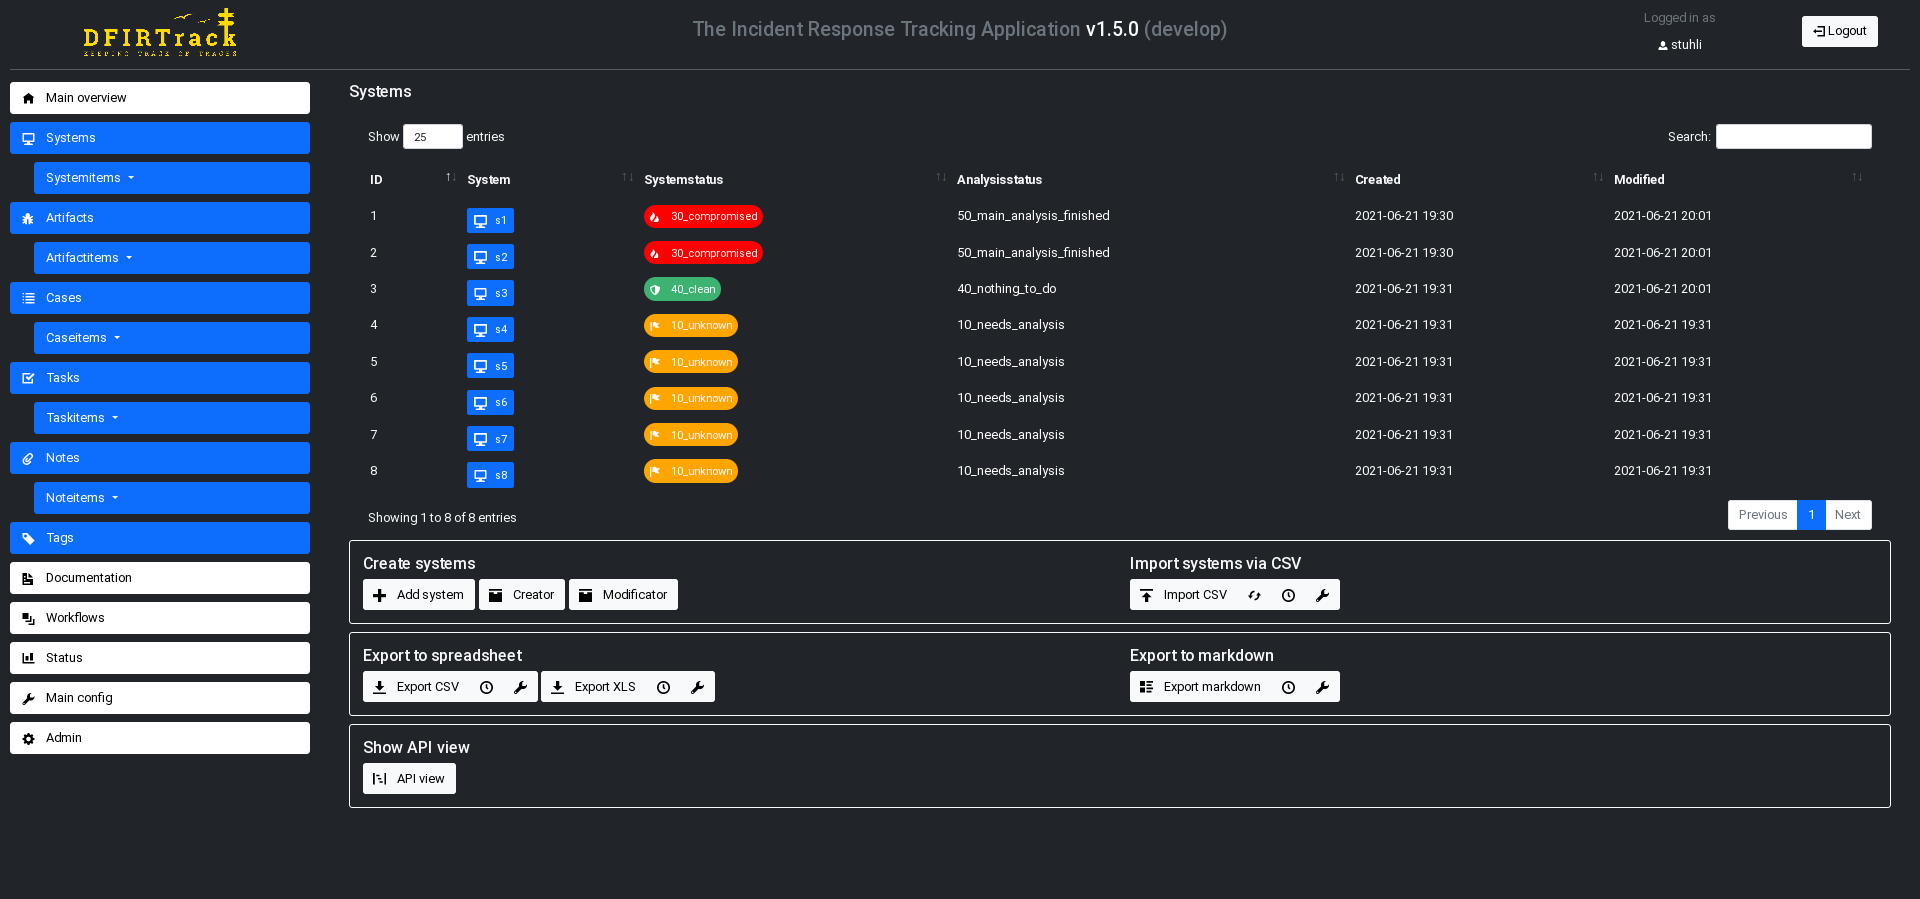
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…

forensicsdigital-forensicsincident-response
538il y a 10 mois
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…

digital-forensicsincident-responselog-analysis
23il y a 6 ans
Telegrip preview

Telegrip

GitHubtelegrip/telegrip

Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…


forensicsmobile-forensicsdata-recovery+1
19il y a 4 ans
Précédent1…707172…81Suivant







