
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit
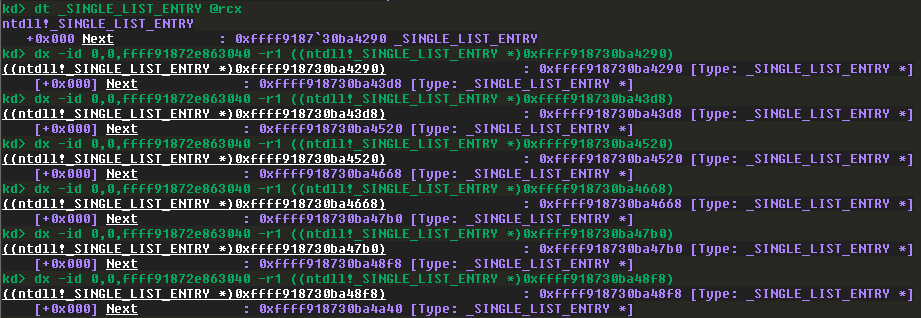
 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Exploitation à distance du noyau via IPv6
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
Outil d'exploitation en Python pour la vulnérabilité de surlecture mémoire CVE-2026-8451 Citrix Netscaler. Génère des artefacts de détection en…
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - PoC de la vulnérabilité de fuite de mémoire MongoDB
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205 : Vulnérabilité Use-After-Free dans Apple WebKit
 zach115th/toolshellfinder
Analyse les journaux IIS Windows à la recherche de signes de CVE-2025-53770 & CVE-2025-53771
 v31l0x1/throttlestopppl
PoC pour CVE-2025-7771 pour modifier PPL Protection
 h4k6/cve-2023-0179-poc
Exploitation de la vulnérabilité (CVE-2023-0179) Cette vulnérabilité, identifiée sous le nom CVE-2023-0179, affecte toutes les versions de Linux de…
 saadislamm/spoiler
Les aléas de chargement spéculatifs renforcent les attaques Rowhammer et par cache - CVE-2019-0162 -
 eugnis/spectre-attack
Exemple d'utilisation de l'exploit « Spectre » révélé (CVE-2017-5753 et CVE-2017-5715)
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Cas documenté de réponse aux incidents pour l'exploitation de CVE-2024-49138, comprenant l'analyse des logs, la validation de hachage, la détection…
 m31r0n/sniprecover-cli
Détection et restauration des captures PNG de Windows Snipping Tool vulnérables à CVE-2023-28303
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318 : crash non authentifié de Content-Encoding: deflate. Analyse de la cause racine (invalid free of an interior…
 szymonh/rndis-co
CVE-2022-25375 - Exploit de démonstration du gadget USB RNDIS
 lukeslp/redtail-ioc
Des IOC et une checklist de triage en lecture seule issue d'une compromission root Linux réelle : RedTail miner, persistance XorDDoS, MoneroOcean…
 rick2600/redis-stack-cve-2024-55656
Preuve de concept d'exploitation pour CVE-2024-55656, un débordement d'entier dans RedisBloom conduisant à une lecture/écriture hors limites basée…
 hexastrike/ivanti-connect-secure-logs-parser
Un script Python pour examiner les journaux d'événements Ivanti Secure Connect (ICS), conçu pour soutenir les enquêtes sur les vulnérabilités…
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…








