
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
Ressources d'investigation DFIR pour CVE-2021-36934, couvrant le détournement de DLL, la détection d'élévation de privilèges et l'analyse forensique…
 offensive-panda/lsassreflectdumping
Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…
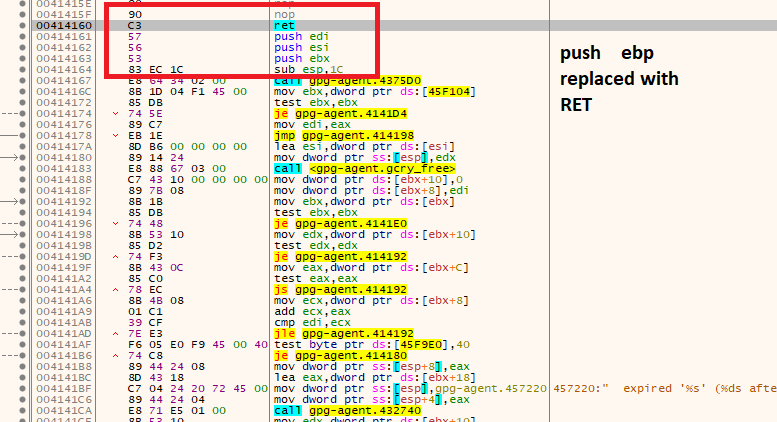 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 gengstah/windbg-mcp
Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…
 bitranox/fingerprint
Surveillance des modifications du registre et des fichiers sous Windows
 egebalci/ticketbleed
Ceci est un outil pour exploiter la vulnérabilité Ticketbleed (CVE-2016-9244).
 piotrflorczyk/cve-2018-8174_analysis
Analyse de l'exploit VBS CVE-2018-8174
 0xblackash/cve-2026-46331
CVE-2026-46331
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC original pour CVE-2023-30367
 emirkmo/xz-backdoor-github
Historique des commits liés à la porte dérobée xz découverte le 29 mars 2024 : CVE-2024-3094.
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 argp/cve-2011-3026-firefox
Exemple d'exploitation de CVE-2011-3026 sur Firefox (Linux/x86)
 feliam/cve-2014-4481
Le framework Apple CoreGraphics ne parvient pas à valider l'entrée lors de l'analyse des données encodées CCITT group 3, ce qui entraîne une…
 benschlueter/cve-2021-33624
Preuve de concept pour CVE-2021-33624
 crackercat/cve-2021-44852
Un problème a été découvert dans BS_RCIO64.sys de Biostar RACING GT Evo 2.1.1905.1700. Un processus de faible intégrité peut ouvrir l'objet de…
 yonathanpy/cve-2025-65320
CVE-2025-65320 preuve de concept démontrant l'extraction de clés de licence en clair depuis la mémoire des processus via l'attachement d'un…
 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
 homjxi0e/cve-2017-8641_chakra_js_globalobject
Il y a un classique dépassement de tas lors de l'évaluation d'une chaîne assez grande dans Chakra ! Ce problème peut être reproduit de manière stable…








