
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 uky007/petriage
PETriage : un lecteur de fichiers PE unifié par symboles pour le triage, conçu pour une utilisation multiplateforme et multi-interface.
 dump-guy/powershell-tools
Collection de quelques outils faciles à utiliser - en PowerShell.
 fi01/libget_user_exploit
Exploit de lecture mémoire noyau exploitant CVE-2013-6282 pour une escalade de privilèges locale sur les systèmes Linux concernés.

 bontchev/whodunit
Reconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident
 rebelle3/cve-2017-7117
Exploit éducatif pour CVE-2017-7117, une vulnérabilité de type-confusion et use-after-free dans iOS 10.3.4 JavaScriptCore, démontrant des techniques…
 adminpentester/cve-2024-38063-
Exploitation à distance du noyau via IPv6
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318 : crash non authentifié de Content-Encoding: deflate. Analyse de la cause racine (invalid free of an interior…
 waheeb71/cve-2025-14847
Exploit de fuite de mémoire MongoDB CVE-2025-14847
 barhen12/cve-2025-0288
Écriture mémoire noyau arbitraire (memmove non contrôlé)
 b401/clickstudio-compromised-certificate
Dépôt contenant le certificat compromis observé lors des récentes attaques CVE-2022-30190 (Follina).
 business1sg00d/cve-2023-25136
Examen de la mémoire lorsque sshd 9.1p1 se termine anormalement en raison d'un bug de double libération.
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe analysis for hacking team
 jevil36239/cve-2025-38001
Ce dépôt contient une preuve de concept (PoC) pour la faille de sécurité CVE-2025-38001 qui cible le module HFSC du noyau Linux. Conçu spécialement…
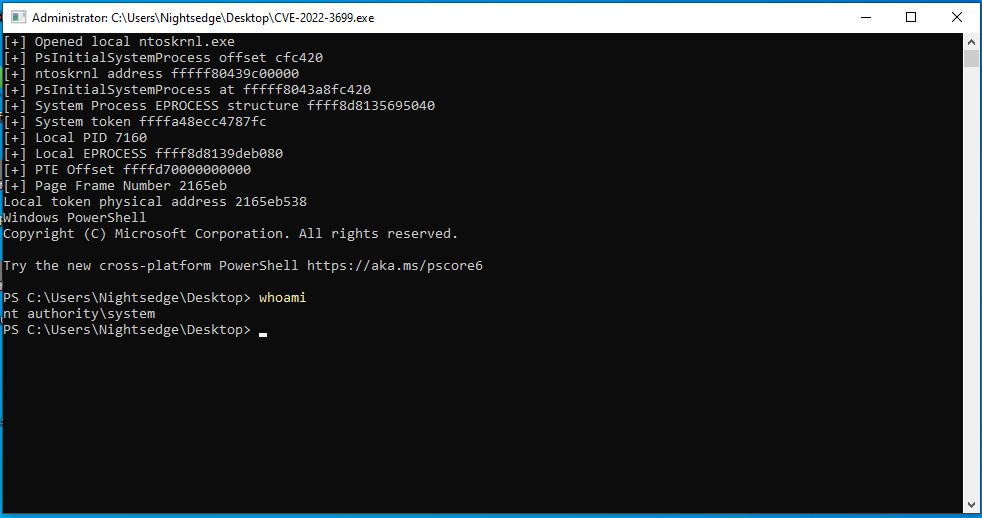 eap2468/cve-2022-3699
Preuve de concept d'exploitation pour CVE-2022-3699
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Cas documenté de réponse aux incidents pour l'exploitation de CVE-2024-49138, comprenant l'analyse des logs, la validation de hachage, la détection…
 uthrasri/openssl_g2.5_cve-2014-8275
Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…
 shakyanayann/cve-2022-0185
Exploit de preuve de concept pour CVE-2022-0185, un débordement de tas du noyau Linux dans la couche du système de fichiers, permettant une élévation…
 sandi-go/cve-2018-8389
Analyse technique et preuve de concept pour CVE-2018-8389, une vulnérabilité use-after-free dans jscript.dll d'Internet Explorer permettant…








