
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 appliedsec/forensicscanner
Forensic Scanner
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
 sumidcyber/zeroscout
🦅 ZeroScout : Le chasseur de menaces autonome local et cloud. Visualisez les attaques dans une War Room en direct, identifiez les groupes APT via…
 bazad/gsscred-move-uaf
CVE-2018-4343: Preuve de concept pour une use-after-free dans le démon GSSCred sur macOS et iOS.
 atorninja/cve-2019-2215
PoC et analyse de CVE-2019-2215, une use-after-free dans Android Binder, avec instrumentation du noyau et réglage de l'exploit pour les appareils…
 demining/ramnesia-attack
Investigation scientifique de vulnérabilités matérielles (CVE-2025-6202, CVE-2023-39910) permettant la récupération de clés ECDSA depuis…
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

 abdom.seada/security-checks
vérifications de sécurité linux
 bitbutter/godot-security-pocs
PoC de reproduction pour les vulnérabilités de sécurité dans Godot Engine, publiés lors de la divulgation
 microsoft/routeros-scanner
Outil pour scanner les artefacts forensiques et les vulnérabilités de RouterOS (Mikrotik).
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
 simsong/tcpflow
Démultiplexeur de paquets TCP/IP. Télécharger depuis :
 emalderson/thephish
ThePhish : un outil automatisé d'analyse d'e-mails de phishing
 0x36/pixel_gpu_exploit
# Exploit du noyau Android 14 pour Pixel7/8 Pro
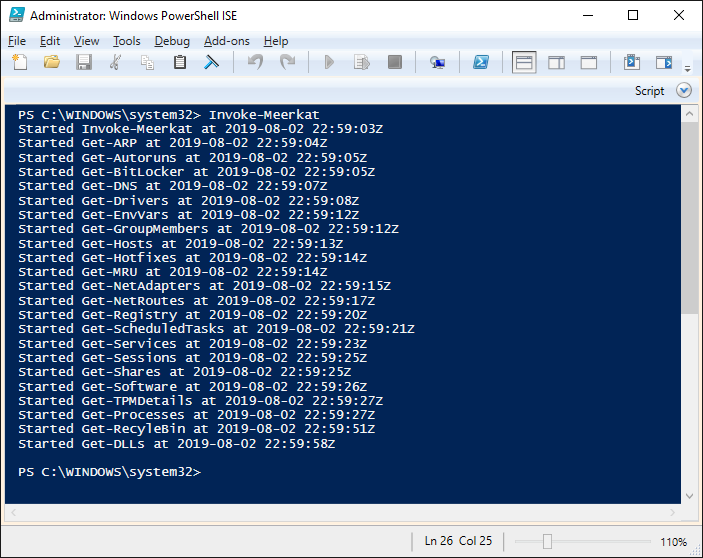 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 mandiant/macos-unifiedlogs
Un analyseur multiplateforme pour les journaux unifiés d'Apple !
 bsi-bund/rdpcachestitcher
RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.








