
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 delsploit/cve-2022-2078
Exploit de type preuve de concept pour CVE-2022-2078 démontrant une fuite de mémoire du noyau via la manipulation d'un tampon, avec divulgation des…
 cookiengineer/actual-php2shell
:robot: (Prototype vibecodé) NON, il existe un moyen simple d'exploiter cette vulnérabilité !
 bitcoin/bitcoin
Client Bitcoin en nœud complet qui valide les transactions et les blocs sur le réseau pair-à-pair, avec portefeuille intégré, sécurité…
 aloshdenny/reverse-synthid
rétro-ingénierie de la détection SynthID de Gemini
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 mohuihui/antispy
AntiSpy est un puissant anti-virus et kit de détection de rootkits, gratuit. Il vous offre, avec les privilèges les plus élevés, la capacité de…
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 datntsec/cve-2020-1206
Analyse technique de CVE-2020-1206 (SMBleed) vulnérabilité de divulgation d'informations du noyau dans Windows SMBv3, y compris l'oracle de fuite de…
 s12cybersecurity/whatpatchguardprotects
Référence de toutes les structures du noyau, routines et MSR surveillés par PatchGuard (KPP) sous Windows.
 didierstevens/didierstevenssuite
Collection de scripts Python pour l'analyse de logiciels malveillants, l'analyse de formats de fichiers, le hachage et le triage forensique, incluant…
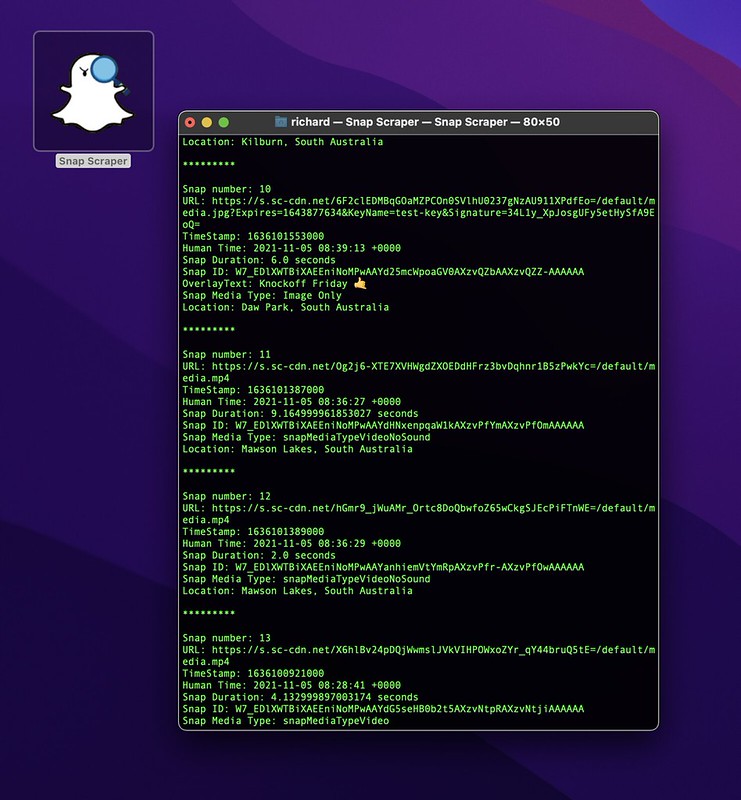 rhematt/snap-scraper
Extrait et télécharge les médias Snap Map par coordonnées pour l'OSINT, l'analyse forensique et la recherche. Prend en charge la journalisation des…
 bughuntar/cve-2025-5777
Exploit de fuite de mémoire Citrix NetScaler CVE-2025-5777 (CitrixBleed 2)
 jlospinoso/gargoyle
Artefact de recherche historique sur l'état temporel de la mémoire Windows, destiné à l'étude des observations de mémoire liées au temps, des limites…
 0x4d31/honeypot-data
Jeux de données de honeypots publics et rapports d'observation avec données d'empreinte HTTP/TLS (JA3/JA4), adresses IP sources pseudonymisées et…
 joe-desimone/mongobleed
Exploit de preuve de concept pour CVE-2025-14847, une vulnérabilité de décompression zlib dans MongoDB qui fuit la mémoire serveur non initialisée…
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 d0rb/cve-2023-49606
Vulnérabilité critique de type use-after-free découverte dans Tinyproxy








