
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
 synacktiv/pcapan
Un assistant d'analyse de captures pcap
 joshatticus/ztewaste
Extraire une quantité alarmante d'informations utilisateur des appareils Unisoc ZTE à l'aide de CVE-2022-38694.
 kkaanozturk/hyperos-directory-traversal-analysis
Analyse approfondie de la vulnérabilité Use-After-Free (CVE-2025-21082) dans le framework AVCodec Media de Xiaomi HyperOS, simulation en Rust et…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Preuve de concept (PoC) d'exploit pour php2shell (CVE-2026-109618 / CVE-2026-109619), démontrant l'exécution de code à distance dans des…
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Analyse de rétro-ingénierie d'un shellcode Python qui effectue une injection APC dans AnyDesk, exfiltre vers un C2 via HTTPS avec AES/RSA, et…
 zed-0xff/zsteg
détecter les données cachées par stéganographie dans les PNG et BMP
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 citrix/ioc-scanner-cve-2019-19781
Scanner d'indicateurs de compromission pour CVE-2019-19781
 blakebratcher/wcw-cyberring-pav-decryptor
Cryptanalyse d'un système DRM vidéo propriétaire de 1999. Récupère 61 vidéos de catch cryptées à partir du CD-ROM WCW Internet Powerdisk via une…
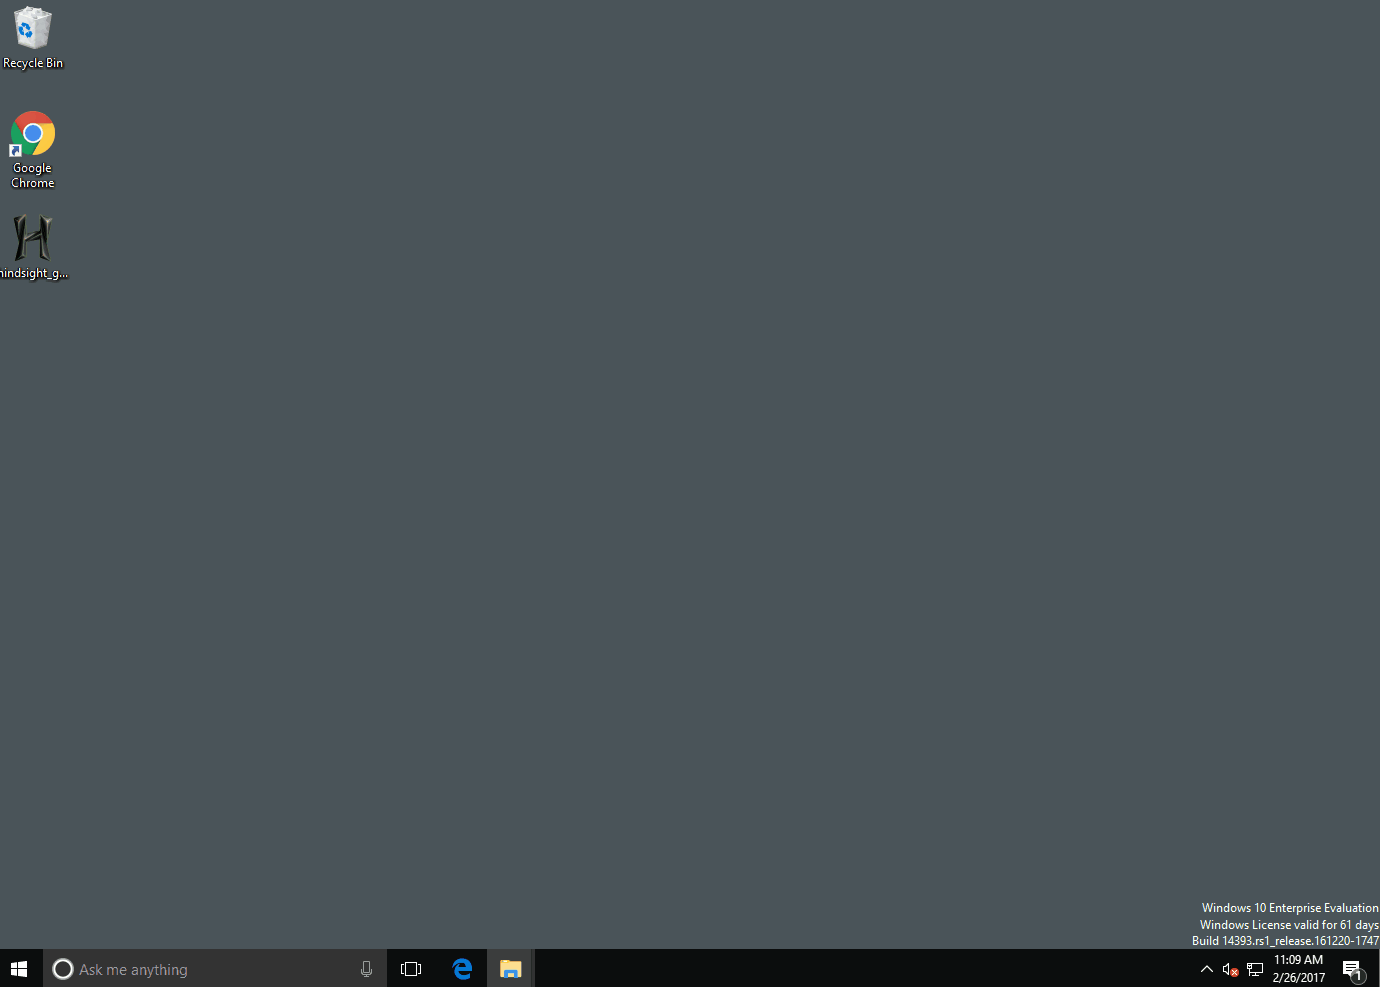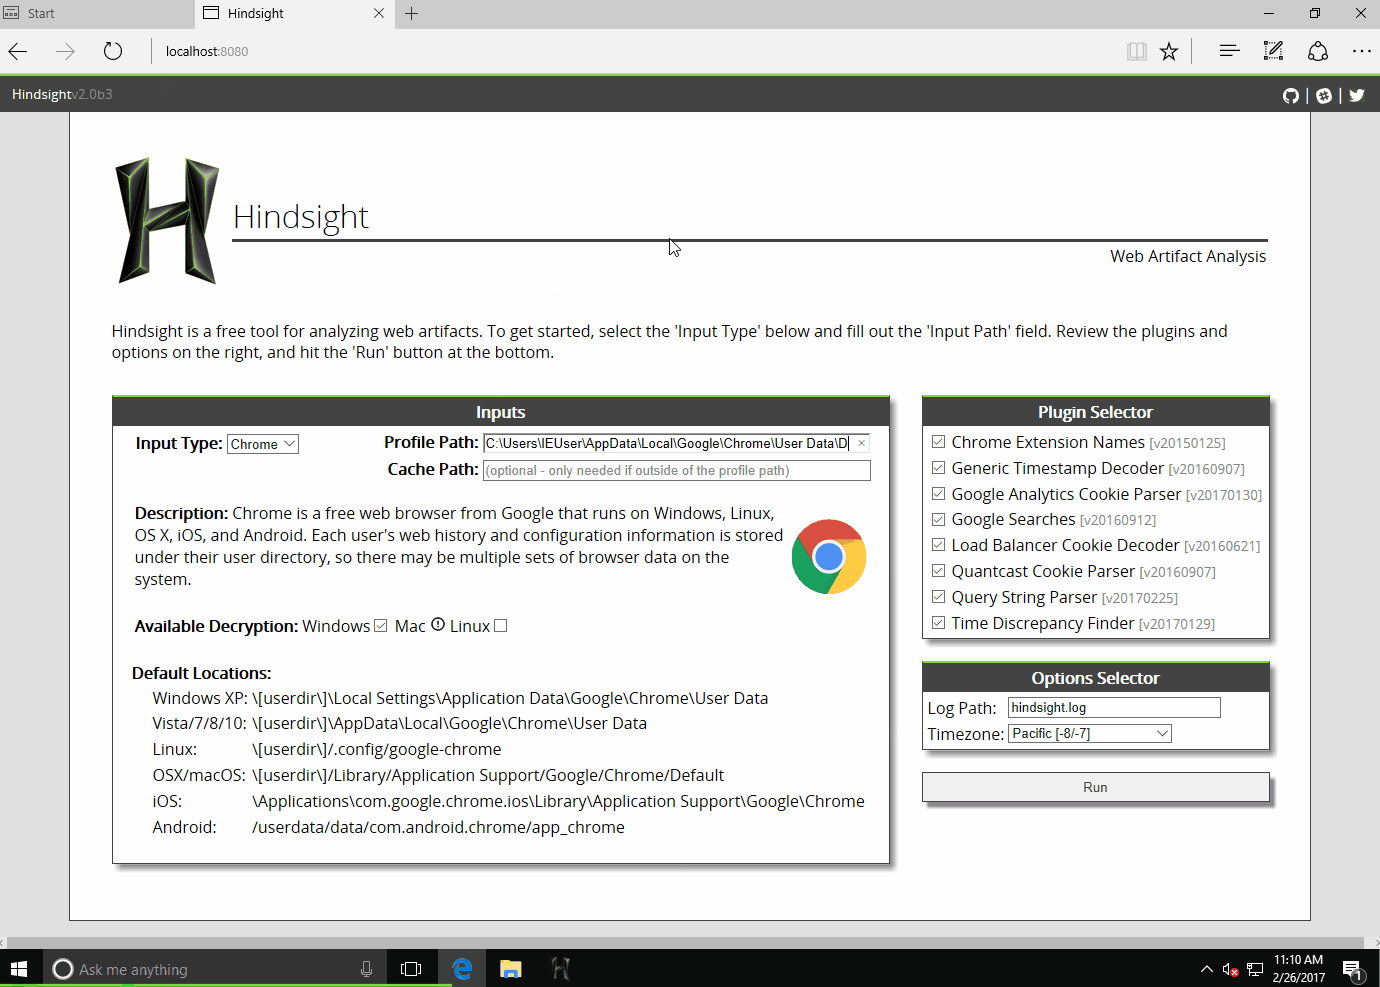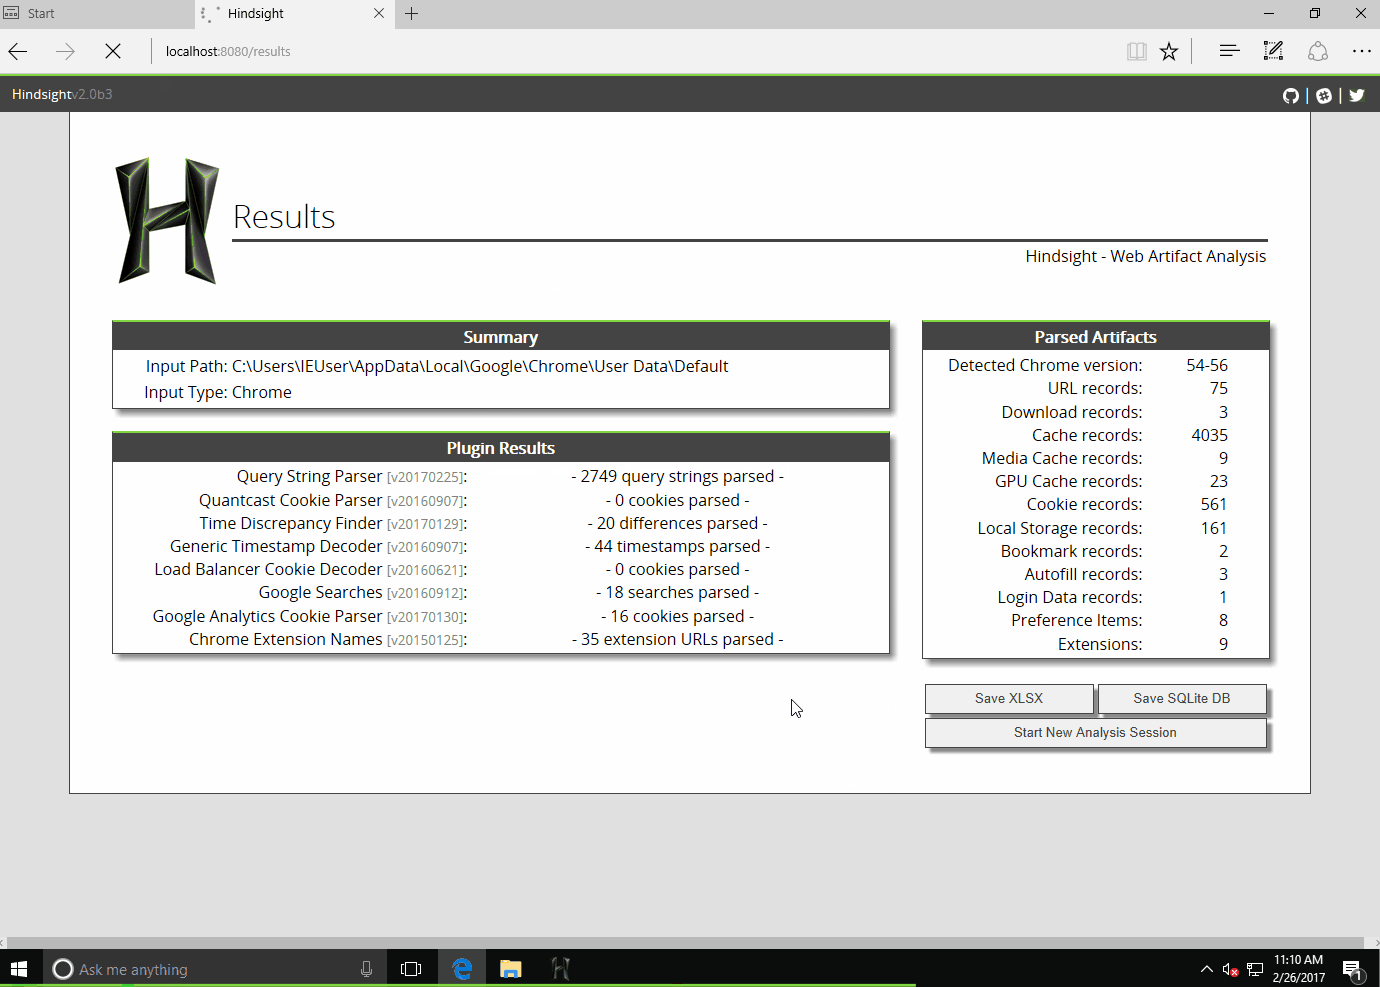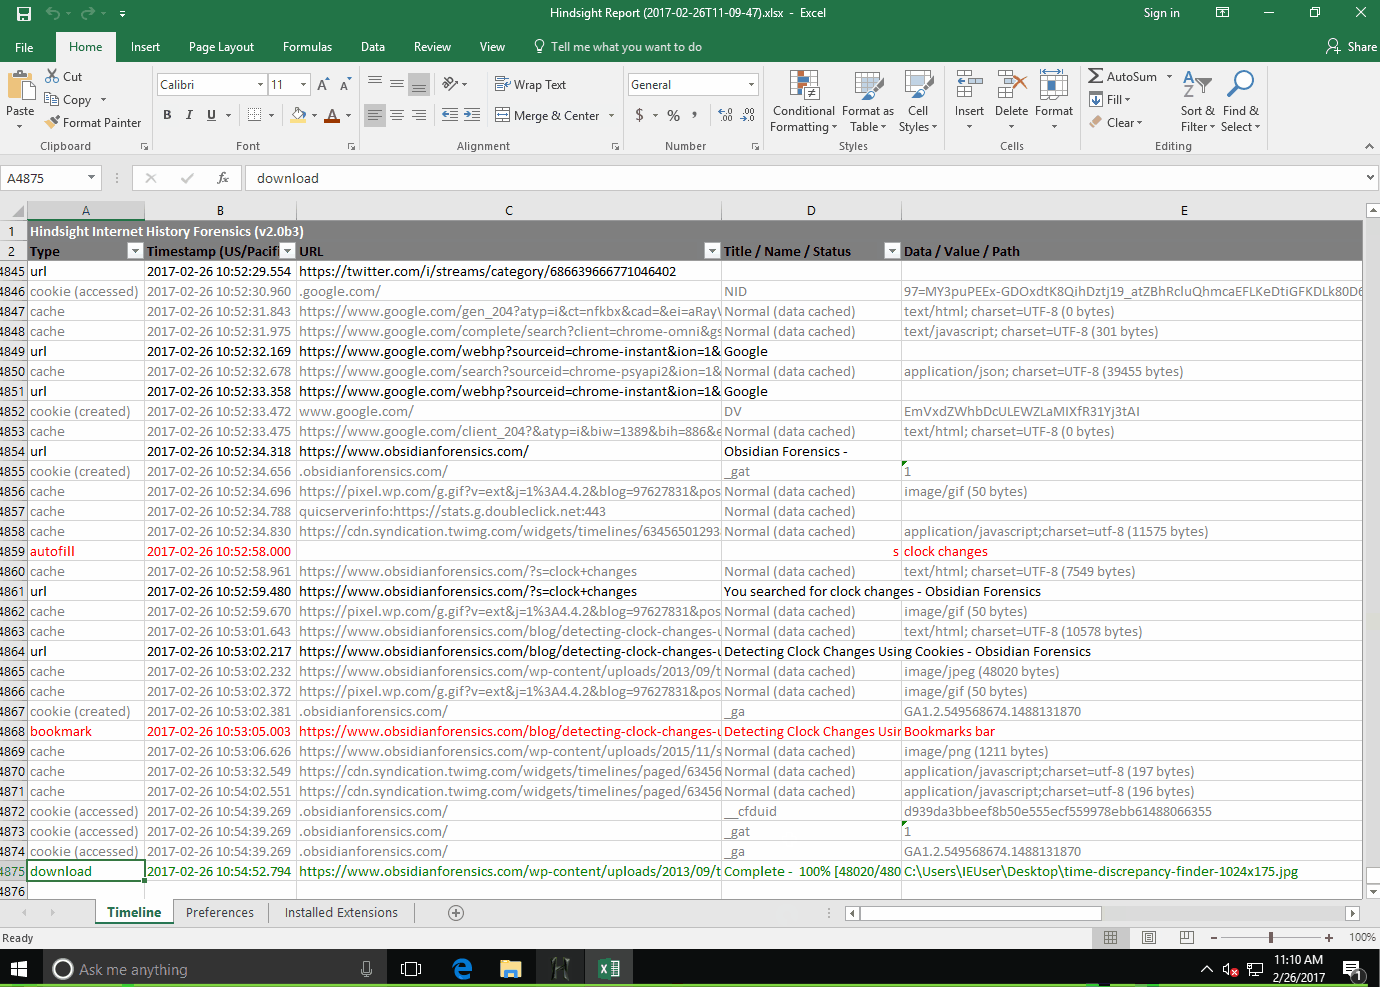 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 tclahr/uac
Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
 korben00/no-gdid
Lisez, comprenez et neutralisez l'identifiant de périphérique GDID de Windows (l'ID qui a permis de tracer un hacker à travers un VPN). Vérifié sur…








