
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
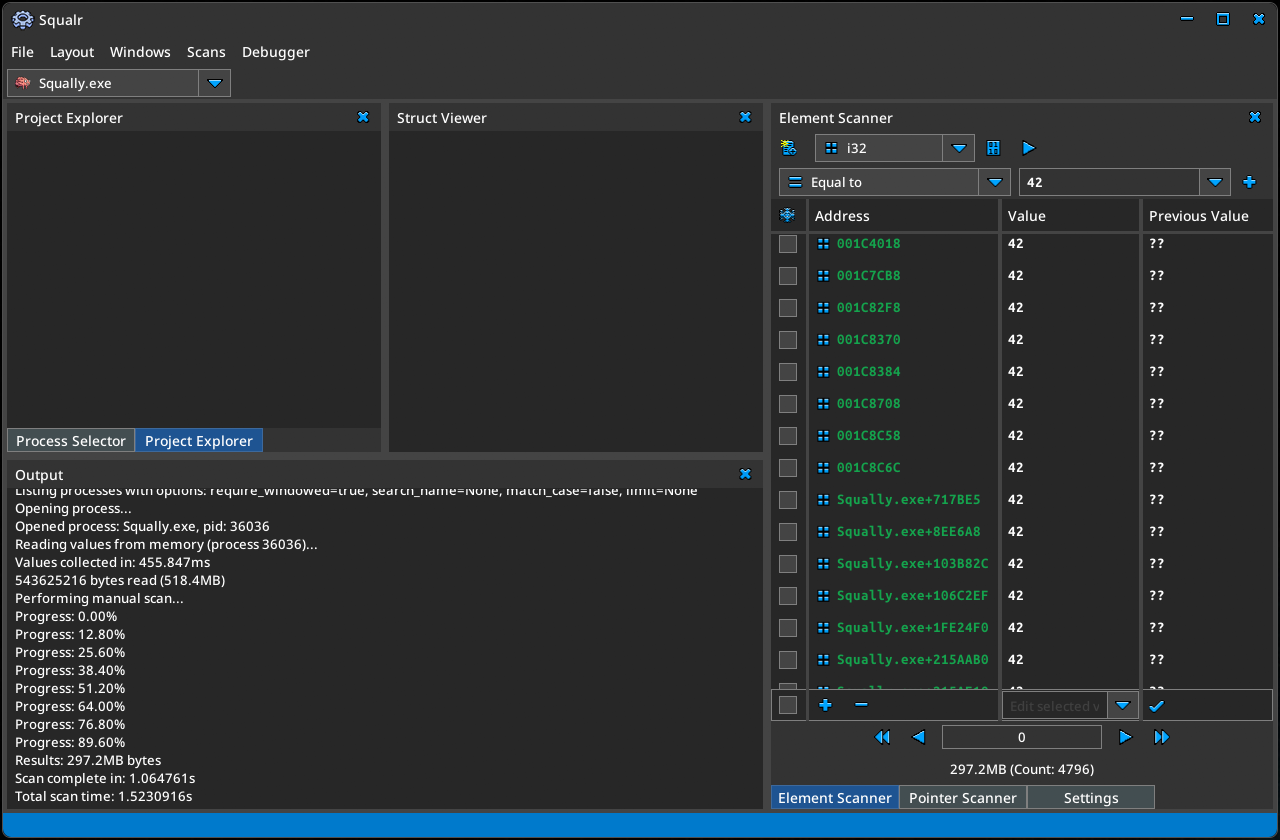 squalr/squalr
Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 winterknife/evenstar
Expériences de bas niveau Intel 64/Windows
 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
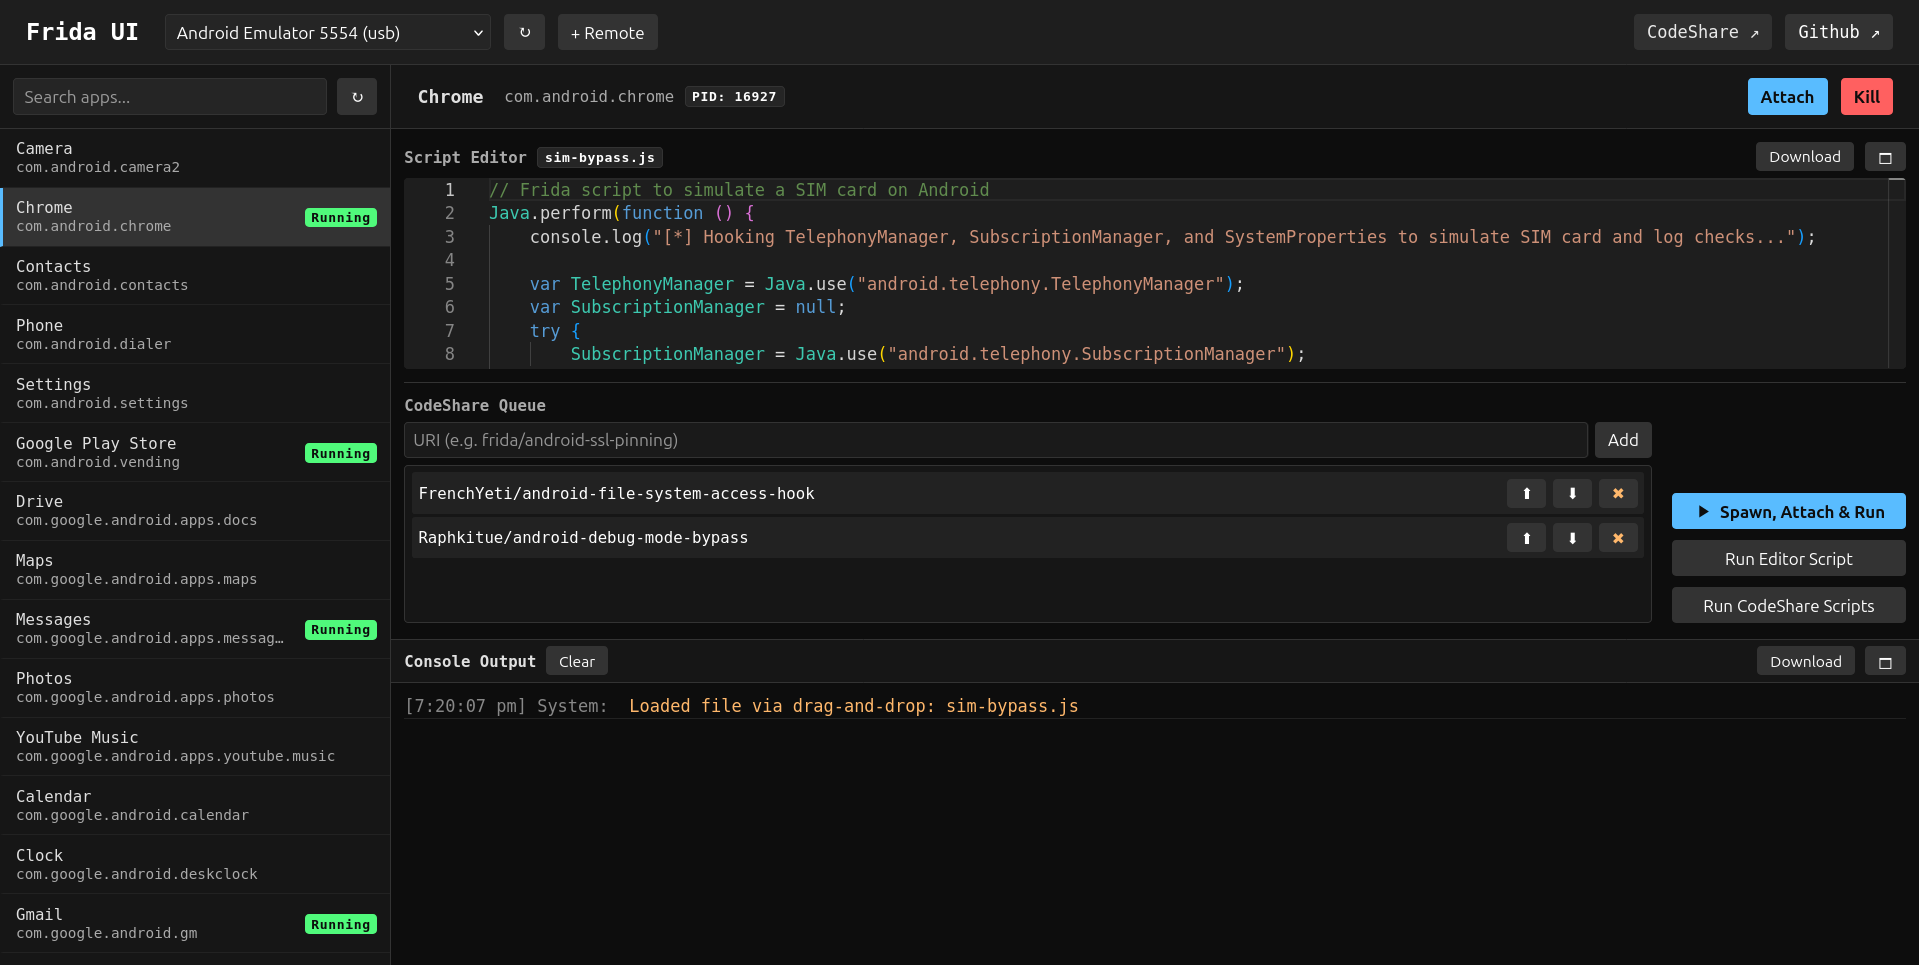 adityatelange/frida-ui
Interagissez avec les appareils, processus et scripts Frida directement depuis votre navigateur.
 paolomonti42/salt
SALT - SLUB ALlocator Tracer pour le noyau Linux
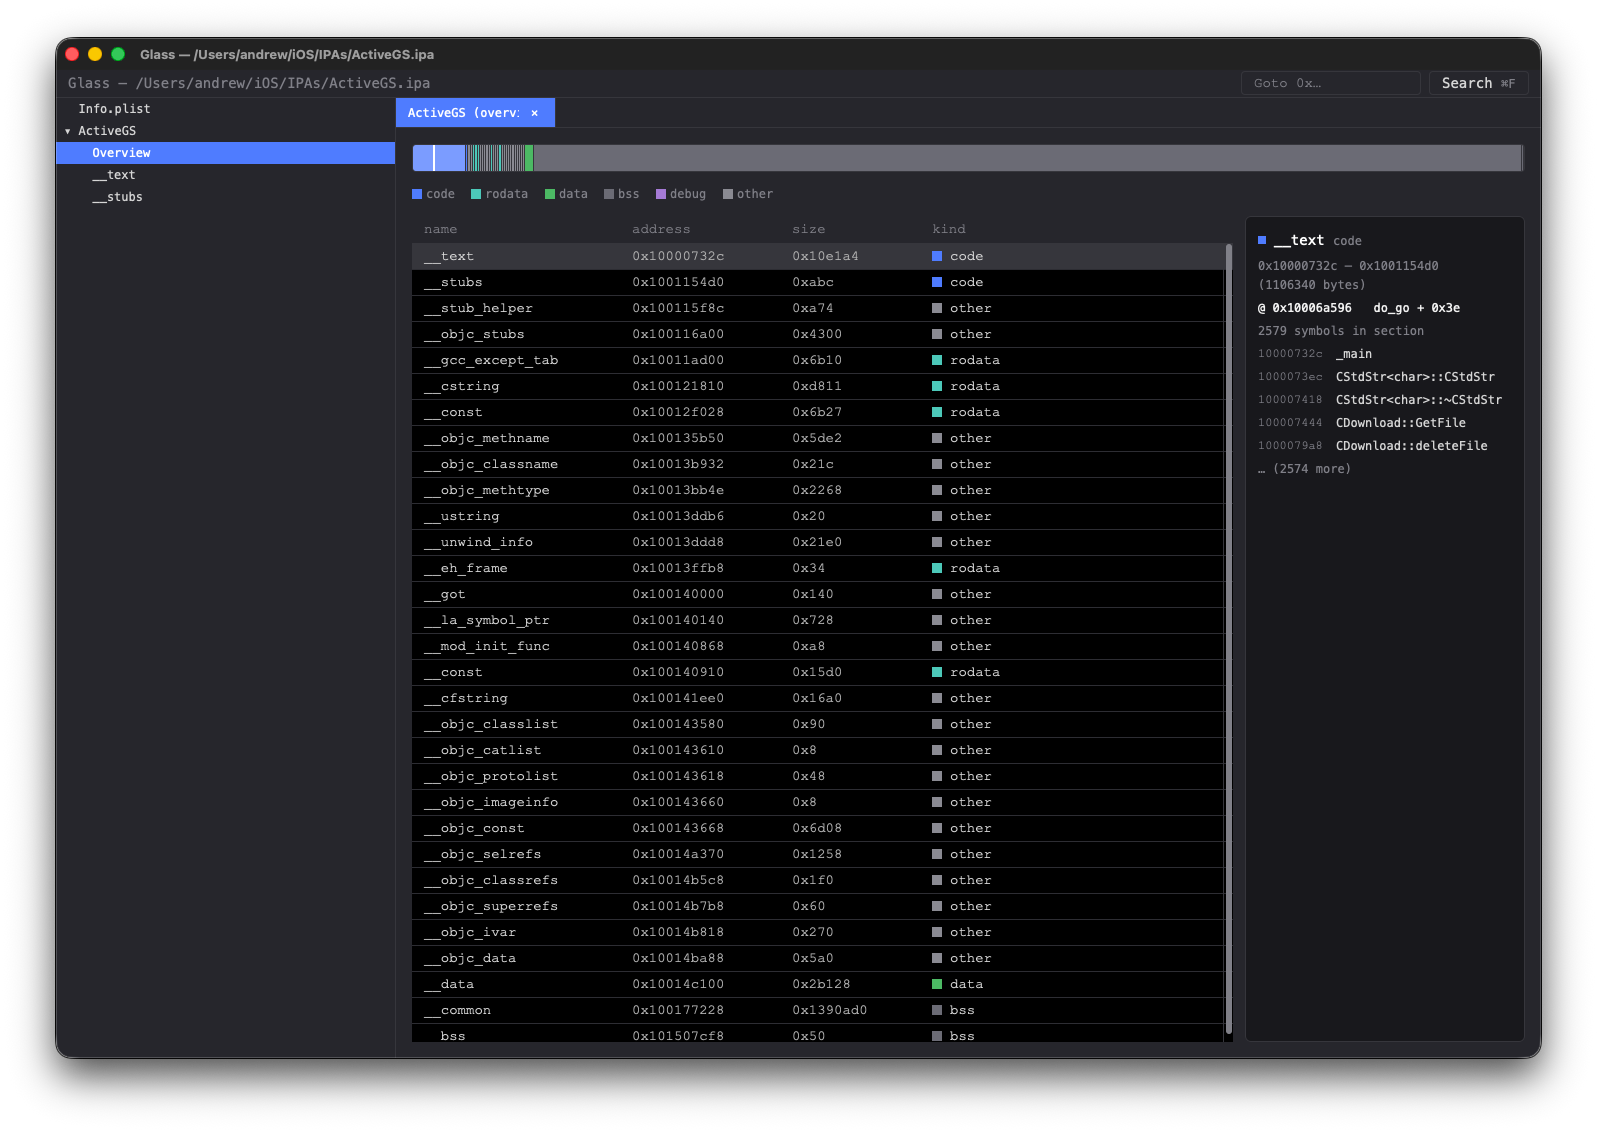 azw413/glass
Glass - une alternative rapide et gratuite à IDA Pro
 darkcodersc/psylodbg
Débogueur Microsoft Windows convivial pour analystes de logiciels malveillants.
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
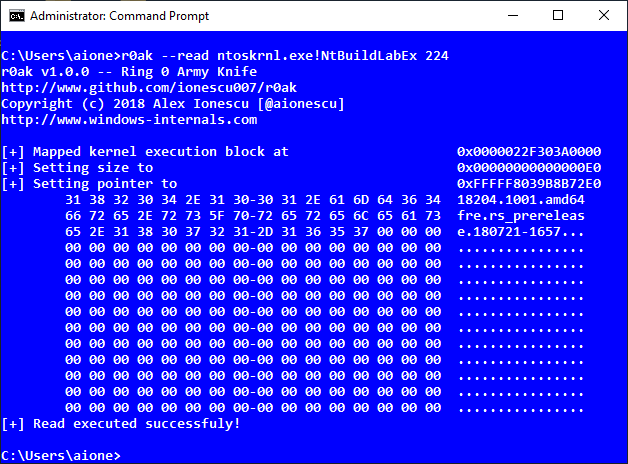 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
 checkpointsw/showstopper
ShowStopper est un outil conçu pour aider les chercheurs en malwares à explorer et tester des techniques anti-débogage, ou à vérifier des plugins de…
 deputation/instrumentation_callbacks
Une preuve de concept démontrant les callbacks d'instrumentation sur Windows 10 21h1 avec une variable TLS pour garantir que tous les appels système…
 nccgroup/asafw
Ensemble de scripts pour traiter le firmware Cisco ASA [pack/unpack, etc.]
 qualcomm/afltriage
Outil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…
 quosecgmbh/grap
Définir et faire correspondre des motifs de graphes définis par l'utilisateur avec des graphes de flux de contrôle binaires en utilisant un…
 leandrofroes/gftrace
Un outil de traçage des API Windows en ligne de commande pour les binaires Golang.
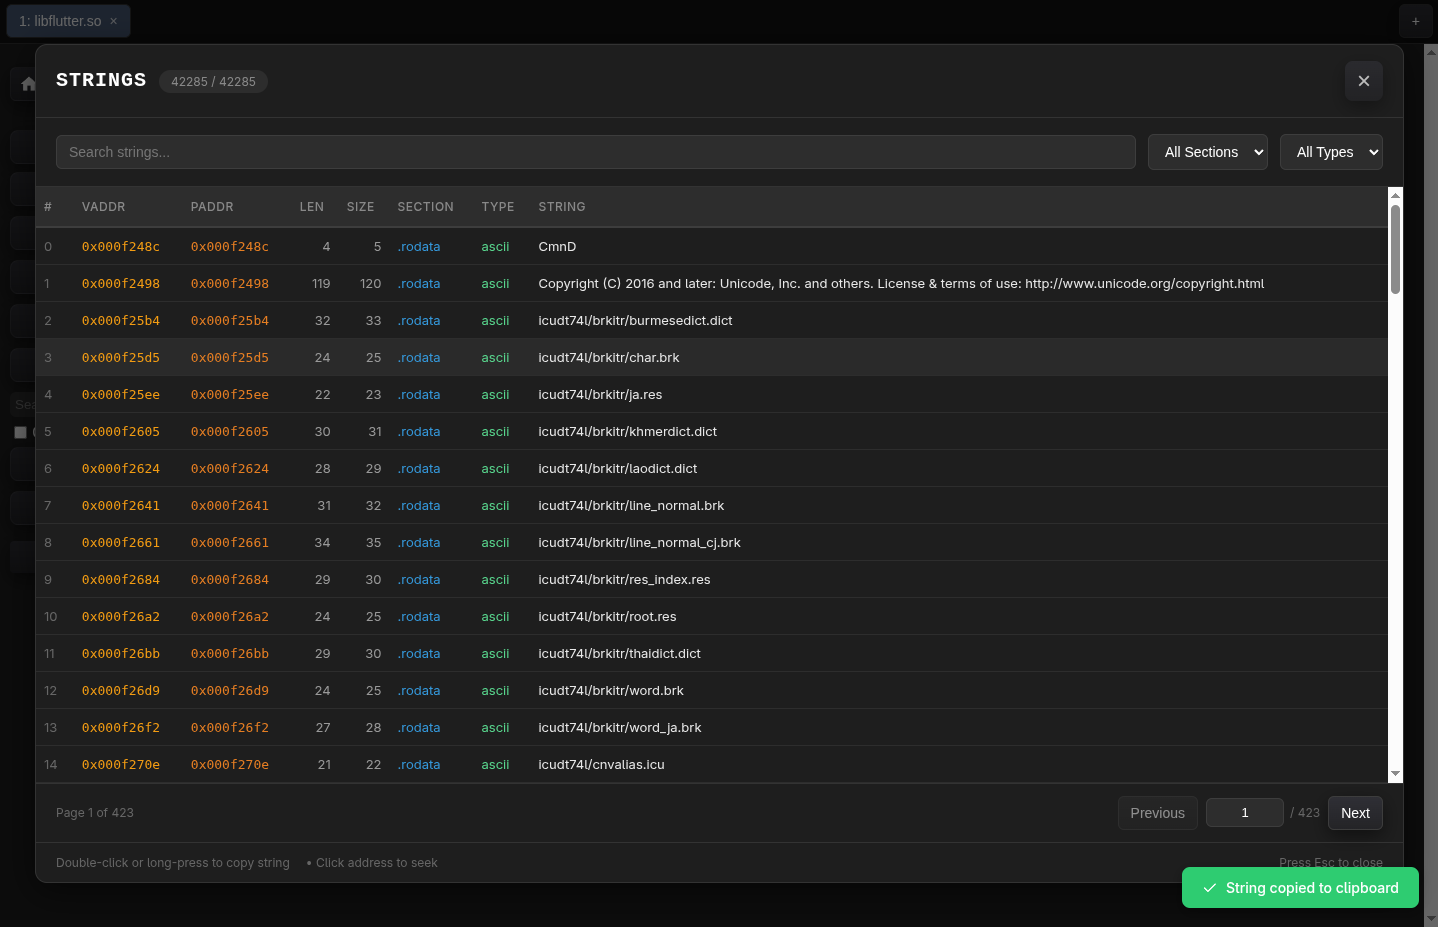 radareorg/r2web
Accédez à radare2 de n'importe où, à tout moment.








