
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 citcheese/odbparser
Outil OSINT pour rechercher, analyser et extraire uniquement les répertoires Elasticsearch et MongoDB ouverts contenant les données exposées qui vous…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' Vulnérabilité d'injection de commande
 dwisiswant0/cve-2025-49844
Exploit de preuve de concept pour le use-after-free du parser Lua de Redis 8.2.1, entrant en course avec le ramasse-miettes via des appels loadstring…
 mhaskar/blinder
Une bibliothèque Python pour automatiser l'injection SQL aveugle basée sur le temps.
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 neo23x0/mongobleed-detector
Script de détection pour l'exploitation de MongoBleed
 lorenzotullini/influxdb-exploit-cve-2019-20933
Exploit de la vulnérabilité CVE-2019-20933 d'InfluxDB
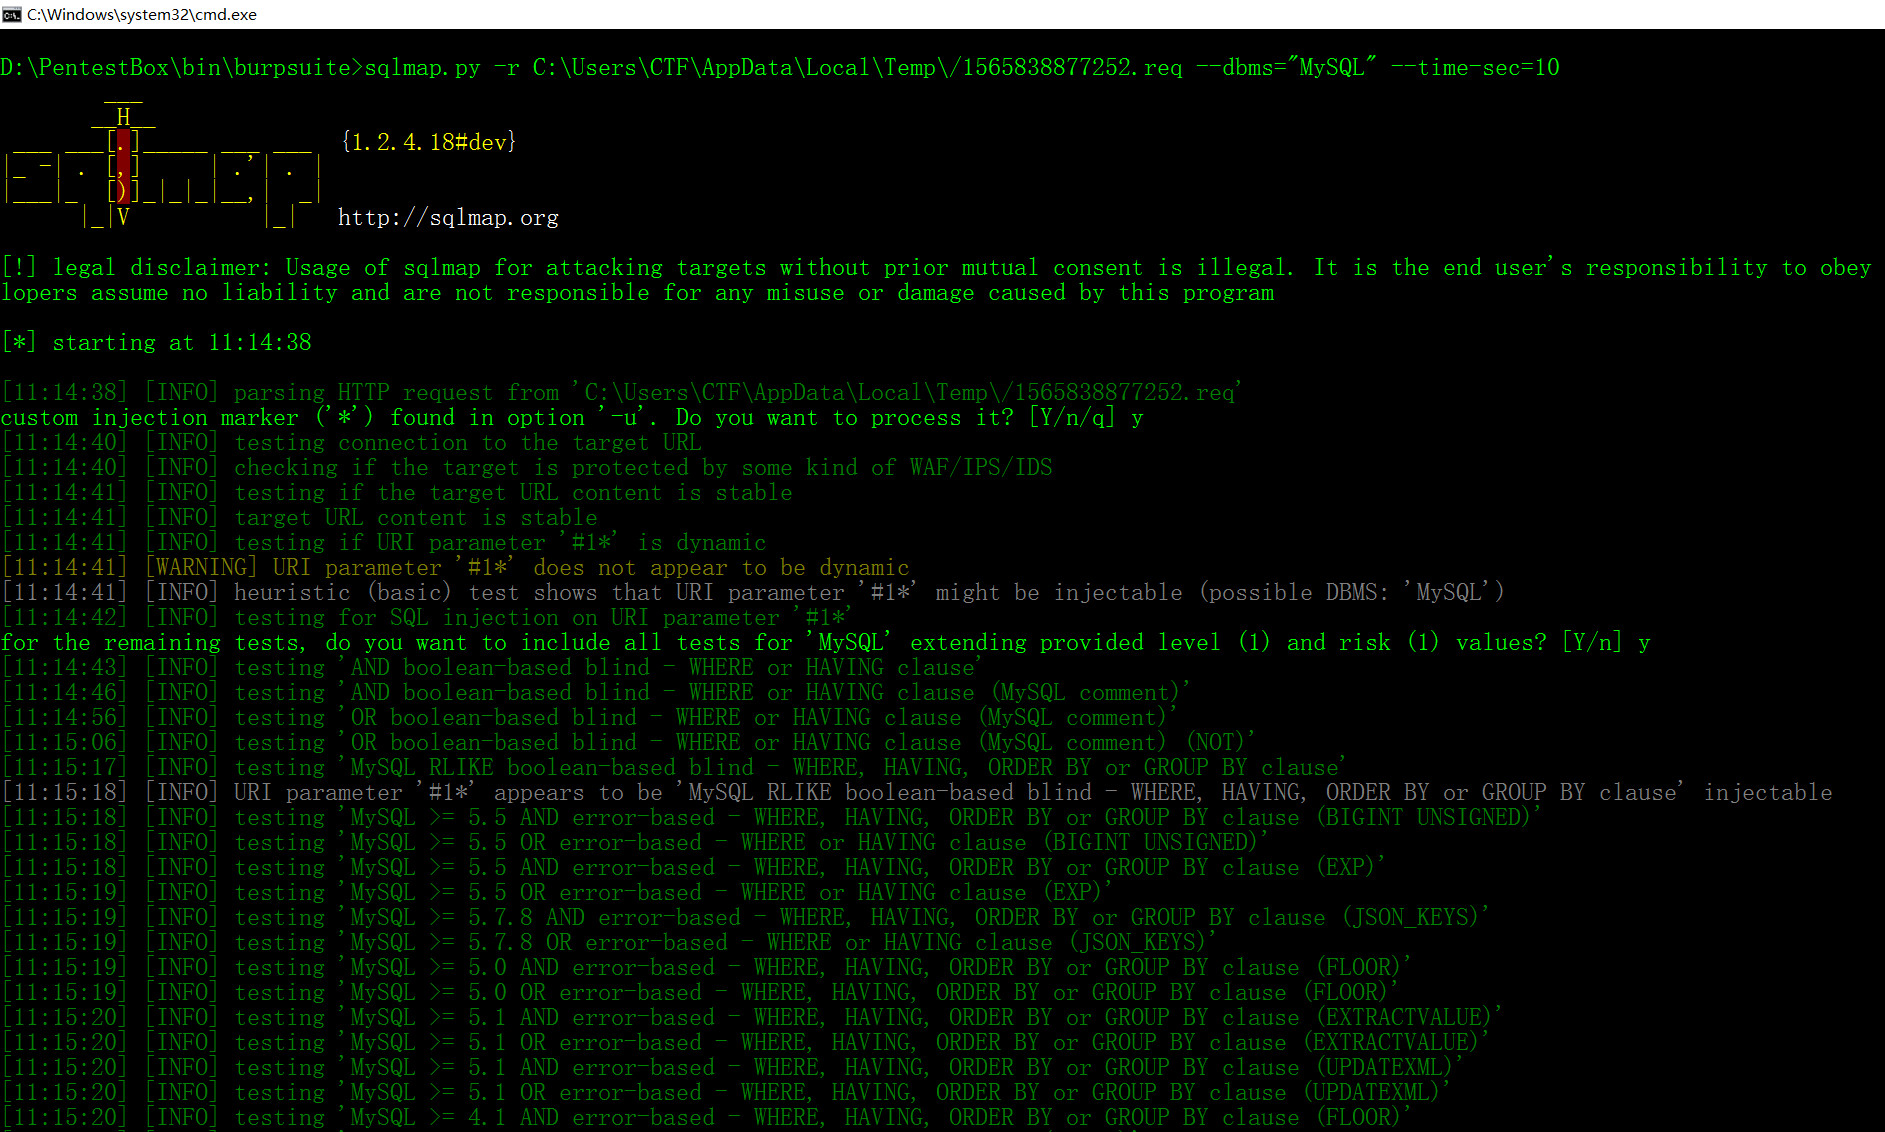 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
Permet d'exporter les informations téléchargées avec sqlmap vers une base de données relationnelle comme Postgres et sqlite.
 rootsecdev/microburstsecretshunter
Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…
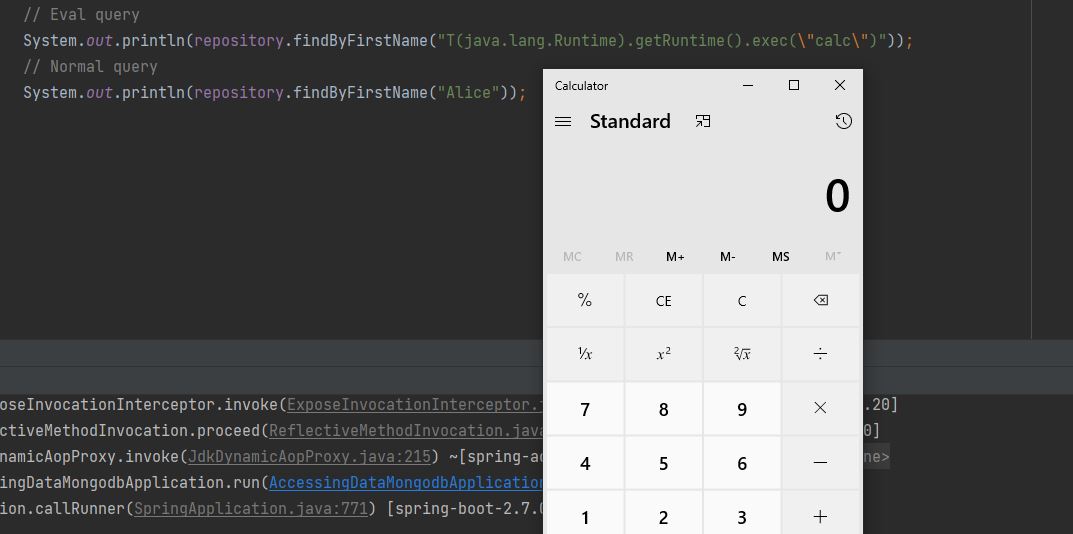 trganda/cve-2022-22980
Preuve de concept d'exploitation pour CVE-2022-22980 ciblant Spring Data MongoDB. Démontre l'exécution de code à distance via des requêtes MongoDB…
 codelatteid/carina
Webshell, Serveur privé virtuel (VPS) et base de données cPanel
 jas502n/mssql-command-tool
mssql 终端连接工具|命令执行
 var77/cve-2026-2005
PoC pour CVE-2026-2005
 yoyosh/darkreplica
Exploit Redis CVE-2026-23631 (DarkReplica)
 shieldersec/cve-2020-11579
Code d'exploitation pour CVE-2020-11579, une divulgation arbitraire de fichiers via le client MySQL dans PHPKB
 adityaks/strafer
Strafer : Un outil pour détecter les infections potentielles dans les instances Elasticsearch
 trailofbits/cvedb
Bibliothèque et utilitaire d'interrogation de CVE utilisant un stockage local synchronisé directement avec la National Vulnerability Database.








