
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 joakimbulow/cve-2026-34308
Preuve de concept pour CVE-2026-34308, une vulnérabilité de déni de service du composant JSON de MySQL Server. Démontre l'épuisement de la pile via…
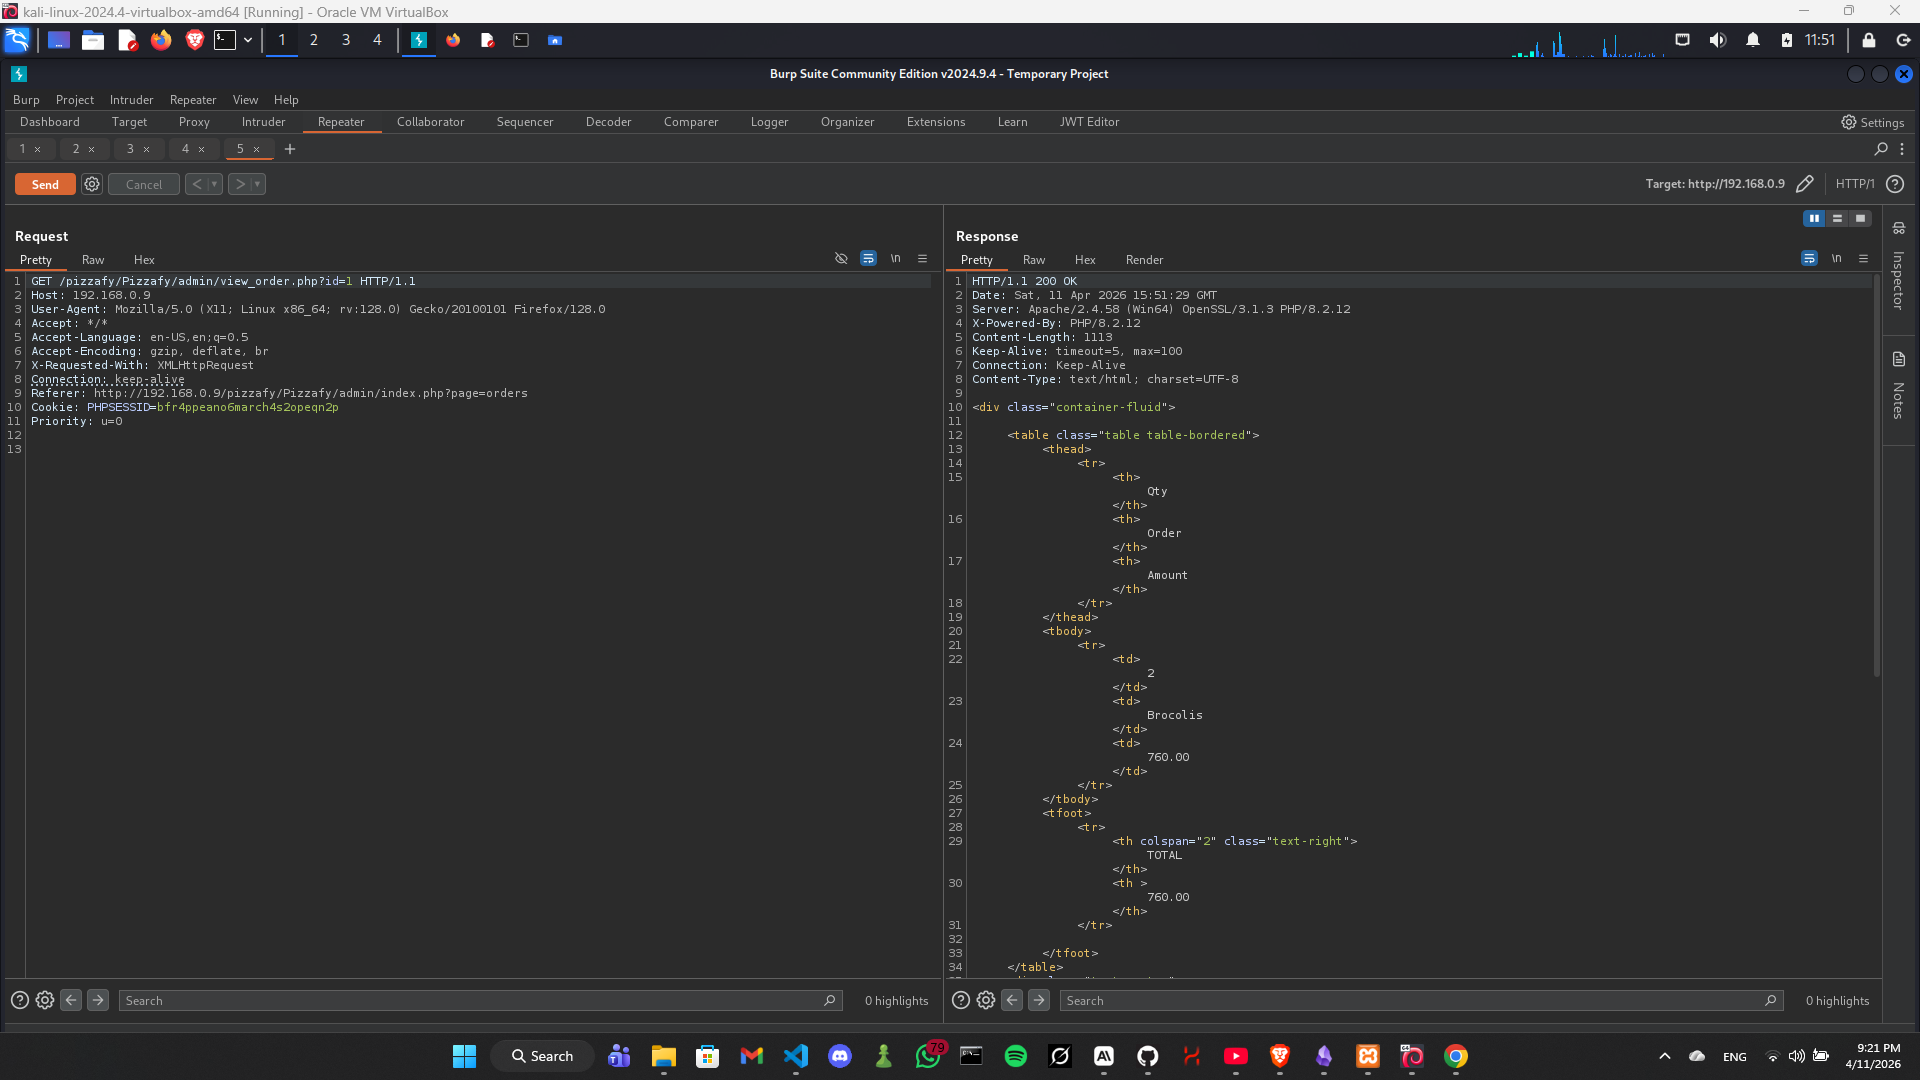 xmyronn/cve-2026-7394-sqli
Exploit de preuve de concept pour CVE-2026-7394, une vulnérabilité d'injection SQL dans SourceCodester Pizzafy Ecommerce System 1.0. Démontre une…
 oscerd/cve-2026-46591
Reproducteur pour CVE-2026-46591 : injection Cypher dans Apache Camel camel-neo4j via les noms de propriétés dans CamelNeo4jMatchProperties,…
 nicolasjulian/bouncer-overflow
POC fonctionnel de CVE-2026-6664 écrit par Sonnet 4.6
 br0xpl/sparx_hack
Code d'exploit pour CVE-2026-42096 et CVE-2026-42097 permettant l'exécution arbitraire de commandes SQL sans authentification.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 poc.
 akucybersec/cve-2017-8917-joomla-370-sql-injection
Exploit pour CVE-2017-8917, une vulnérabilité d'injection SQL dans Joomla 3.7.0, permettant à des attaquants distants d'exécuter des requêtes SQL…
 stvm8/cve-2026-2005_lab
Laboratoire Docker autonome pour s'entraîner à l'exploitation de CVE-2026-2005, un débordement de tampon de tas dans l'extension pgcrypto de…
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Laboratoire vulnérable basé sur Docker et rapport PoC détaillé pour l'injection SQL CVE-2023-25157/25158 dans GeoServer & GeoTools, avec 4 vecteurs…
 nma-io/mongobleed
Outil de test en golang pour mongobleed (cve-2025-14847)
 loic-houchi/django-faille-cve-2025-57833_test
Preuve de concept éducative démontrant une injection SQL via des alias dynamiques dans les méthodes annotate() et alias() de Django (CVE-2025-57833).…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Système de vente et d'inventaire de pharmacie 1.0 - Code source vulnérable pour CVE-2026-7392 Injection SQL
 het-kalariya/cve-2026-20253
# Laboratoire de formation en sécurité autonome reproduisant la CVE-2026-20253 (RCE non authentifiée sur Splunk Enterprise). Fournit un environnement…
 n0bitaemon/cve-2026-26980-poc
Injection SQL aveugle dans l'API de contenu Ghost CMS
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — Injection SQL non authentifiée
 joshualent/django-cve-2025-64459
application de démonstration présentant un exploit de SQL Injection dans django 5.2.7
 h-gunp/cve-2023-25813-test
Implémentation de vulnérabilité d'injection SQL Sequelize








