
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit

 romain-deperne/cve-2026-33980
Preuve de concept d'exploit pour l'injection KQL dans adx-mcp-server via le paramètre table_name, permettant l'exfiltration de données et des…
 romain-deperne/cve-2026-32247
Preuve de concept pour CVE-2026-32247, une injection Cypher dans graphiti-core via des node_labels non assainis, démontrant l'exfiltration de données…
 moisei-dev/go-dbmigrate
Bibliothèque Go et CLI pour la gestion des migrations de schéma de base de données, avec prise en charge de PostgreSQL, MySQL, SQLite et Cassandra,…
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Analyseur local de preuve de concept qui détecte les mots de passe de base de données en clair dans les journaux d'initialisation de llama-stack, en…
 ffasterss/cve-2026-31891
Injection SQL dans l'optimiseur d'agrégation MongoLite via toJsonExtractRaw()
 emad-almousa/cve-2021-2175
Preuve de concept d'exploitation pour CVE-2021-2175, une vulnérabilité d'exposition des métadonnées d'Oracle Database Vault, démontrant un accès non…
 dwisiswant0/cve-2025-46817
Preuve de concept pour le dépassement d'entier de unpack dans Lua de Redis (CVE-2025-46817) démontrant l'explosion de la pile et une potentielle…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Laboratoire d'injection SQL de l'API de contenu Ghost CMS (SQLi aveugle non authentifié via le tri du filtre slug)
 angelusrivera/cve-2025-49844
Scanner et guide pédagogique pour CVE-2025-49844 (RediShell), une vulnérabilité use-after-free dans les scripts Lua de Redis. Vérifie l'exposition…
 xmyronn/cve-2026-7229-sqli
Preuve de concept pour une injection SQL authentifiée dans Coaching Management System, démontrant le dump de la base de données via le paramètre non…
 kelnor/cve-2026-3494_verfication
Reproduit et analyse CVE-2026-3494, une contournement de la journalisation d'audit dans le plugin server_audit de MariaDB, en utilisant des tests…
 joakimbulow/cve-2026-34308
Preuve de concept pour CVE-2026-34308, une vulnérabilité de déni de service du composant JSON de MySQL Server. Démontre l'épuisement de la pile via…
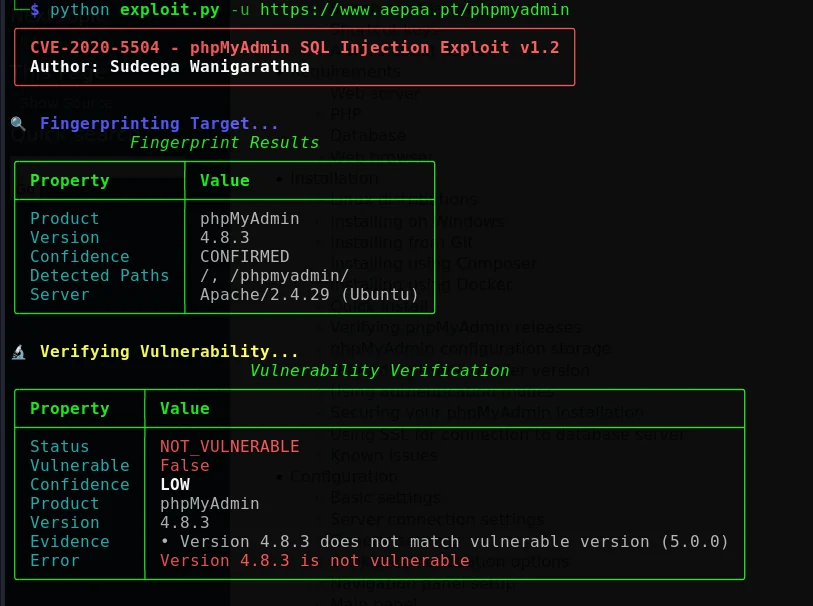 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Framework d'exploitation autorisé d'injection SQL pour CVE-2020-5504 dans phpMyAdmin, avec énumération automatisée des bases de données, injection…
 gduma-phdata/patch-cve-2026-03200
Correctif déployé pour CVE-2026-03200, une vulnérabilité critique d'injection SQL dans Progress MOVEit, avec les détails de validation et de…
 trailofbits/cvedb
Bibliothèque et utilitaire d'interrogation de CVE utilisant un stockage local synchronisé directement avec la National Vulnerability Database.
 kyos-public/keycloak-cve-2026-18963-hunt
Recherchez des traces d'exploitation de CVE-2026-18963 (prise de contrôle de compte non authentifiée dans Keycloak) dans la base de données Keycloak.
 trailofbits/not-going-anywhere
Programmes Golang volontairement vulnérables exposant des failles web, gRPC et database/sql pour la formation en sécurité, la découverte de…
 cossacklabs/themis
Cadre cryptographique facile à utiliser pour la protection des données : messagerie sécurisée avec confidentialité persistante et stockage sécurisé…








