
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit
 jet-pentest/cve-2021-27187
Preuve de concept pour CVE-2021-27187 : stockage d'identifiants en clair dans le fichier login.sav du client terminal FX Aggregator, permettant le…
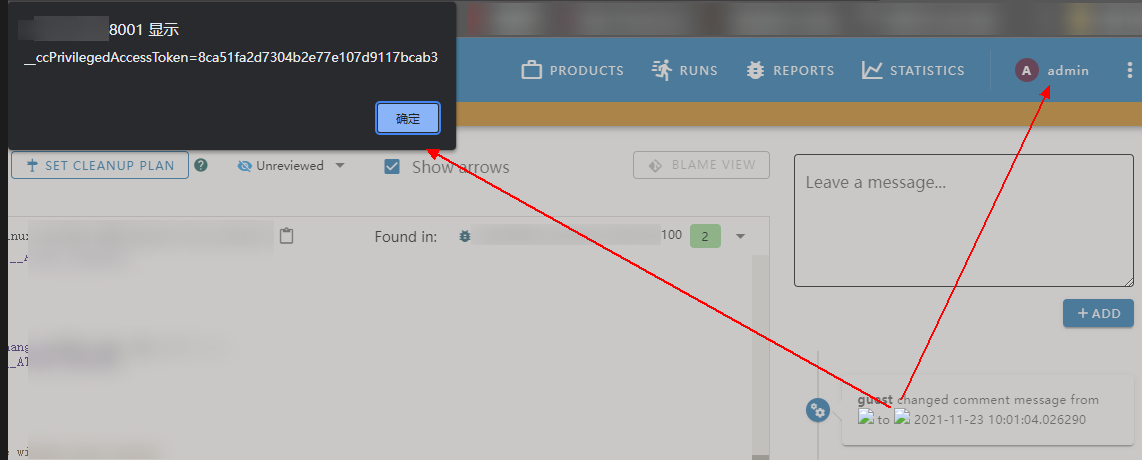 hyperkopite/cve-2021-44217
Preuve de concept pour une vulnérabilité XSS stockée (CVE-2021-44217) dans le composant de commentaires d'Ericsson CodeChecker, permettant le vol de…
 spiralbl0ck/lame_old_keylogger
vieux keylogger minable
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 vulnérable à la divulgation d'informations
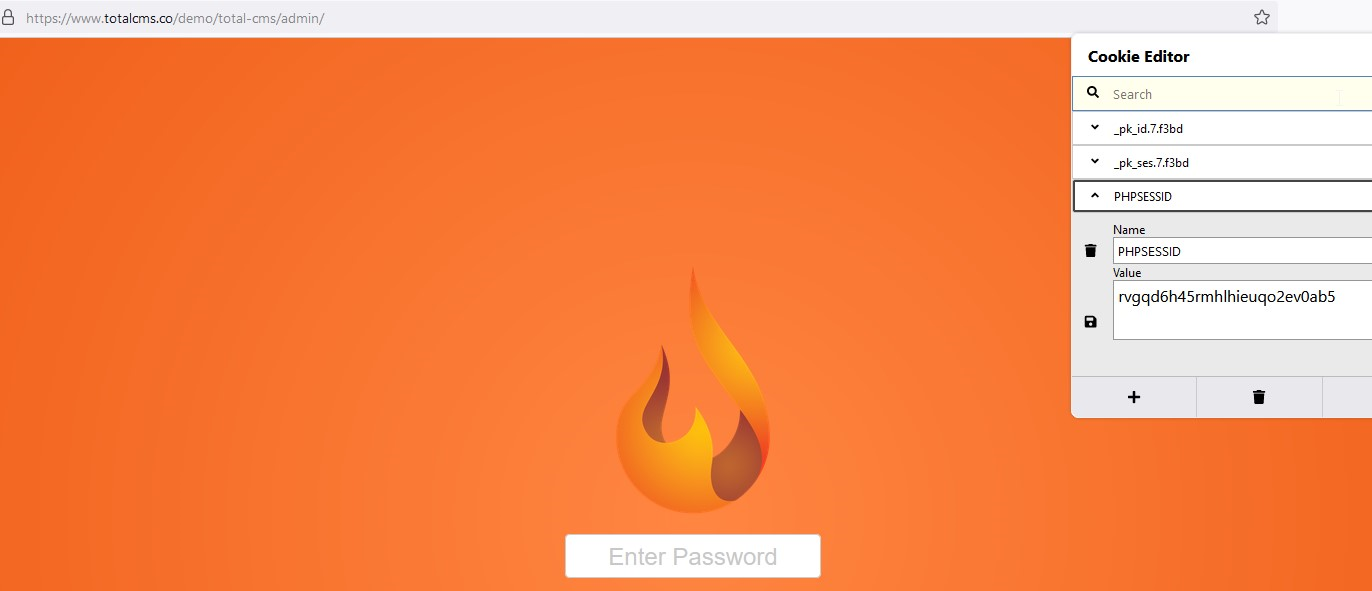 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - Élevée - Distant - IDOR - ItemIds de playlist publique restants de GHSA-9x85 puis diffusion non authentifiée
 oscerd/cve-2026-78164
Preuve de concept exécutable pour CVE-2026-78164, démontrant une fuite de secrets lorsque les producteurs HTTP d'Apache Camel résolvent les espaces…
 owasp/piihunter
Analyse les bases de données PostgreSQL et les tickets Jira à la recherche de données personnelles (PII) à l'aide d'expressions régulières, de NER/ML…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - Privilège résiduel - GET /services/acme expose les clés
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - IDOR - URL de capacité userkey ACB
 gmh5225/logineo-scraper
Script rapide pour extraire des informations personnelles depuis des instances Logineo
 isec-tugraz/meltdown
Démos de preuve de concept et bibliothèque libkdump illustrant l'attaque microarchitecturale Meltdown, permettant la fuite de la mémoire du noyau et…
 solivaquaant/cve-2026-85706-poc
PoC pour CVE-2026-85706 : lecture arbitraire de fichier local non authentifiée dans GitLab CE/EE
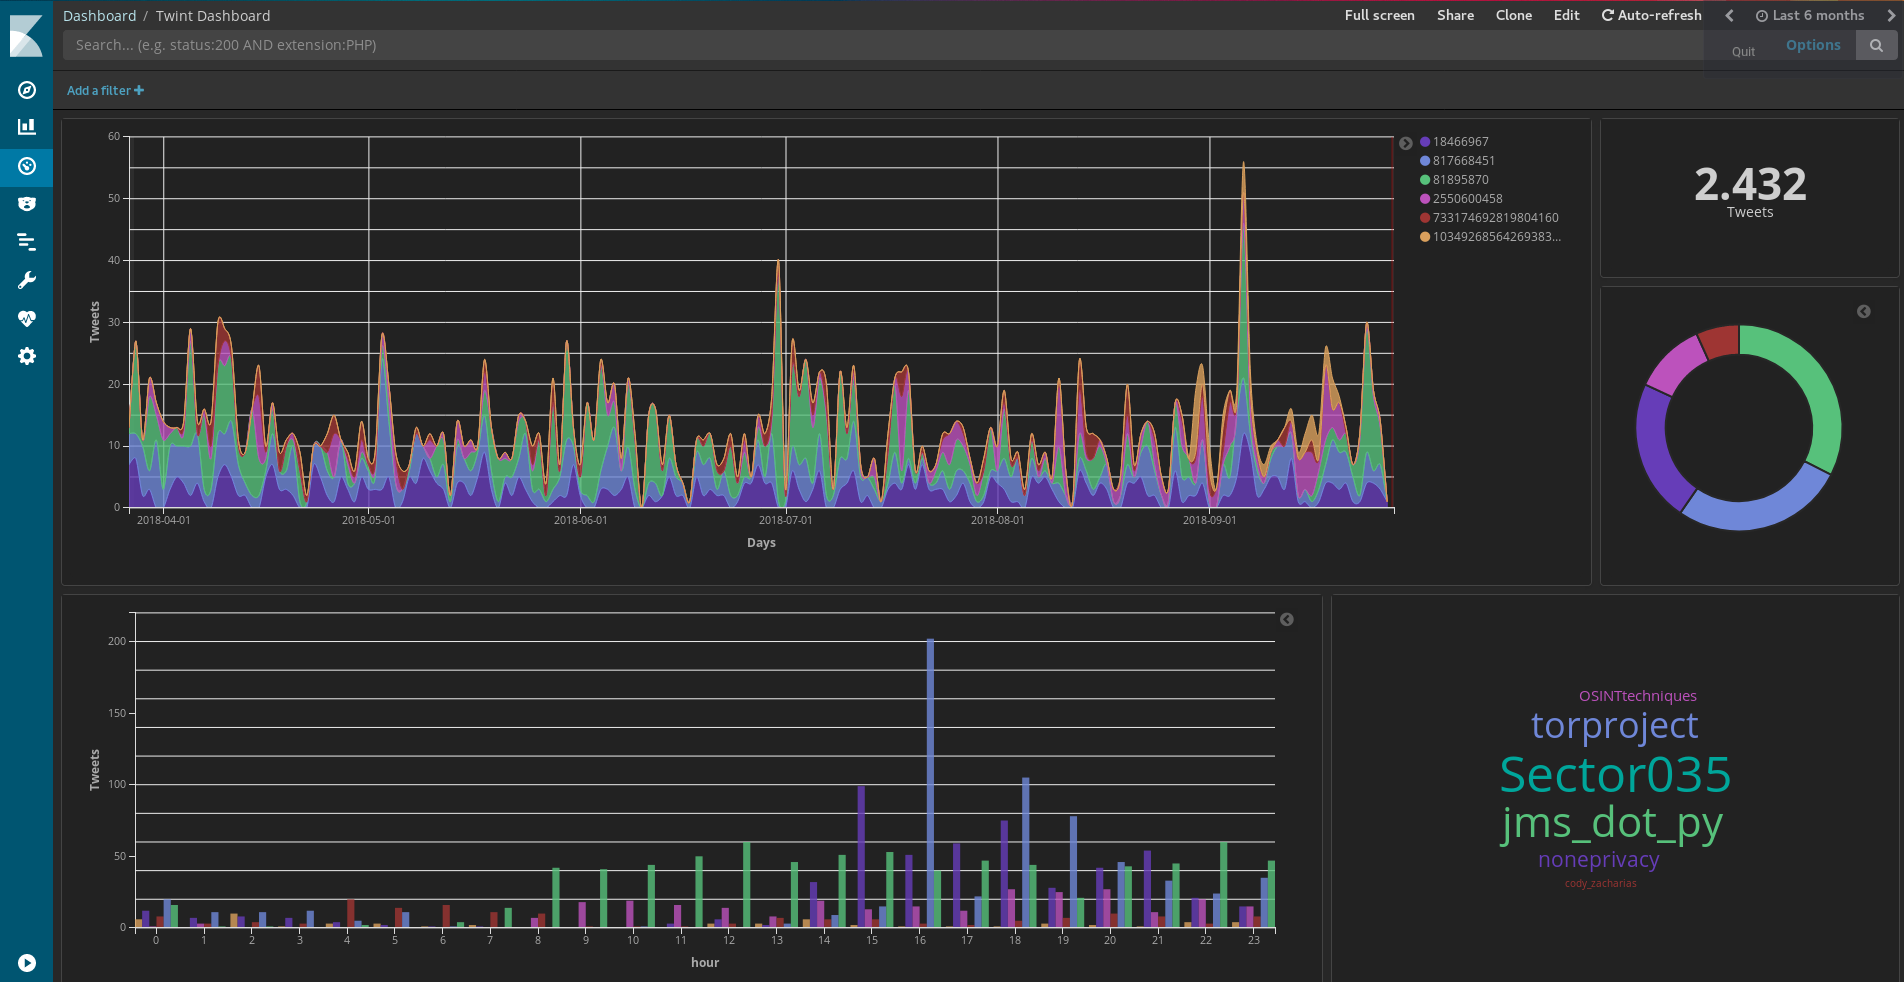 twintproject/twint
Un outil avancé de scraping Twitter et d'OSINT écrit en Python qui n'utilise pas l'API de Twitter, vous permettant de scraper les followers, les…
 thespeedx/tbomb
Ceci est un SMS And Call Bomber pour Linux et Termux
 th3unkn0n/telegram-scraper
outil de scraping de groupe Telegram. récupérer toutes les informations sur les membres du groupe.
 loseys/blackmamba
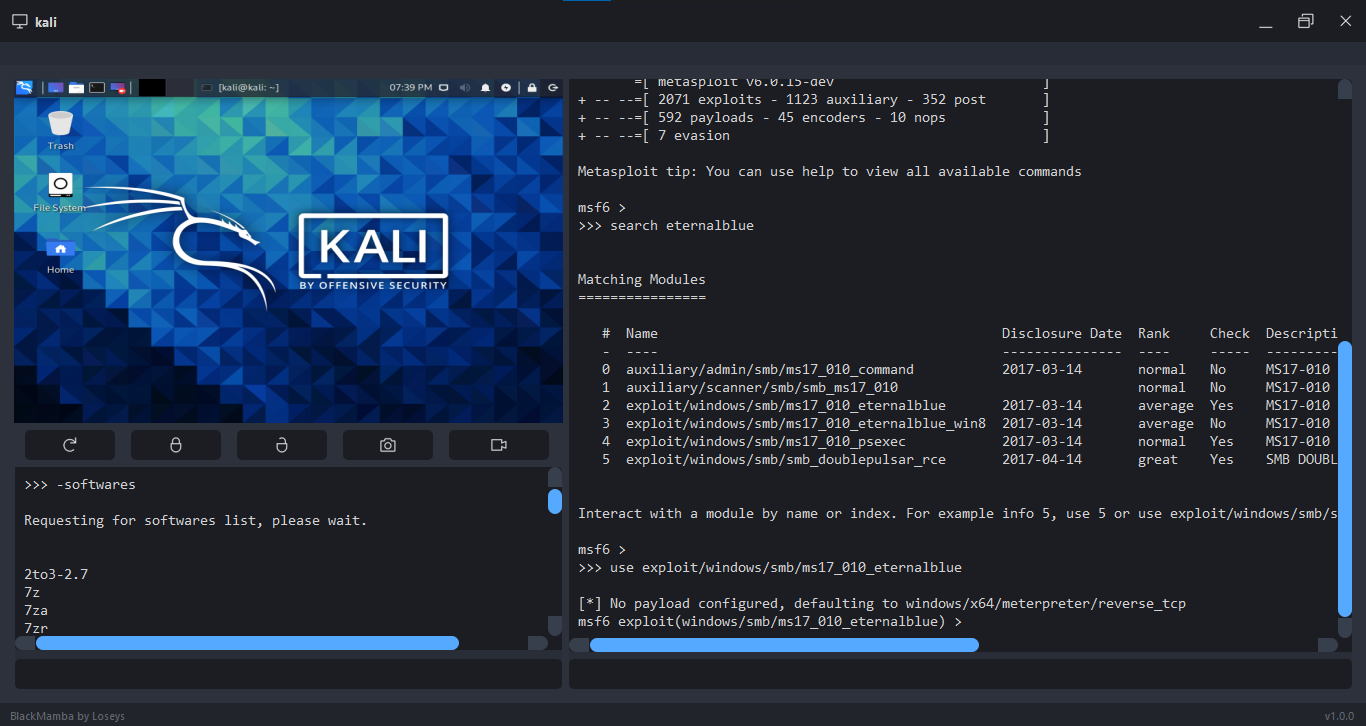
Framework C2/post-exploitation








