
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit
 l0lsec/cve-2021-26837
CVE-2021-26837 - Injection SQL dans le paramètre SearchTextbox de HelpSystems/Fortra DeliverNow. Payloads, requêtes annotées et preuves. Corrigé dans…
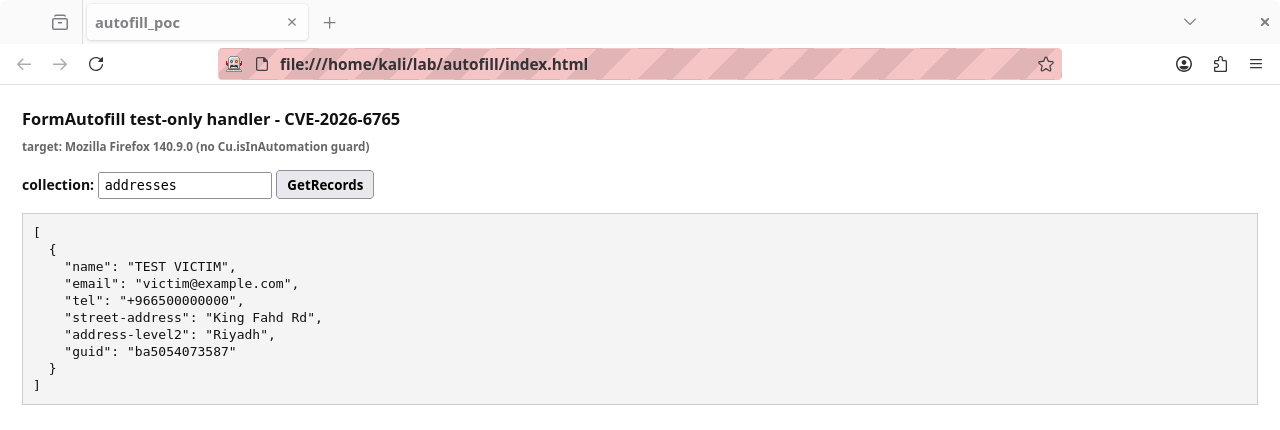 defineid/skeletonkey
CVE-2026-6765, Test uniquement des gestionnaires FormAutofill exposés dans Firefox
 0xdak/cve-2026-69083_exploit
PoC Python pour CVE-2026-69083, une injection SQL non authentifiée dans le point de terminaison de recherche de contenu des assets de SiYuan. Prend…
 sectestannaquinn/grassmarlin-cve-2026-6807-xxe-poc
Ingénierie inversée basée sur la divulgation par la CISA d'une nouvelle CVE
 1amunvalid/cve-2025-10951
Vérificateur de preuve de concept pour CVE-2025-10951, une traversée de chemin non authentifiée dans ml-logger, validant la lecture arbitraire de…
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Exploit Python pour CVE-2026-3333 démontrant le DNS rebinding afin d'accéder aux métadonnées cloud et de voler les identifiants IAM via une…
 alpernae/cve-2024-40422
Implémentation Python/PoC pour CVE-2024-40422. Exploite une vulnérabilité critique de traversée de répertoire dans le point de terminaison…
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 qui installe un implant réseau en pré-démarrage via l'option de démarrage NVRAM, effectue un chainload d'un UKI, exécute un…
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
PoC éducatif d'une CVE pour une course TOCTOU sur les permissions de fichiers dans Flask ; utilise le remplacement de lien symbolique pendant la…
 squeeze440/zotlit-poc
PoC — l'import de pièces jointes copie des fichiers depuis des chemins locaux non approuvés dans ZotLit (GHSA-4qh7-66xv-h329, CVE-2026-87000, CVSS…

 toxy4ny/bl00dym4ry
Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
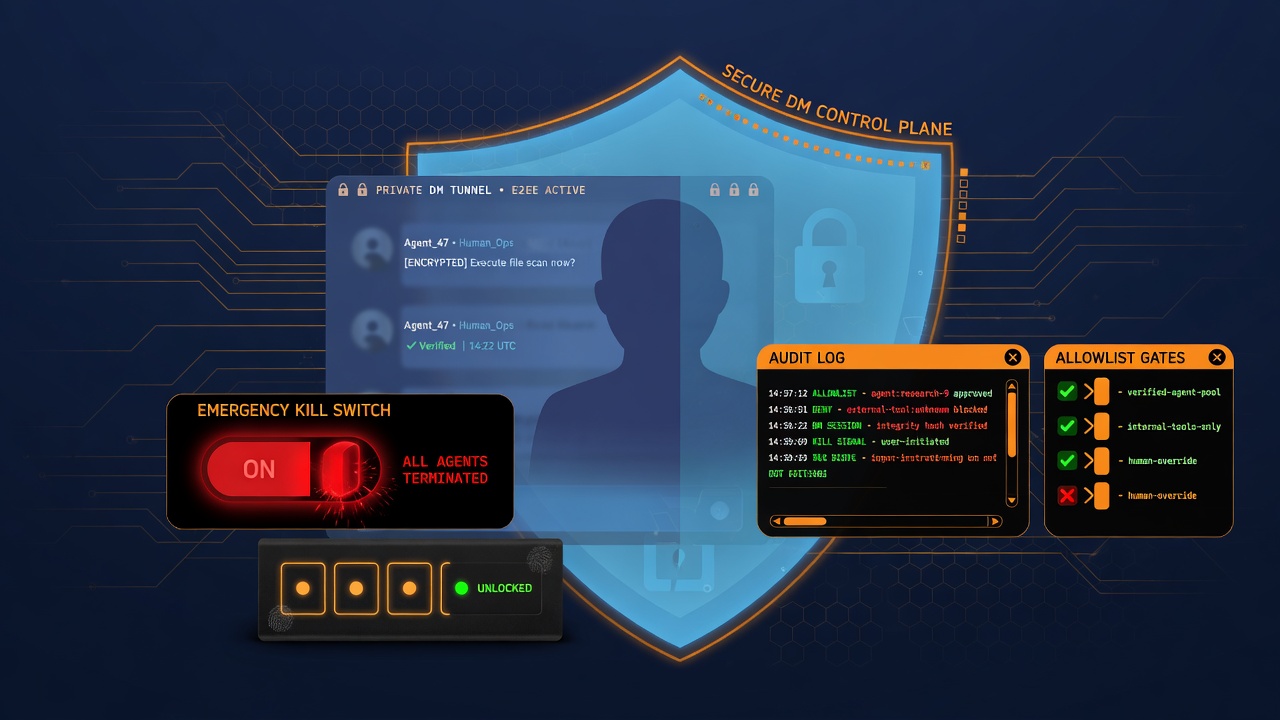 wattocyber/agentic-dm-gateway
Plan de contrôle de sécurité pour agents LLM : listes d'autorisation, interrupteur d'arrêt d'urgence du propriétaire, sessions PIN, limites de débit,…
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Lecture et écriture arbitraires de fichiers non authentifiées
 missaels235/poc-cve-2025-24104-py
Script Python de preuve de concept démontrant l'exfiltration de fichiers iOS via un lien symbolique malveillant lors de la restauration de sauvegarde…
 thestingr/cve-2024-36991-tool
Ce POC binaire automatise l'exploitation de CVE-2024-36991 en envoyant des requêtes curl conçues à une instance Splunk vulnérable. Il récupère des…








