
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit
 1d8/spybrowse
Code développé pour voler certains fichiers de configuration du navigateur (historique, préférences, etc.)
 joelgmsec/fakedatagen
Génère des identités fictives entièrement valides au format espagnol, incluant noms, e-mails, coordonnées bancaires et informations étendues, avec…
 kiprotect/kodex
Une boîte à outils d'ingénierie de la confidentialité et de la sécurité : Découvrir, comprendre, pseudonymiser, anonymiser, chiffrer et partager en…
 magisterquis/chromecookiestealer
Voler/Injecter des cookies Chrome via le protocole DevTools (--remote-debugging-port).
 depreciating/doodlecloud
Stockage cloud avec Instagram.
 cleasbycode/jdvrif
Outil de stéganographie pour images JPG
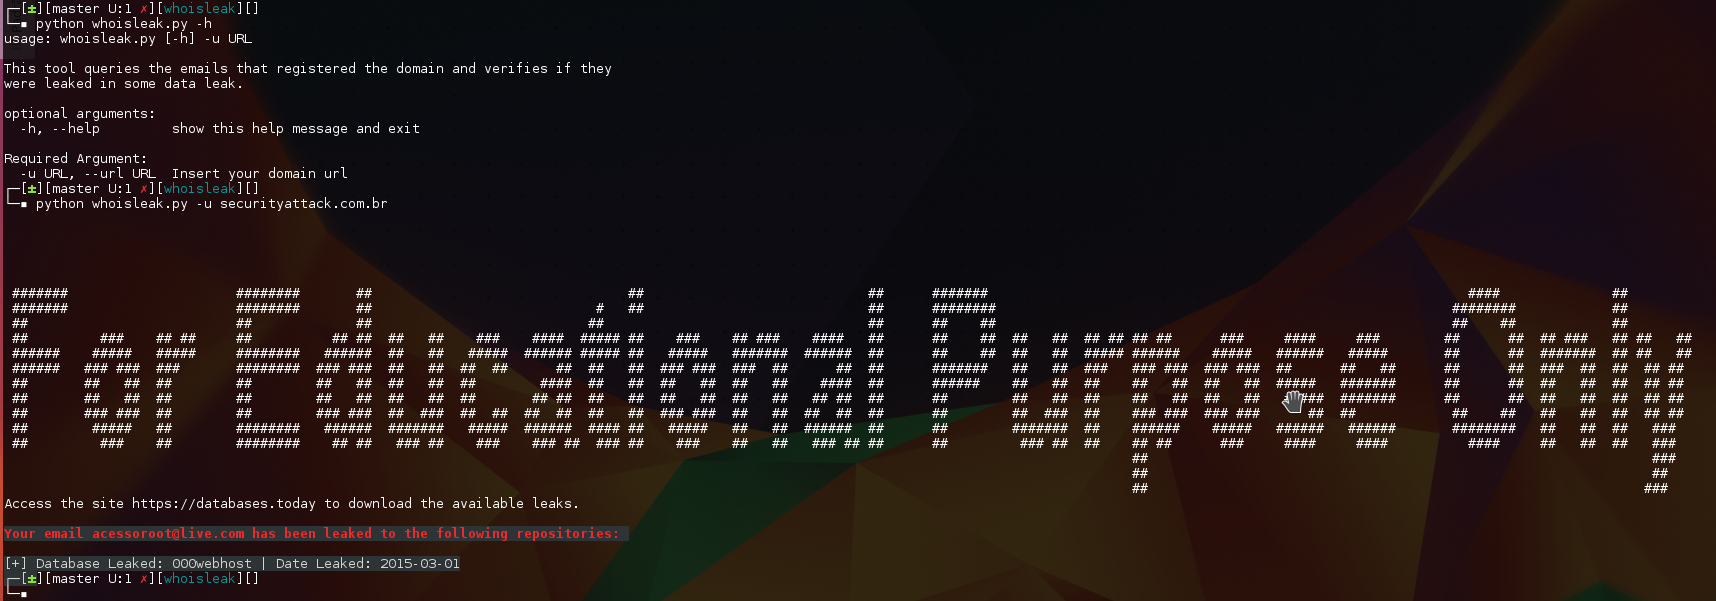 warflop/whoisleak
Cet outil interroge les e-mails ayant enregistré le domaine et vérifie s'ils ont été divulgués lors d'une fuite de données.
 pwardle/not-a-mused
Proof-of-concept exploitant un paramètre non documenté du point de terminaison de dictée Muse, permettant à un processus local non privilégié de…
 mrschyte/pentestkoala
Serveur dropbear modifié qui agit comme un client et permet une connexion sans authentification
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
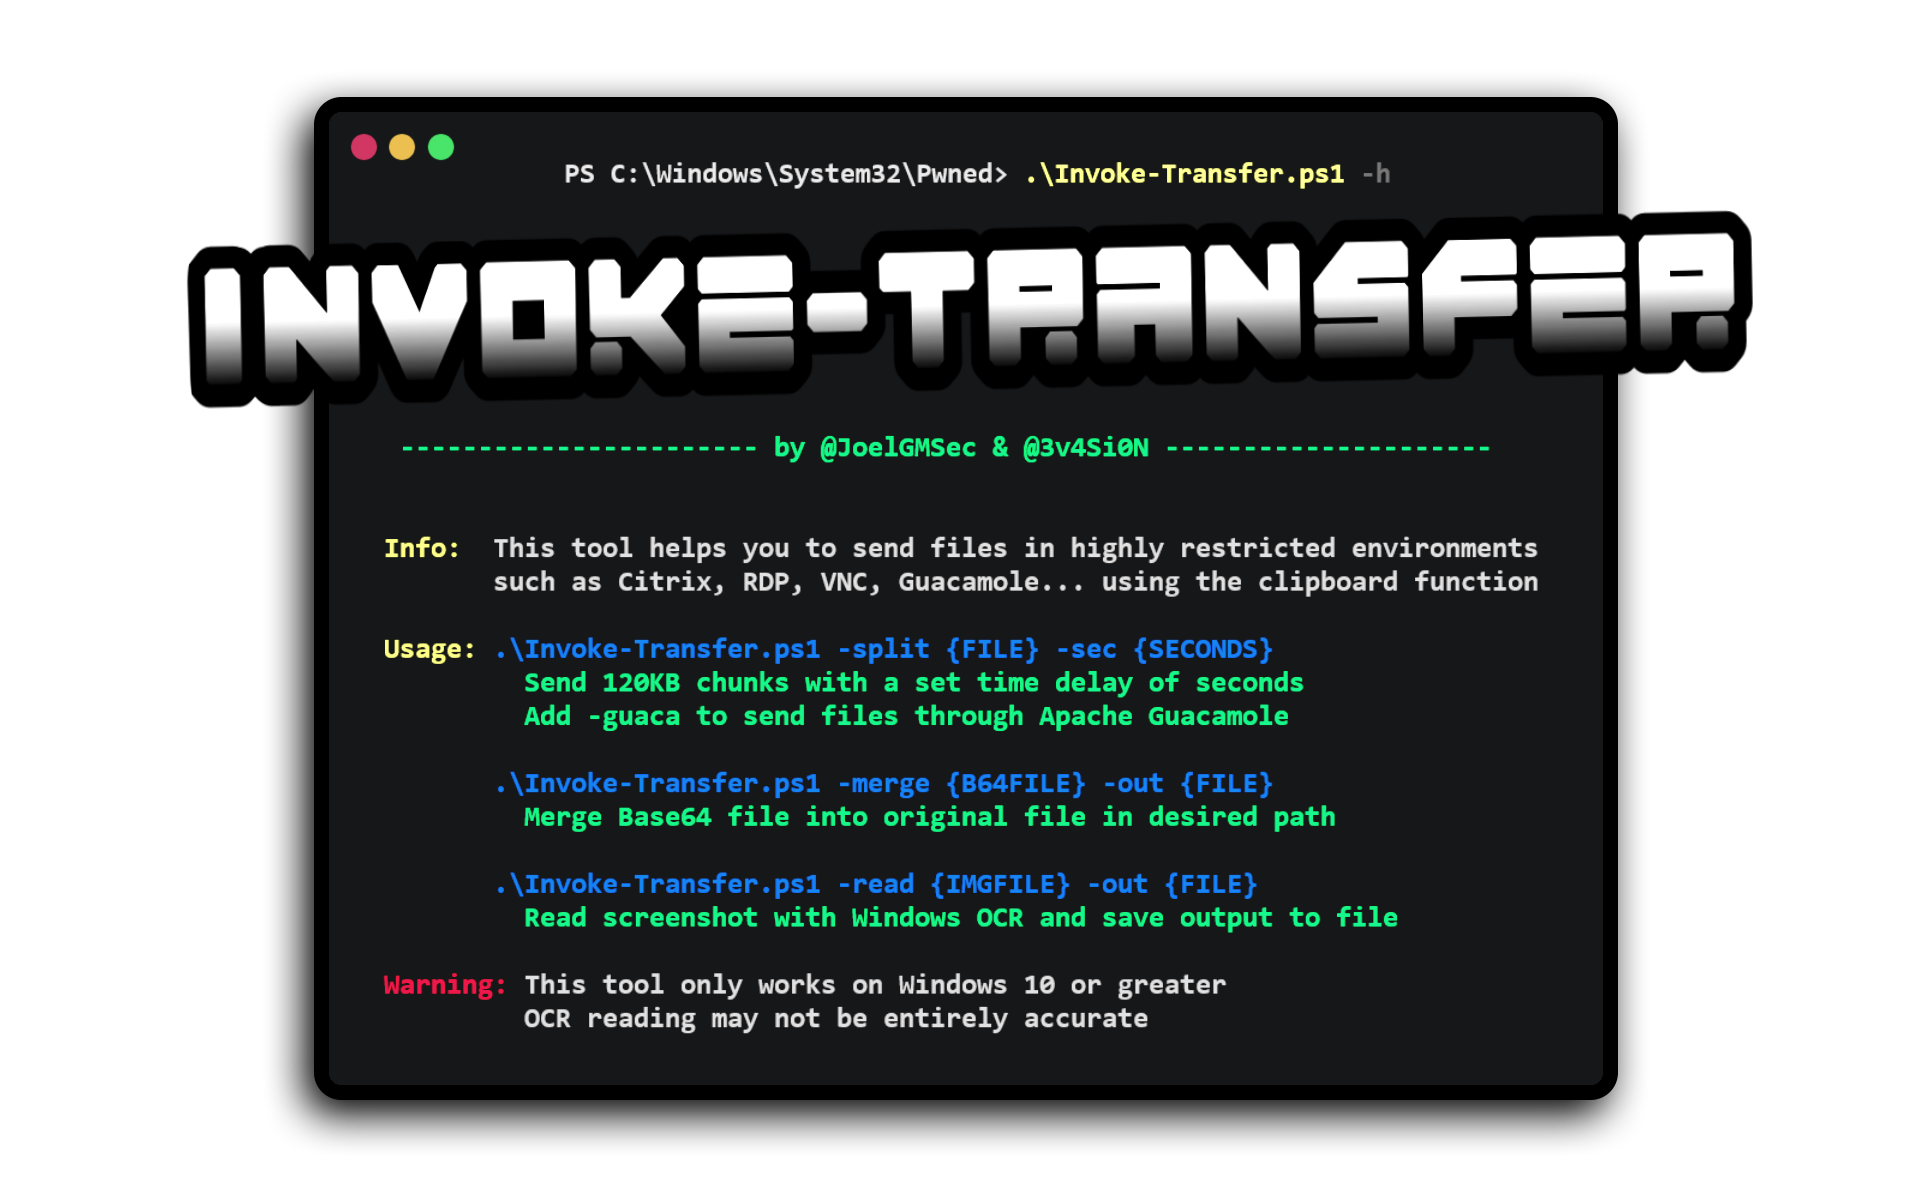 joelgmsec/invoke-transfer
Outil PowerShell pour transférer des fichiers dans des environnements restreints (Citrix, RDP, VNC, Guacamole) via le presse-papier, des morceaux…
 tasooshi/exfilkit
Utilitaire d'exfiltration de données pour tester les capacités de détection
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
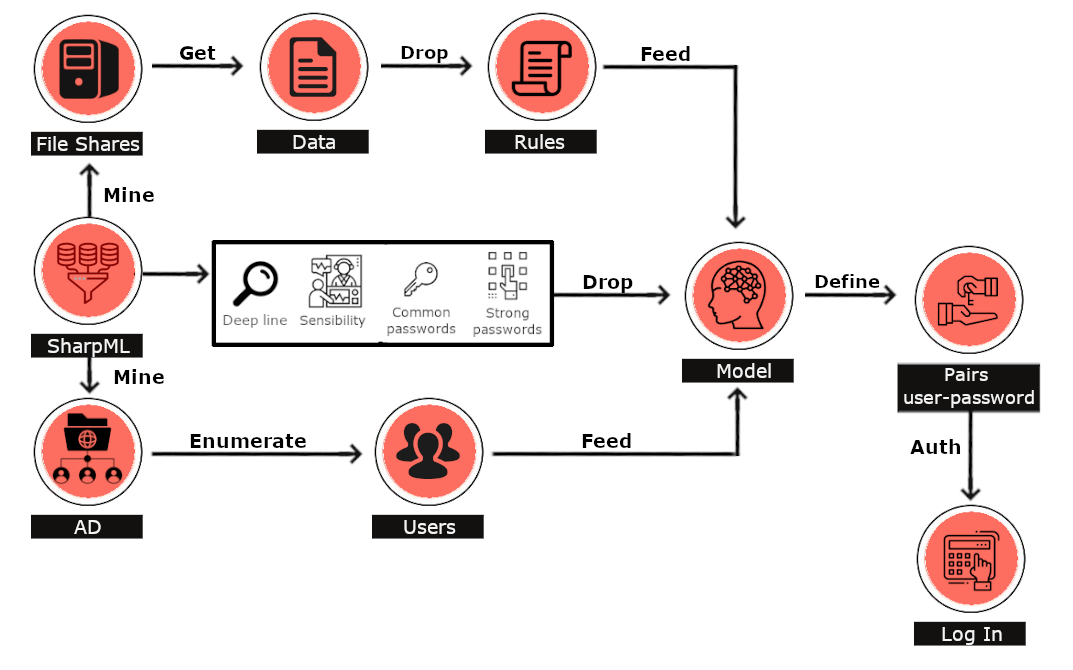 hunniccyber/sharpml
Kit de chasse aux mots de passe de partage réseau basé sur l'apprentissage automatique
 olivsec/loboguara
Plateforme de renseignement sur les cybermenaces pour la découverte de certificats SSL, l'analyse de domaines/URL, la surveillance des fuites de…
 anonymous941/zygote-injection-toolkit
Un utilitaire en ligne de commande pour exploiter l'injection Zygote Android (CVE-2024-31317)








