
 #1
Listes, collections et références d’apprentissage cybersécurité organisées avec un périmètre clair et une valeur pratique.
Recommandé par Kitploit
 rruzi/awesome-cve-2021-44228
Une liste géniale et organisée de dépôts pour CVE-2021-44228. ``Apache Log4j 2``
 ivaavimusic/react19-fix-vibecoders
Correctif pour la CVE-2025-55182 destiné aux Vibe Coders
 plsrcoin/cve-2022-40769
profanity jusqu'à la version 1.60 n'a que quatre milliards d'initialisations possibles du RNG. Ainsi, les attaquants peuvent récupérer les clés…
 tpower2112/writing-sample-1
Résumé de CVE-2021-44228 Log4j
 lukasz-rybak/cve-2026-1434
CVE-2026-1434 - Omega-PSIR est vulnérable à une XSS réfléchie via le paramètre lang. Un attaquant peut concevoir un...
 saykino/cve-2026-31281
Avis détaillant une vulnérabilité d'injection HTML authentifiée dans Totara LMS affectant les versions antérieures à 19.1.5, permettant le…
 vianic/cve-2023-40361
Vulnérabilité de sécurité - SECUDOS Qiata
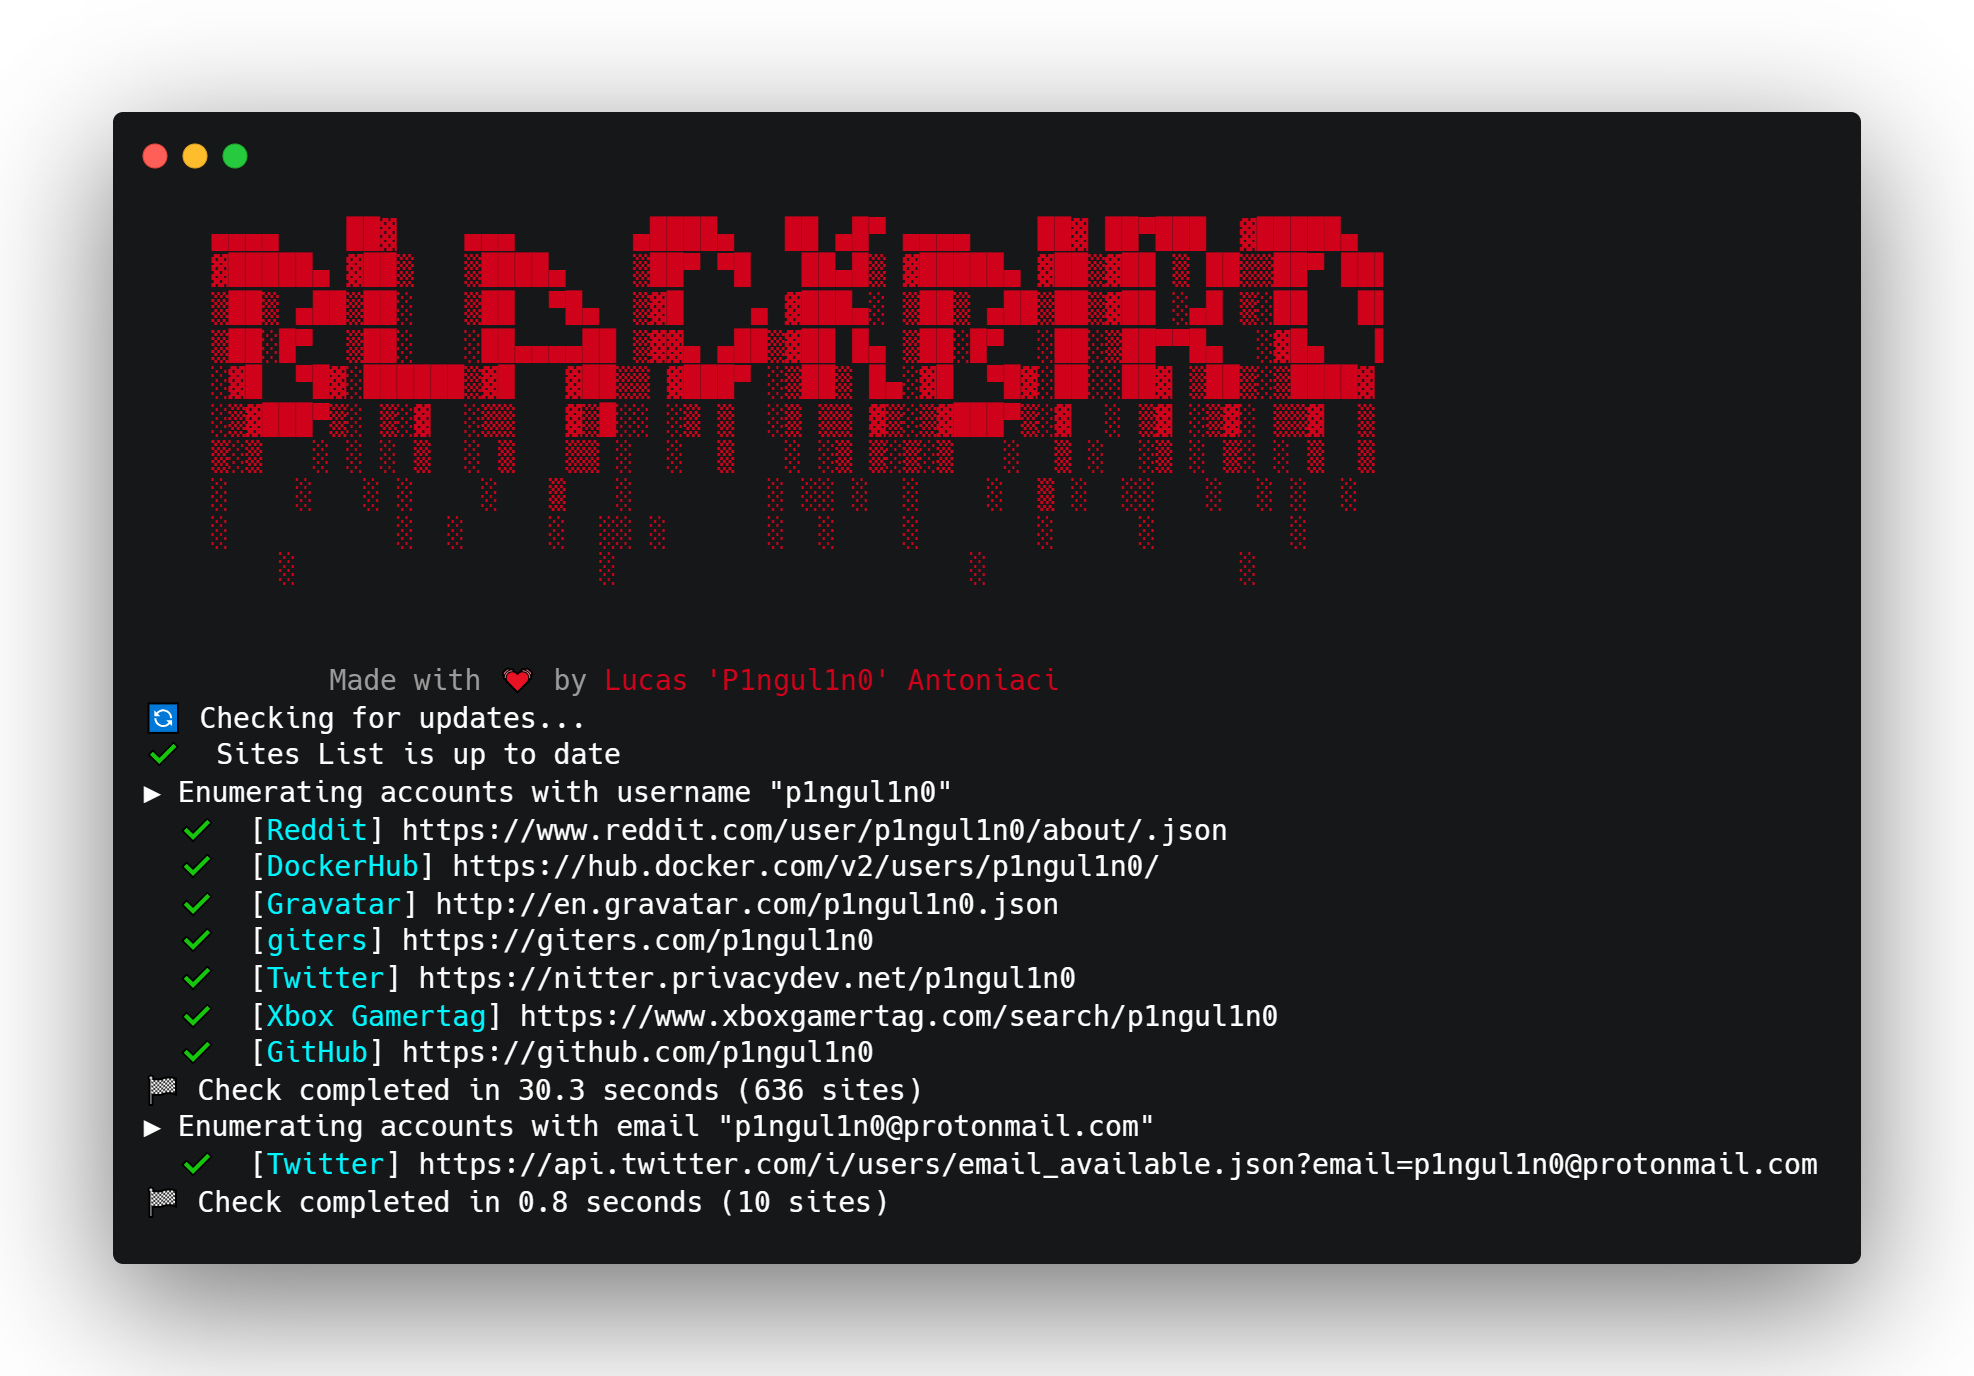
 gcabc123/blackbird
Un outil OSINT pour rechercher des comptes par nom d'utilisateur dans les réseaux sociaux.
 snorlyd/https-nj.gov---cve-2020-11022
Rapport de vulnérabilité du site officiel du New Jersey
 horkimhab/cve-2026-65643
Dépôt éducatif pour apprendre et rechercher la CVE-2026-65643 dans des environnements contrôlés, avec des scripts de configuration et des références…
 redyank/cve-2026-35492
Démontre la CVE-2026-35492, une vulnérabilité de traversée de chemin dans kedro-datasets PartitionedDataset permettant l'écriture arbitraire de…
 jason996/maritime-security-paper
Recherche approfondie sur les vulnérabilités de sécurité des navires maritimes autonomes et recommandations de défense
 rickidevs/cve-2026-32913
J’ai trouvé une vulnérabilité zero-day dans OpenClaw — voici comment ça s’est passé
 alkimcoskun/cve-2025-69848-security-advisories
Avis de sécurité pour CVE-2025-69848 – XSS réfléchi dans la gestion de ProtectedError de NetBox
 codermohammed1/cve-2025-63848
Divulgation CVE pour un cross-site scripting (XSS) stocké dans SWISH Prolog jusqu'à la v2.2.0, permettant l'exécution de code arbitraire et la prise…
 kaleth4/cve-2026-28363
Avis de sécurité détaillant CVE-2026-28363, une RCE critique dans OpenClaw, incluant une analyse technique, les métriques CVSS et les étapes…
 rivek619/cve-2025-65670
Un (IDOR) dans classroomio 0.1.13 permet aux étudiants d'accéder à des endpoints sensibles d'administration/enseignant. Découvert par - Rivek Raj…
 bx33661/cve-2026-30039
Avis de sécurité et analyse bilingue détaillant CVE-2026-30039, une vulnérabilité de traversée de lien symbolique dans rarfile affectant les versions…








