
 #1
Listes, collections et références d’apprentissage cybersécurité organisées avec un périmètre clair et une valeur pratique.
Recommandé par Kitploit
 vasyapokemon/cve-2026-31431
Outil de recherche et de détection pour la LPE du noyau Linux CVE-2026-31431, incluant l'analyse d'exploits, des règles YARA, la détection…
 0xmrma/cve-2026-46558
Le sous-système d'actifs V2 de Plane faisait confiance aux slugs d'espace de travail et aux UUIDs d'actifs sans appliquer les vérifications…
 owasp/agent-skills-security-standard
Norme de sécurité pour les compétences des agents, fournissant des directives et des bonnes pratiques pour sécuriser les agents autonomes pilotés par…
 decemberus/bughub
CVEHub de CVE-2023-1498 et CVE-2023-1500
 memergamer/cve-2025-55182
CVE-2025-55182
 dicatalin/copy_fail_cve-2026-31431_test_and_fix
# Script de test et d'atténuation pour CVE-2026-31431, fournissant un PoC et des solutions de contournement au niveau du noyau pour les systèmes…
 git-akki/cso-vibecheck
Compétence d'audit de sécurité Senior-CSO pour les applications vibe-codées. Audit en 22 points ancré sur des incidents réels de 2026 (Moltbook,…
 zvckster/cve-2025-63353
PoC multilingue (Python · Go · JS · C) et documentation technique pour CVE-2025-63353, une vulnérabilité critique de PSK prévisible par défaut dans…
 mrk336/cve-2024-3094
CVE-2024-3094 a exposé une porte dérobée dans la bibliothèque de compression XZ, permettant un accès SSH distant en contournant l'authentification.…
 0xblackash/cve-2021-44228
CVE-2021-44228
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing de renseignement sur les menaces concernant CVE-2026-42208, une injection SQL critique pré-authentification dans BerriAI LiteLLM exploitée…
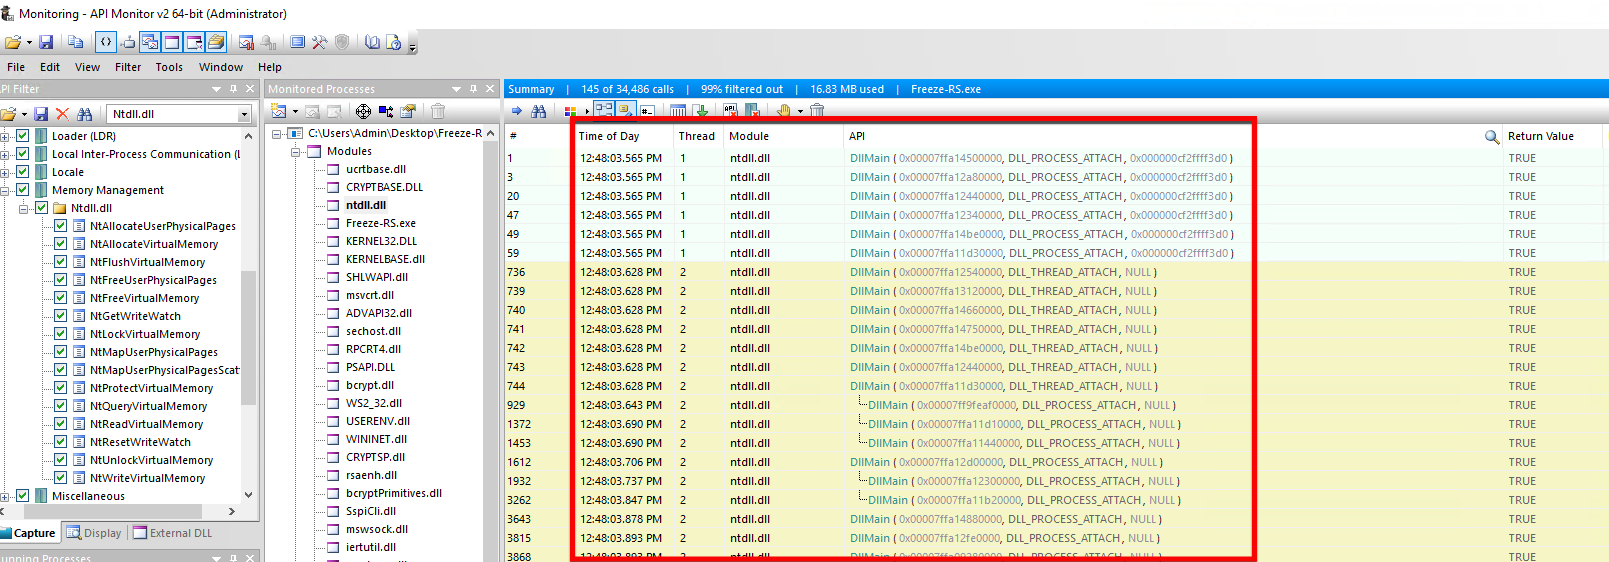
 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
 horkimhab/cve-2026-53805
CVE-2026-53805 - Brouillon
 horizon-software-development/cve-2024-3094
Dépôt d’avis et d’analyse pour CVE-2024-3094, détaillant une porte dérobée critique dans la bibliothèque SSH de Linux avec des étapes d’atténuation…
 meh098/cve-2026-24072-analysis
Analyse technique de CVE-2026-24072, une élévation de privilèges locale dans mod_rewrite du serveur HTTP Apache, incluant la cause racine, les…
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
Dépôt de recherche défensif pour CVE-2026-31431, une escalade de privilèges locale du noyau Linux via la corruption du cache de pages par AF_ALG,…
 0xblackash/cve-2026-7574
CVE-2026-7574








