
 #1
Listes, collections et références d’apprentissage cybersécurité organisées avec un périmètre clair et une valeur pratique.
Recommandé par Kitploit
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
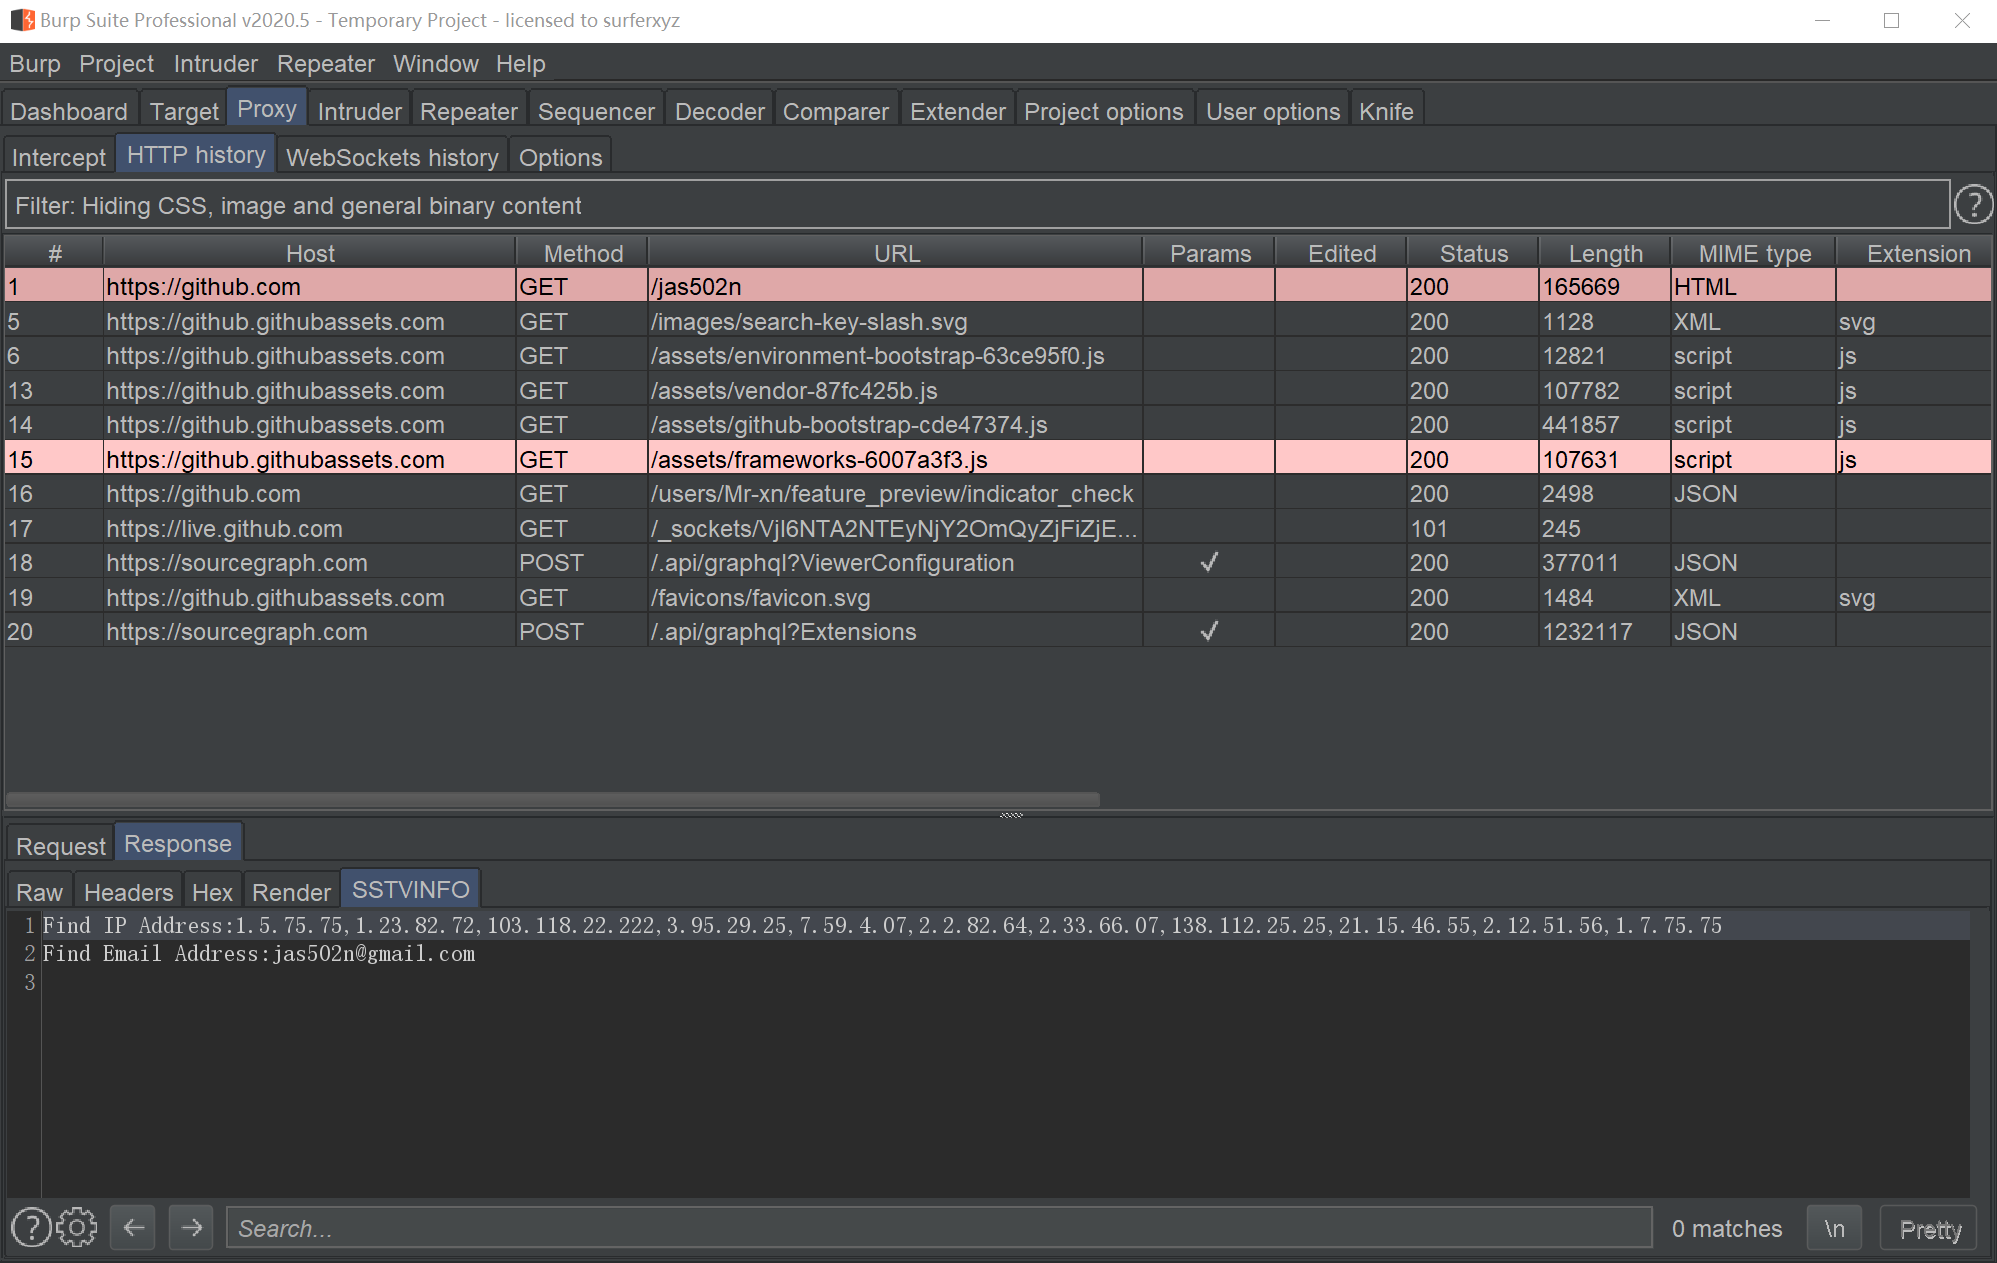 mr-xn/burpsuite-collections
有关burpsuite的插件(非商店),文章以及使用技巧的收集(此项目不再提供burpsuite破解文件,如需要请在博客mrxn.net下载)---Collection of burpsuite plugins (non-stores), articles and tips for using…
 v33ru/awesome-connected-things-sec
Une liste organisée de ressources de sécurité pour tous les objets connectés
 snailsploit/claude-red
Bibliothèque organisée de 78 modules SKILL.md de sécurité offensive qui préparent Claude à une méthodologie experte de red team couvrant le web,…
 togg53192-cmd/jailbreaks
Collection organisée de prompts de jailbreak LLM et de techniques de contournement, documentant les entrées adverses qui contournent les garde-fous…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 microsoft/agent-governance-toolkit
Application des politiques, identité zero-trust, sandboxing d'exécution et journalisation d'audit pour les agents IA autonomes. Couvre 10/10 du Top…
 gmh5225/awesome-game-security
Index organisé de recherches en sécurité des jeux vidéo : mécanismes internes des anti-triche, attaques DMA, rétro-ingénierie, protections…
 blackorbird/apt_report
Rapport APT intéressant, collection et certains IOC spéciaux
 jakejarvis/awesome-shodan-queries
🔍 Une collection de requêtes de recherche intéressantes, drôles et déprimantes à utiliser dans shodan.io 👩💻
 paragonie/awesome-appsec
Une liste organisée de ressources pour apprendre la sécurité des applications
 tennc/webshell
Ceci est un projet open source de webshell
 secwiki/linux-kernel-exploits
linux-kernel-exploits Collection de vulnérabilités d'élévation de privilèges pour plateforme Linux
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
 daffainfo/allaboutbugbounty
Tout sur le bug bounty (bypasses, payloads, etc.)
 devsecops/awesome-devsecops
Une liste de référence d'outils devsecops impressionnants, enrichie par les expériences et contributions de la communauté.
 kingofbugbounty/kingofbugbountytips
Notre objectif principal est de partager des astuces de certains chasseurs de bugs bien connus. En utilisant une méthodologie de reconnaissance, nous…







