 #1
Outils pour l'implémentation, l'analyse, le cassage et l'implémentation des systèmes et algorithmes cryptographiques.
Recommandé par Kitploit
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — récupération hors ligne des mots de passe en clair pour Lansweeper lsrunase 2.0 / lsencrypt 2.0 via une clé RC4 codée en dur. PoC +…
 zf-tm/cve-2026-29000
PoC de la CVE-2026-29000
 lycis/cawdog
CAWODOG est un projet de preuve de concept démontrant comment protéger les modèles d'IA basés sur Python déployés sur des machines industrielles hors…
 cspanias/rconfig_rce
PoCs combinées pour rConfig : Injection SQL (CVE-2020-10220) & Injection de commande (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Exploit d'injection SQL aveugle basée sur le temps non authentifiée pour CMS Made Simple <= 2.2.9. Extrait les identifiants administrateur et casse…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Rapport de divulgation responsable pour CVE-2025-14175 concernant le support d'algorithmes cryptographiques faibles dans le serveur SSH du TP-Link…
 dwulf/eternal-codex
Mon manifeste, et des histoires, des images et des trucs fun
 seecret.it/seecret.it
Seecret.it est un service sécurisé de partage d’informations sensibles via des liens chiffrés et à usage unique. Idéal pour transmettre mots de…
 web-logs2/snapshot-demo
CVE-2022-27499
 kyomahooin/cve-2008-6970
Injection SQL aveugle par force brute.
 shinigami-777/poc_cve-2025-54887
Preuve de concept pour CVE-2025-54887
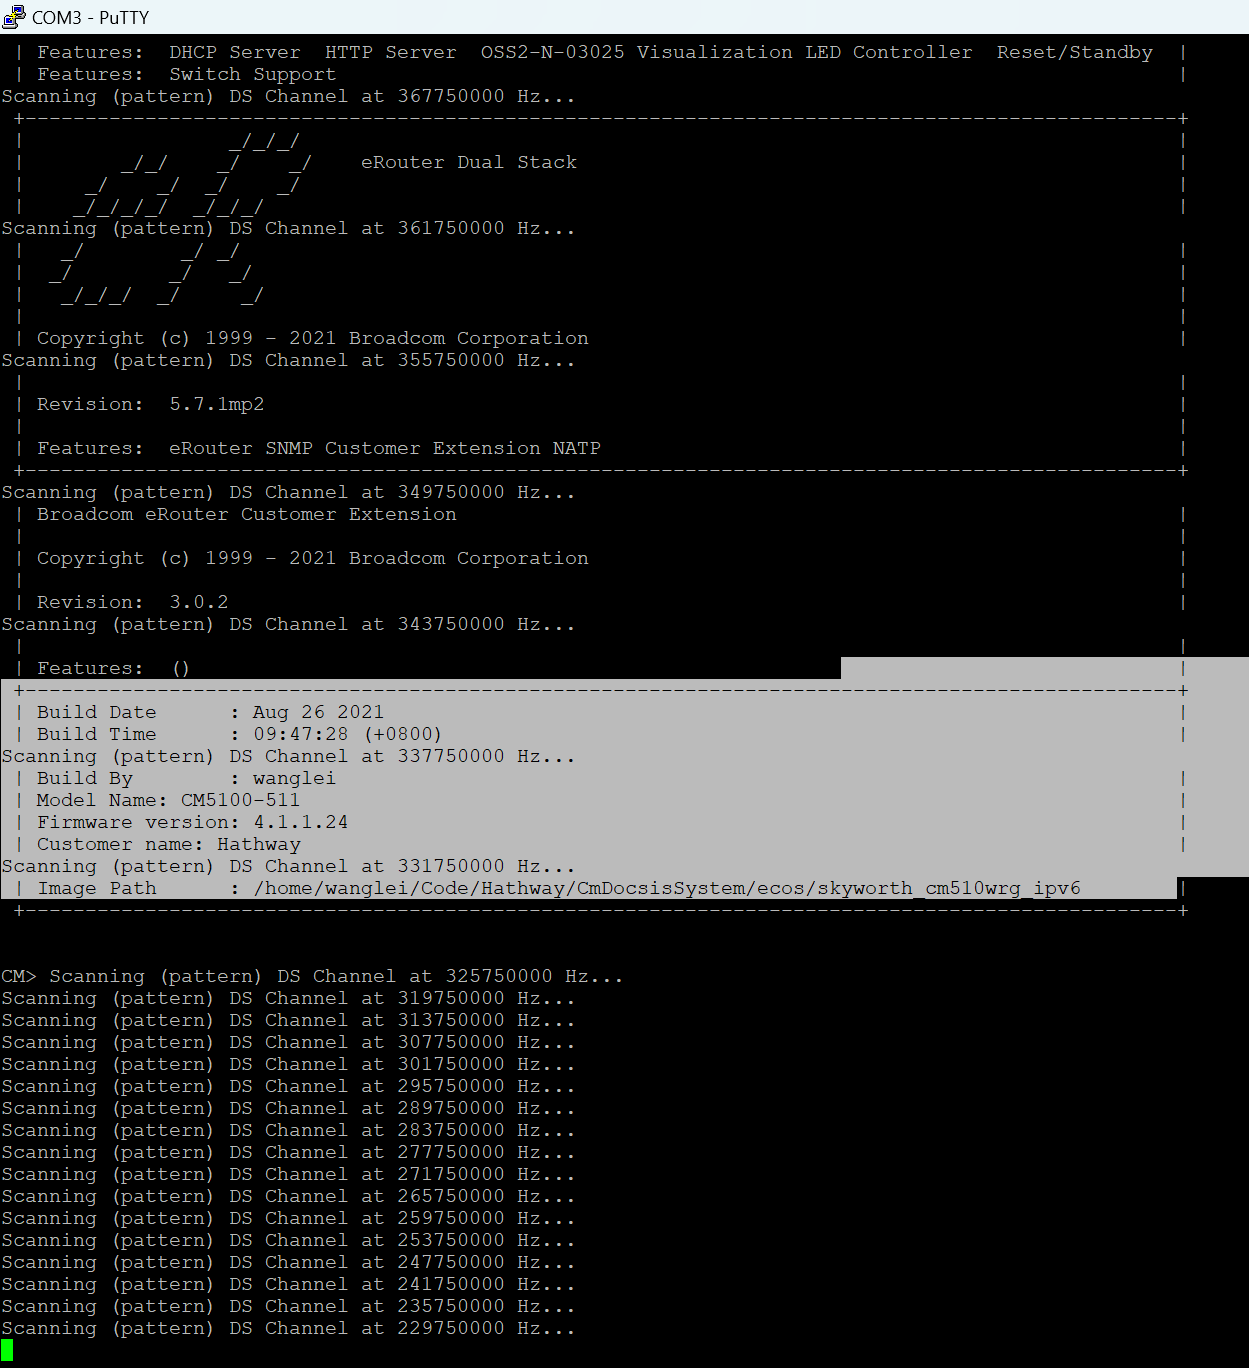 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3 exploit pour CVE-2019-9053, une injection SQL non authentifiée dans CMS Made Simple 2.2.9, qui extrait les identifiants administrateur et…
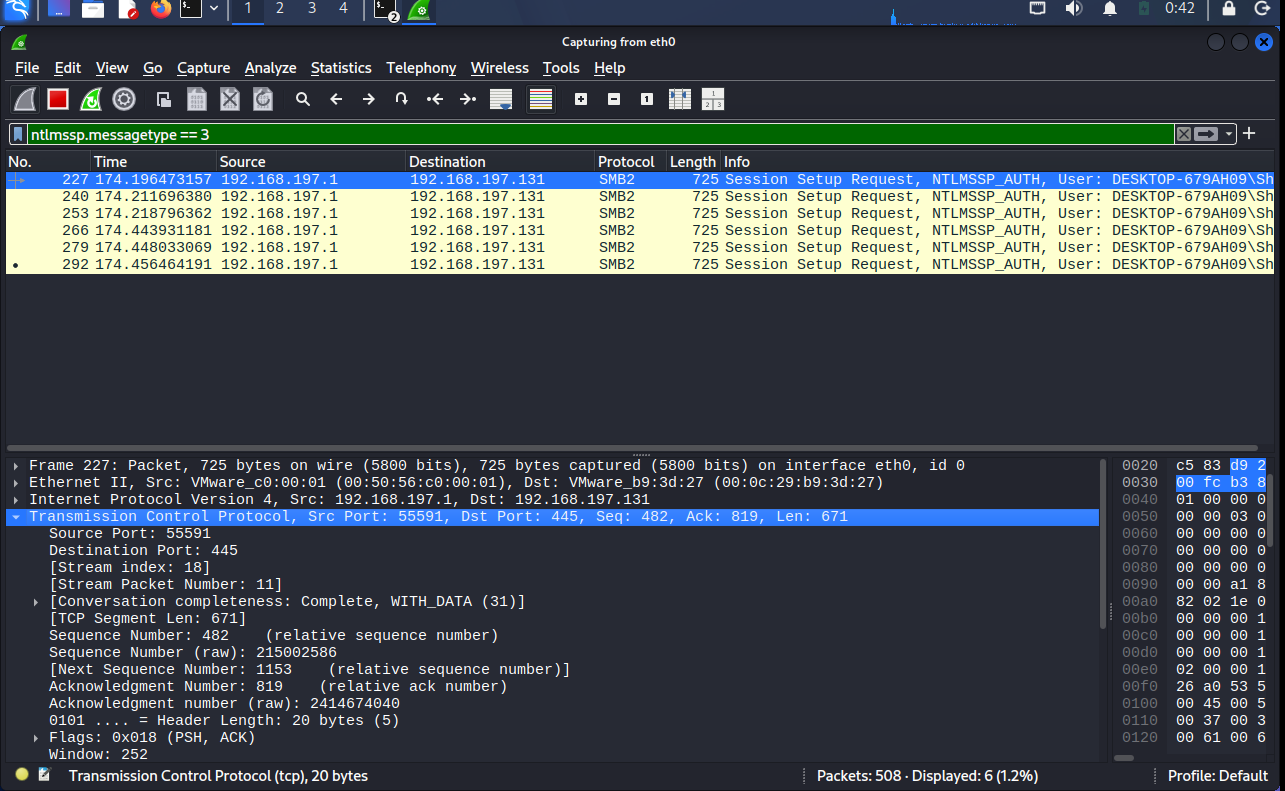 rahultb-sec/cve-2026-33829-writeup
Étude de cas de vulnérabilité : CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
 f4dee-backup/cve-2025-24071
Script d'exploit pour CVE-2025-24071 qui divulgue les hachages NTLM de Windows en extrayant un fichier ZIP/RAR forgé, exploitant la gestion des…
 pandora-research/cve-2018-0114-exploit
Exploit pour CVE-2018-0114 : re-signe les jetons JWT en intégrant une clé publique contrôlée par un attaquant dans l'en-tête JWS, contournant…
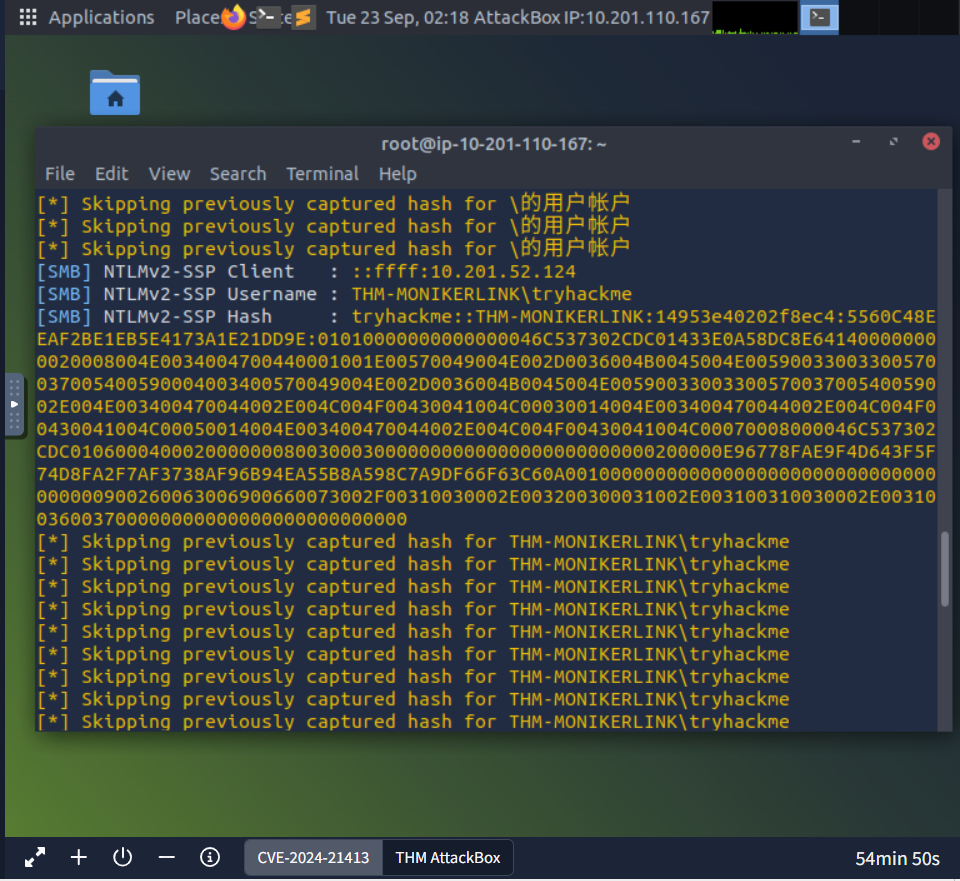 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Preuve de concept pour CVE-2024-21413 utilisant Moniker Link dans un email HTML pour déclencher une connexion SMB et capturer les hashes netNTLMv2…
 maikneysm/autopwn-titanic.htb
Ce script d’exploitation automatisé pour la machine Hack The Box *Titanic* extrait les hachages d’utilisateurs Gitea via une LFI, aide à les casser,…