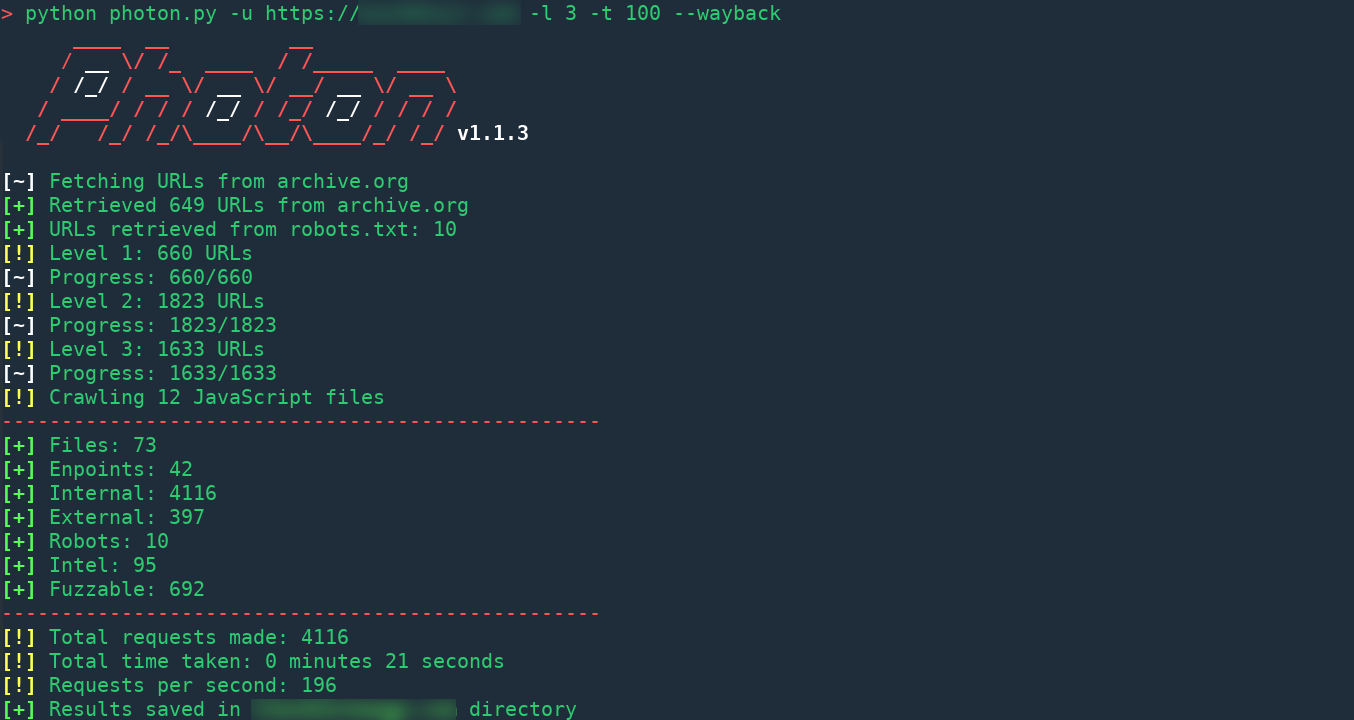
#1
Outils de crawling web, scraping, spidering et reconnaissance automatisée pour les tests de sécurité.
Recommandé par Kitploit
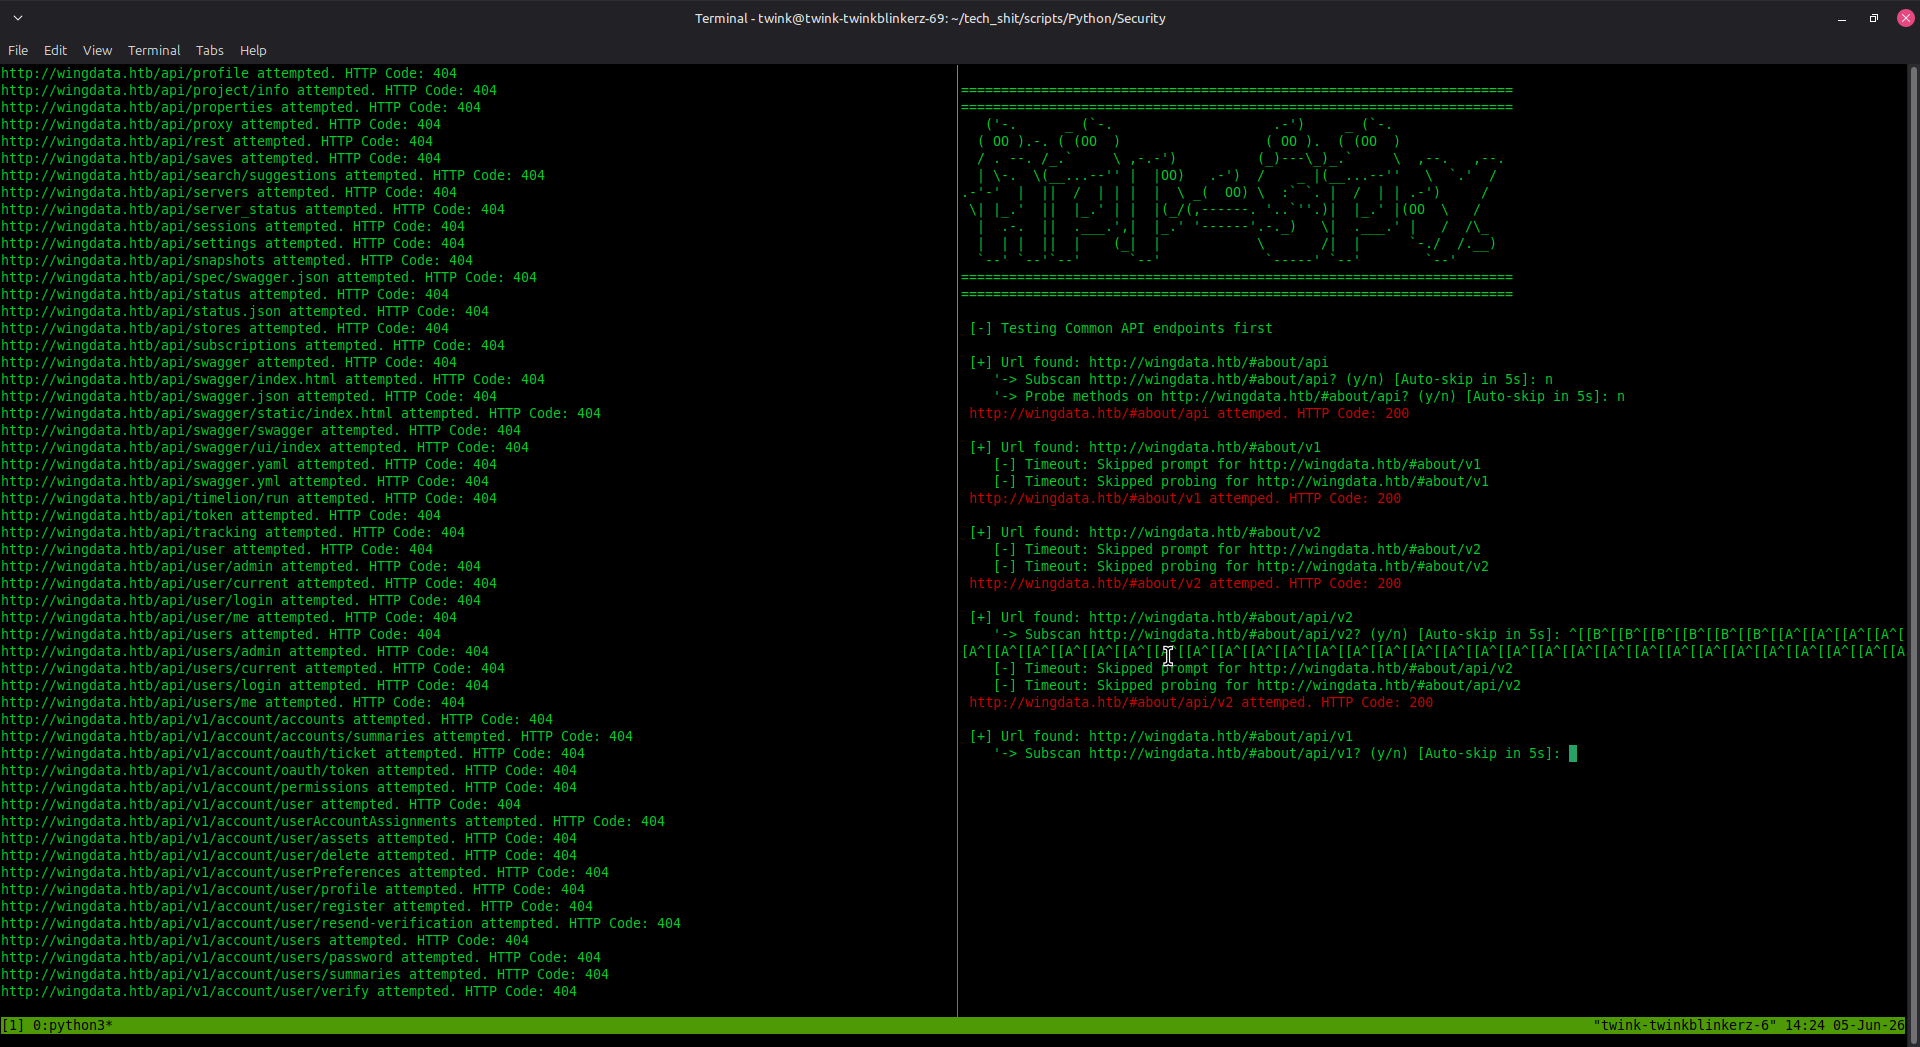
 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 yora1928/cve-2026-15748
Analyse WordPress Forminator à la recherche de la CVE-2026-15748, une RCE non authentifiée. Détecte les sites vulnérables, parcourt les formulaires,…
 honeyb33z/cve-2020-11023-scanner
Analyseur statique pour les vulnérabilités XSS CVE-2020-11023 en JavaScript. Détecte les versions vulnérables de jQuery et les motifs dangereux de…
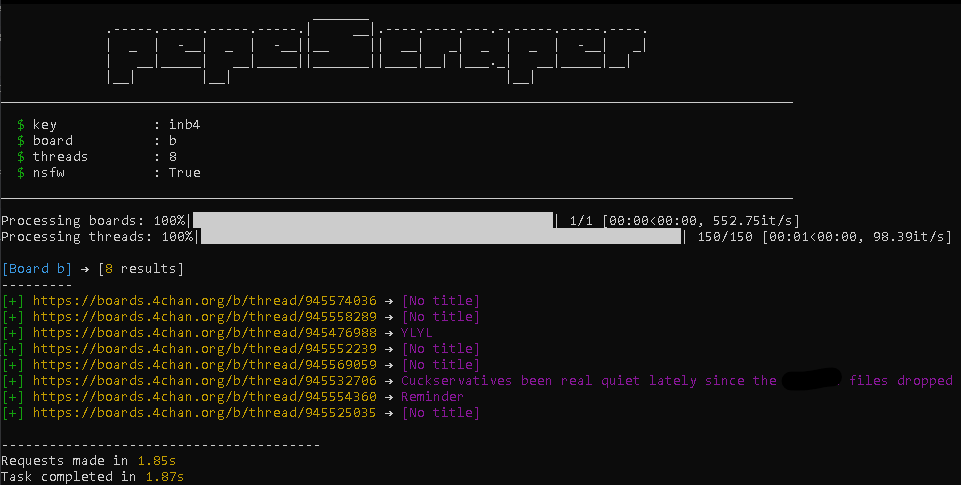 juaanreis/pepescraper
Scraper de contenu 4chan
 tacone/prosey
Télécharger les transcriptions YouTube
 houmanpashaei/cve-2025-29927
Voici un scanner pour la CVE-2025-29927.
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 ua-spectral/botlens
Artefact de recherche et serveur MCP qui audite les préoccupations de sécurité et de confidentialité des bots Discord tiers via une analyse à grande…
 itsmoorgrove/tgscope
OSINT Telegram, scraping et archivage sous forme d'application web locale. Collecte multi-comptes, consultation de profils avec photos historiques et…
 torchiachristian/vulnscan
Scanner de vulnérabilités web en Python: injection SQL, XSS , path traversal, en-têtes de sécurité. Crawler, tableau de bord Flask, rapport en PDF.
 razureink/arisu
Scanne les dépôts de code publics et les plateformes d'extraits de code pour extraire et valider les clés API des services d'IA, avec un tableau de…
 rodhnin/pythia-sql-clairvoyance
Scanner avancé d'injection SQL avec analyse pilotée par l'IA, cadre de conformité éthique et rapports professionnels.

 nu11secur1ty/sql-global-injector
Analyseur de vulnérabilités par injection SQL et crawler web basé sur Python, utilisant des requêtes dork. Prend en charge le proxy et le scan…
 aquibpro/reconix
Moteur de reconnaissance avancé qui trouve de vrais secrets, les valide en direct et construit des chemins d'exploitation à partir de l'intelligence…
 khalidelborai/xtor
Bibliothèque Python pour la gestion programmatique d'instances Tor avec proxy SOCKS5, rotation d'identité, isolation de flux, services cachés,…
 aramosf/joomla_exploits
Collection organisée d'artefacts d'exploitation Joomla validés avec environnements de laboratoire Docker. Comprend des scripts RCE, SQLi, XSS et…
 perufitlife/directus-security
Auditeur de sécurité par sondes actives sans clé pour Directus CMS. Démontre l'exposition des données des rôles publics, l'énumération…