
 #1
Outils pour la numérisation, la sécurisation et le durcissement de Docker, Kubernetes et des environnements conteneurisés.
Recommandé par Kitploit
 knqyf263/cve-2018-1111
# Environnement de laboratoire basé sur Docker pour reproduire et exploiter CVE-2018-1111 (DynoRoot) avec des scripts automatisés d'attaquant et de…
 hmlio/vaas-cve-2014-0160
Vulnérabilité en tant que service: présentation de CVS-2014-0160, alias Heartbleed
 aquasecurity/trivy-enforcer
[EXPÉRIMENTAL] Kubernetes Operator pour Image Assurance
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 Élévation de privilèges locale et conteneur vulnérable
 kamalsrini/sentinel-cve
Outil CLI qui explique les CVE en anglais simple et analyse les dépôts pour en mesurer l'impact. Propulsé par Claude.
 xvnpw/k8s-cve-2021-43557-poc
PoC pour CVE-2021-43557
 wantasticapp/wantasticcore
Serveur de gestion cloud AIO
 bhdresh/cve-2018-11776
Conteneur Docker vulnérable pour CVE-2018-11776
 jas502n/cve-2019-5736
Exploit pour CVE-2019-5736 : évasion de conteneur runc qui écrase le binaire docker-runc de l'hôte avec une charge utile, déclenchée via docker exec.
 tabbysable/poc-2020-8559
Preuve de concept d'exploit pour Kubernetes CVE-2020-8559
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — L'attaque de la chaîne d'approvisionnement CI/CD la plus marquante de 2026 à ce jour.
 nccgroup/abstractshimmer
Preuve de concept pour CVE-2020-15257 dans containerd.
 seanrickerd/cve-2026-31431
Exploit pour le noyau Linux CVE-2026-31431 provoquant une corruption du cache de pages via une manipulation AEAD authencesn, ciblant l'élévation de…
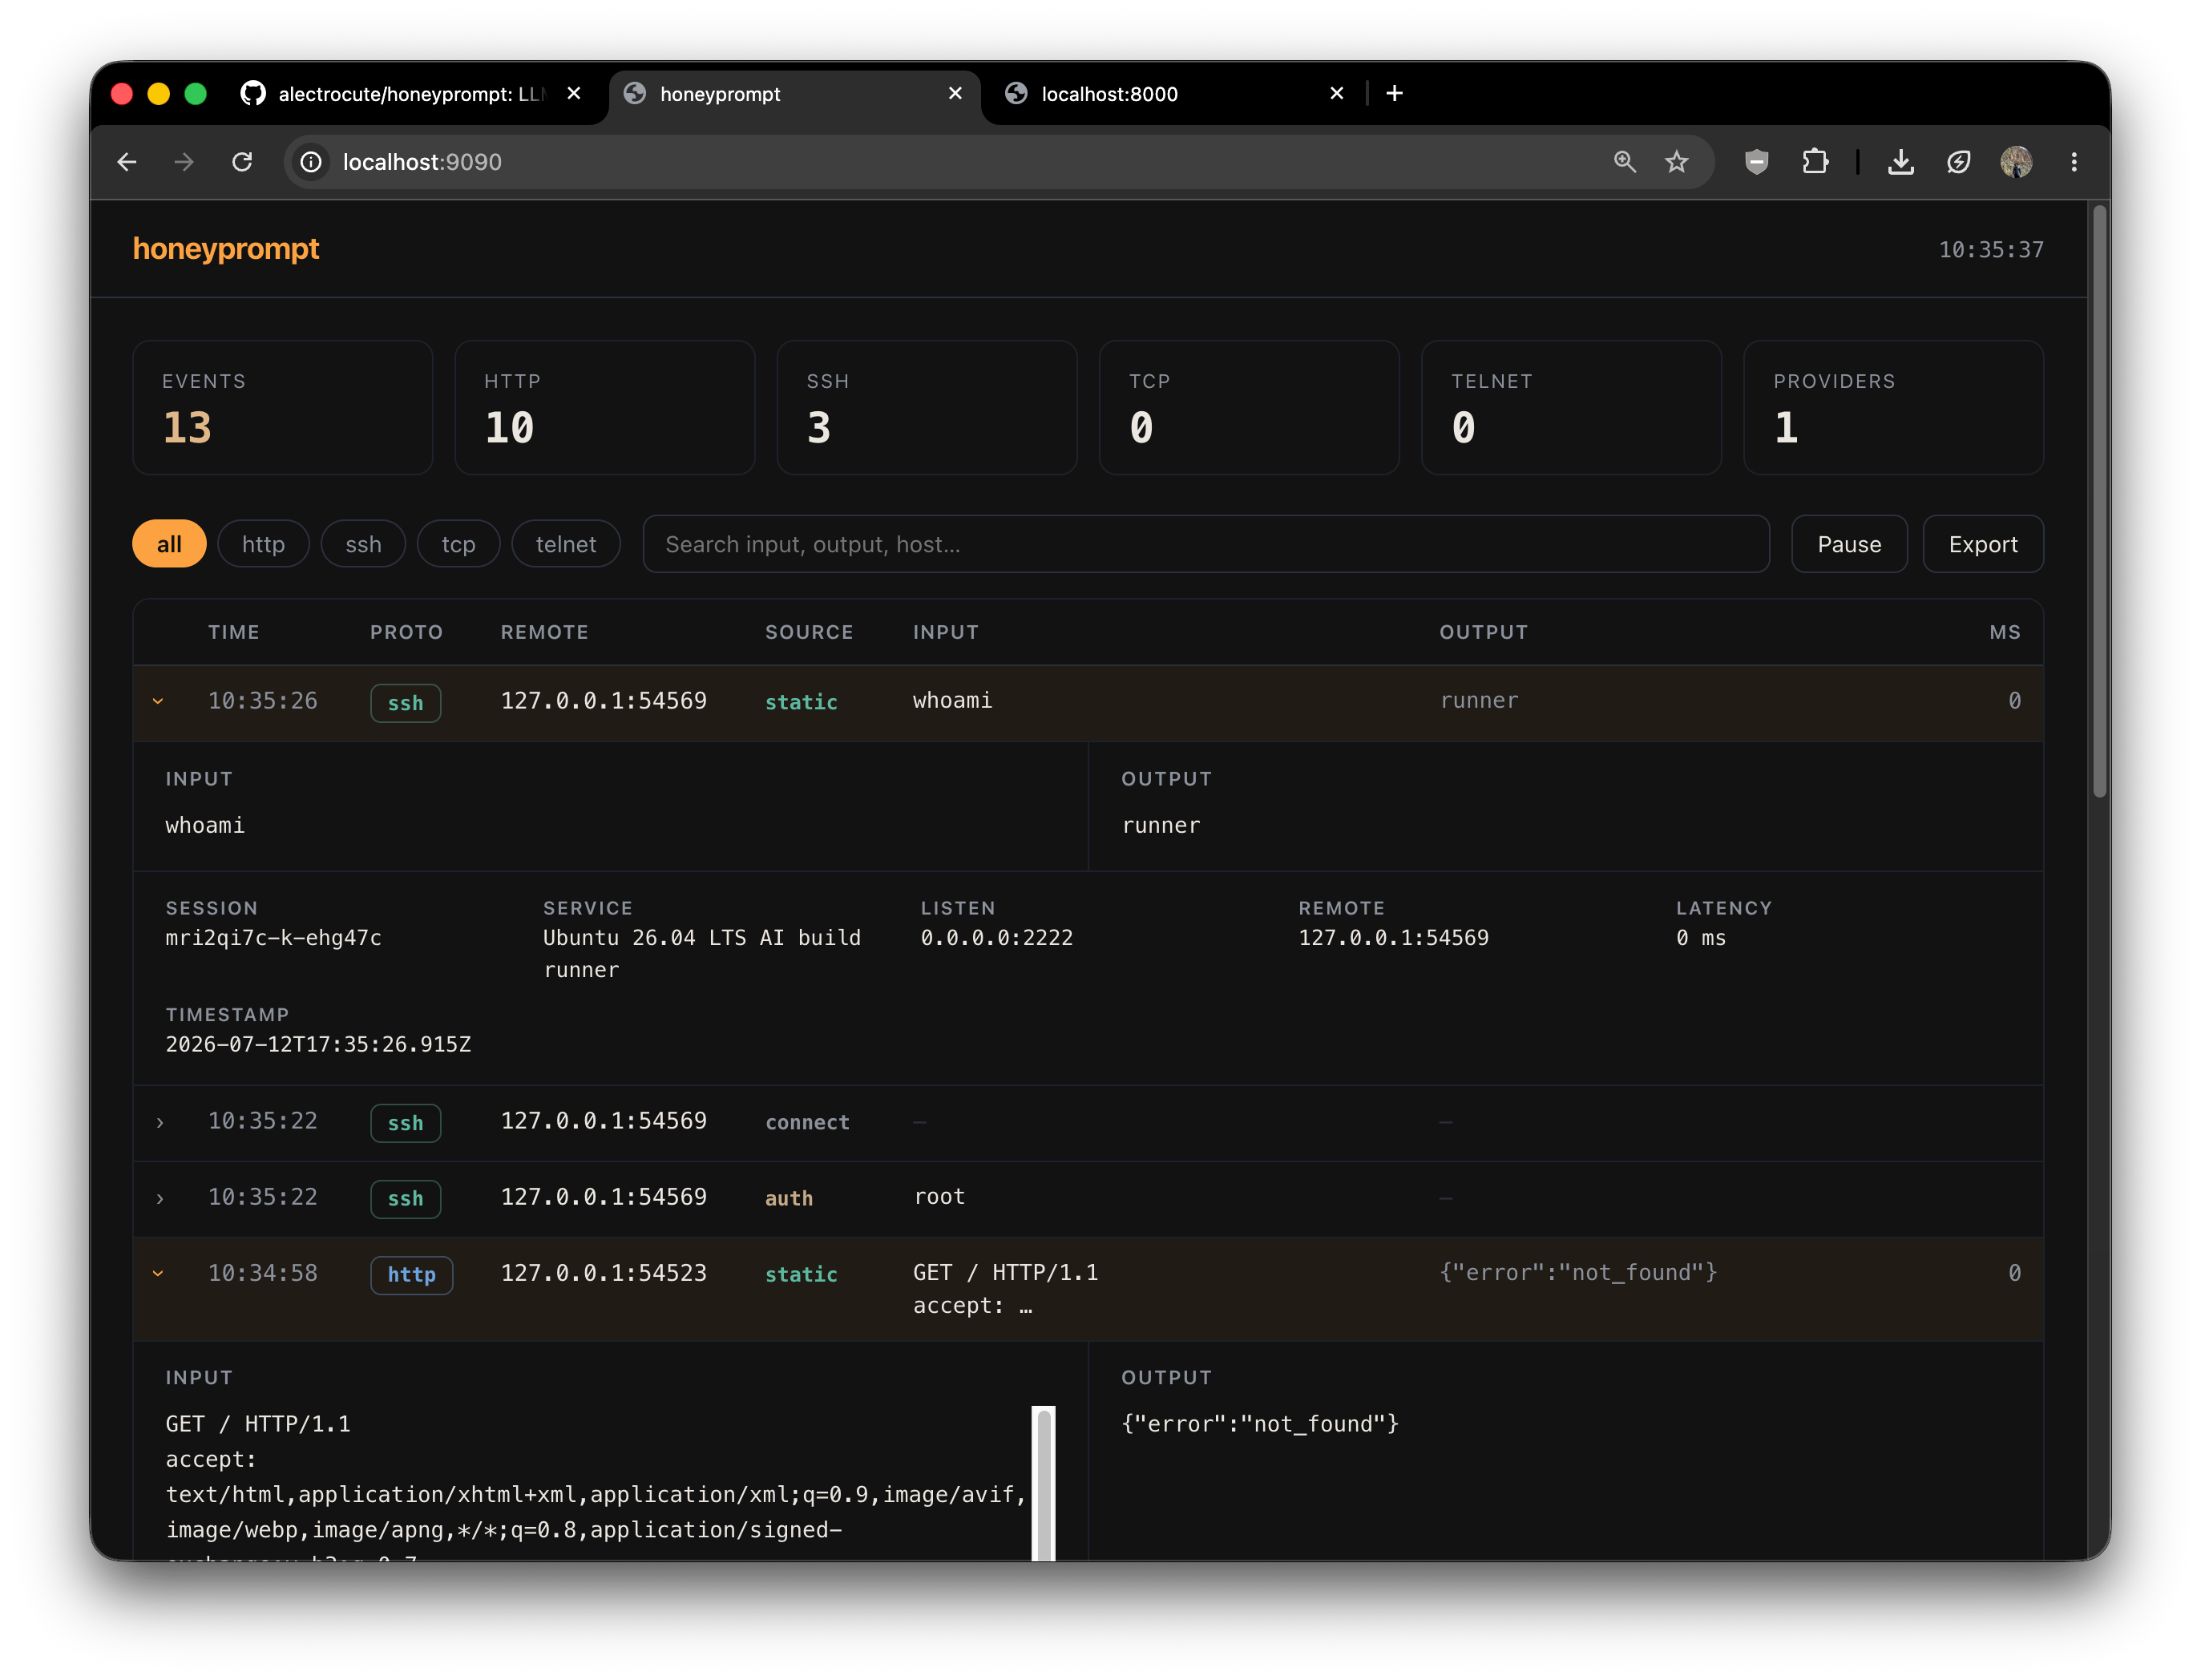 alectrocute/honeyprompt
Cadre de leurre axé sur les LLM : "Le honeypot qui répond !™"
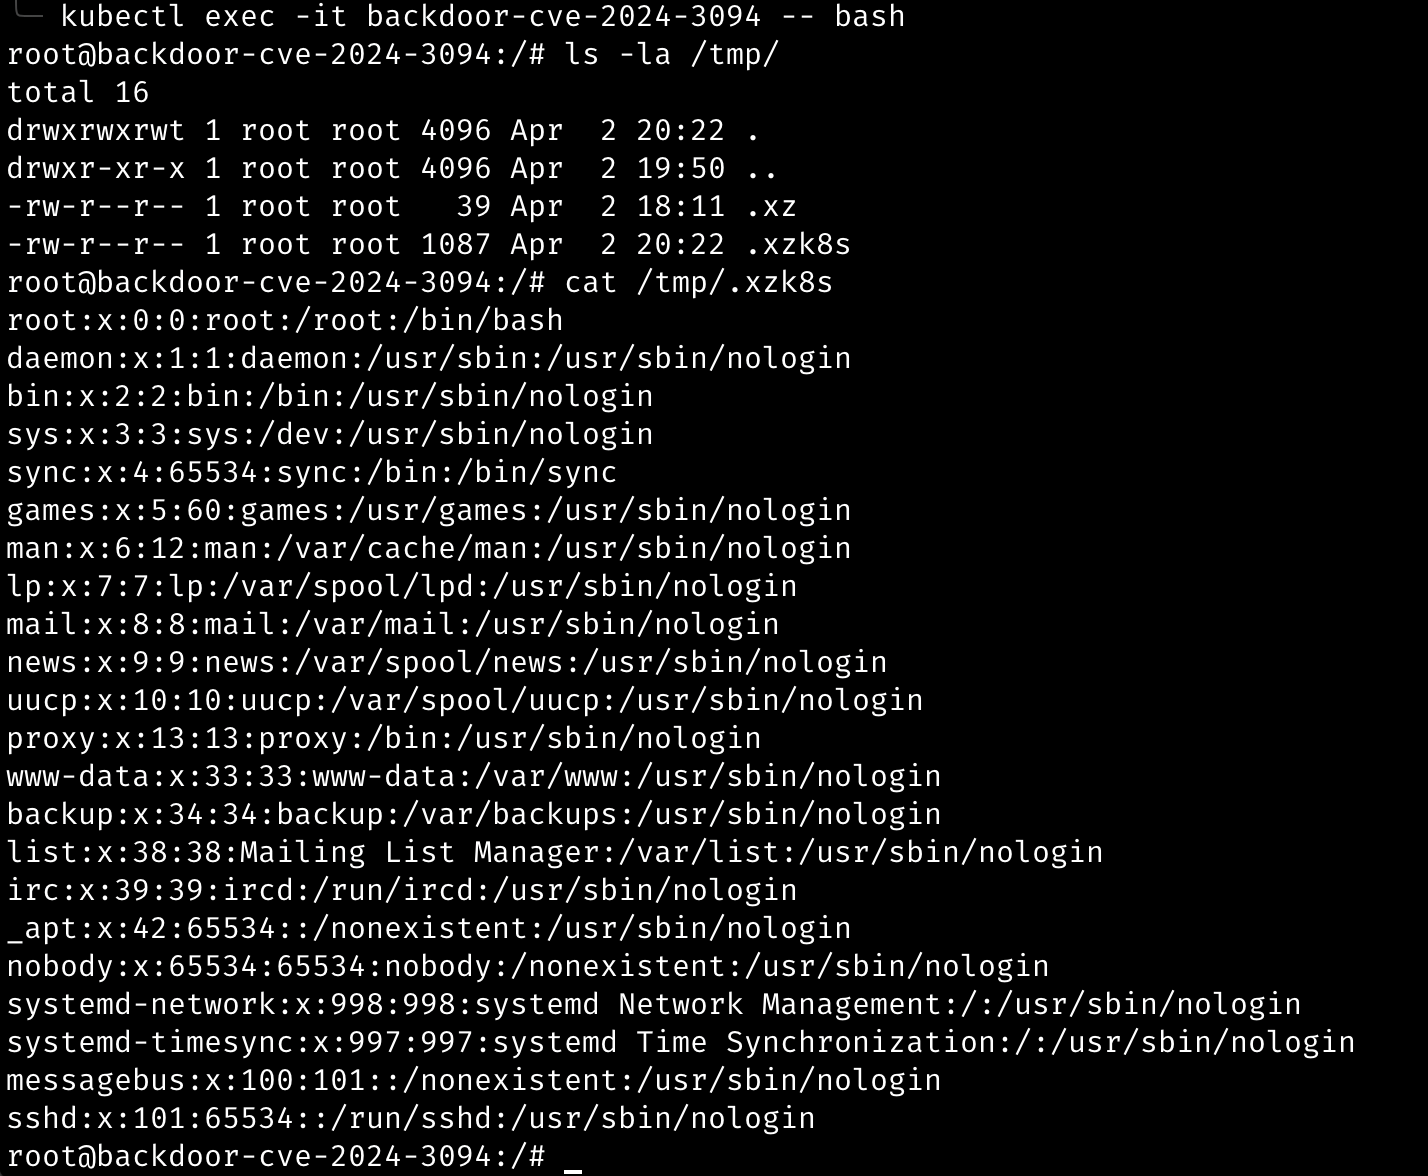 r0binak/xzk8s
Dockerfile et manifests Kubernetes pour reproduire la CVE-2024-3094
 jq6l43d1/proxmox-lxc-docker-fix
Solution de contournement pour CVE-2025-52881 : Corrige les problèmes de Docker/Podman dans les conteneurs Proxmox LXC causés par une incompatibilité…
 sofianehamlaoui/cve-2022-0492-checker
Un script pour vérifier si un environnement de conteneurs est vulnérable aux évasions de conteneurs via CVE-2022-0492
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 chaînes de bugs du noyau Linux pour faire une application de communication sécurisée utilisant un canal auxiliaire pour établir une clé et établir…








