
 #1
Techniques d'exploitation binaire, chaînes ROP, exploitation de tas, chaînes de format et recherche sur la corruption de mémoire.
Recommandé par Kitploit

 etahen/etahen
Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
 theofficialflow/h-encore
Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
 secrary/injectproc
InjectProc - Techniques d'injection de processus [Ce projet n'est plus maintenu]
 externalist/exploit_playground
Analyse des exploits publics ou de mes exploits 1day
 bcoles/kasld
KASLD dérandomise la disposition de la mémoire virtuelle et physique du noyau Linux depuis un processus local, en utilisant tout ce que son point de…
 nac-l/mergen
Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.
 lunixbochs/patchkit
patching binaire depuis Python
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
 ynwarcs/cve-2024-38063
poc pour CVE-2024-38063 (RCE dans tcpip.sys)
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 rip1s/cve-2018-8120
Exploit LPE Windows CVE-2018-8120
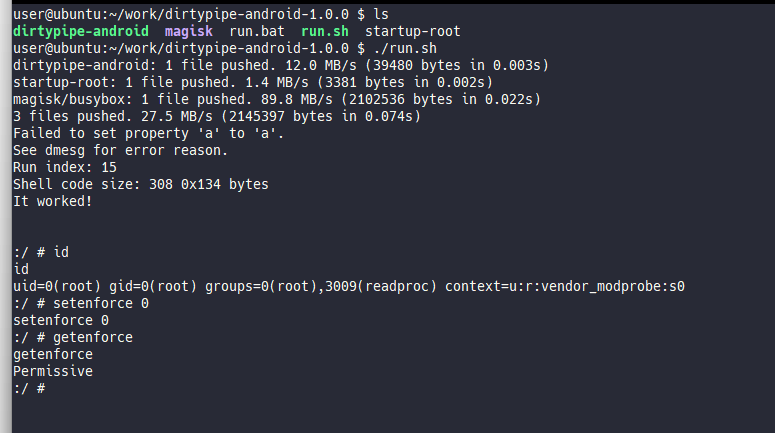 polygraphene/dirtypipe-android
Exploit root Dirty Pipe pour Android (Pixel 6)
 scumjr/dirtycow-vdso
PoC pour Dirty COW (CVE-2016-5195)
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
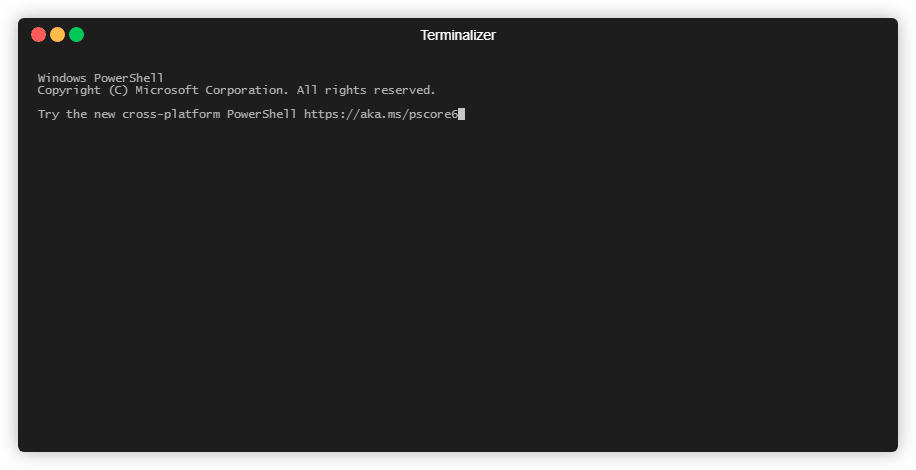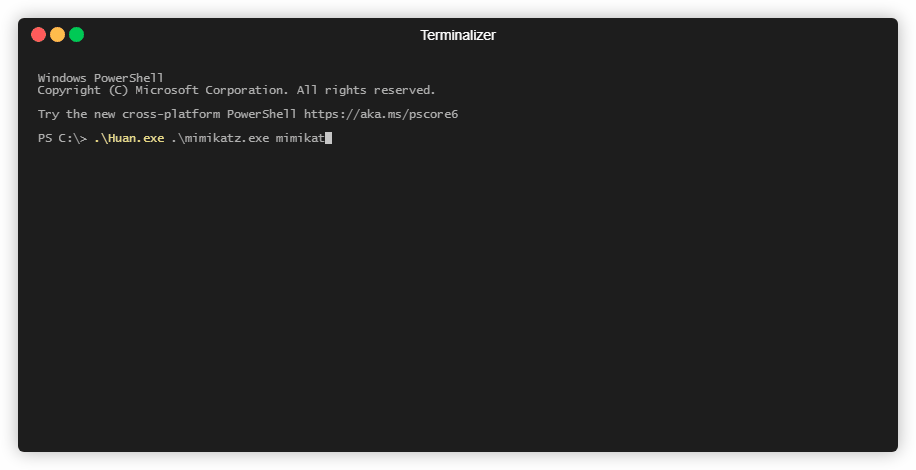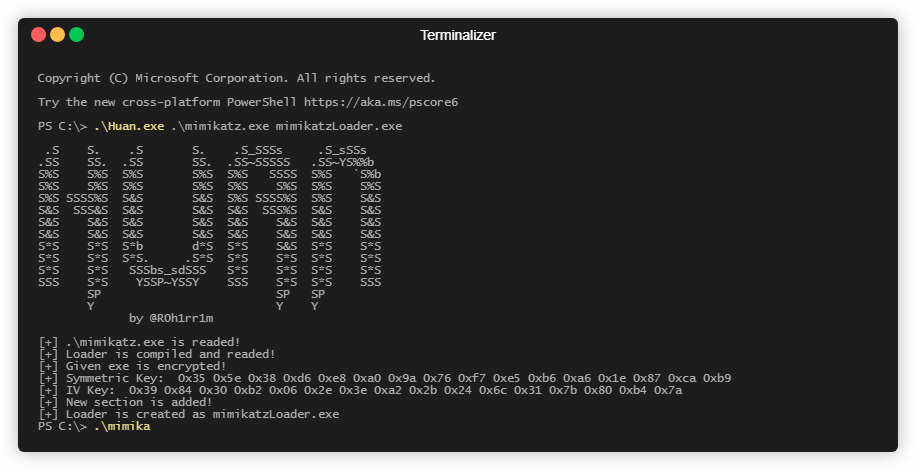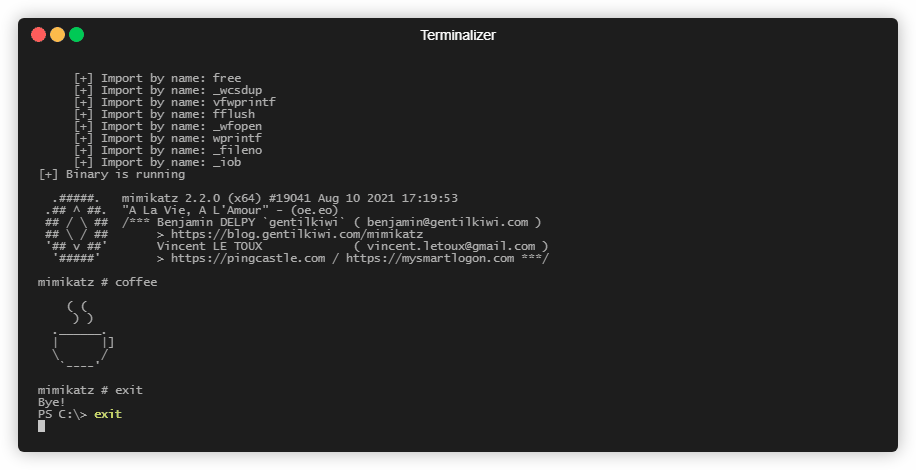 frkngksl/huan
Générateur de chargeur PE chiffré








