
 #1
Techniques d'exploitation binaire, chaînes ROP, exploitation de tas, chaînes de format et recherche sur la corruption de mémoire.
Recommandé par Kitploit
 kpwn/yalu102
jailbreak iOS 10.2 incomplet pour appareils 64 bits par qwertyoruiopz et marcograssi
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 bmax121/kernelpatch
Patch et hooking du noyau Linux avec seulement une image de noyau Linux strippée.
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 fabiobaroni/awesome-exploit-development
Une liste organisée de ressources (livres, tutoriels, cours, outils et applications vulnérables) pour apprendre le développement d'exploits.
 opa334/darksword-kexploit
Exploit noyau DarkSword pour iOS <=26.0.1 réimplémenté en Objective-C
 berdav/cve-2021-4034
CVE-2021-4034 1day
 sashs/ropper
Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…
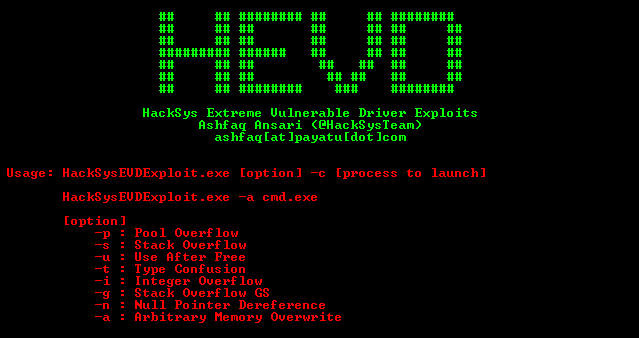 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows et Linux
 califio/publications
Collection soigneusement sélectionnée d'articles de recherche en sécurité, d'analyses d'exploits CVE, d'analyses de rétro-ingénierie des composants…
 xairy/kernel-exploits
Mes exploits de preuve de concept pour le noyau Linux
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 bsauce/kernel-exploit-factory
Rapport d'analyse d'exploits CVE du noyau Linux et environnement de débogage associé. Vous n'avez plus besoin de compiler le noyau Linux ni de…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 chompie1337/smbghost_rce_poc
Preuve de concept d'exploit d'exécution de code à distance pour CVE-2020-0796 (SMBGhost) ciblant la vulnérabilité de compression SMBv3 de Windows…
 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits







