#1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
 yowise/cve-2022-26923
# Analyse technique détaillée et preuve de concept pour CVE-2022-26923, une vulnérabilité d'élévation de privilèges dans les services de certificats…
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
Plugin Jenkins fournissant des API Git pour les opérations de référentiel automatisées, y compris fetch, checkout, merge et tag, avec prise en charge…
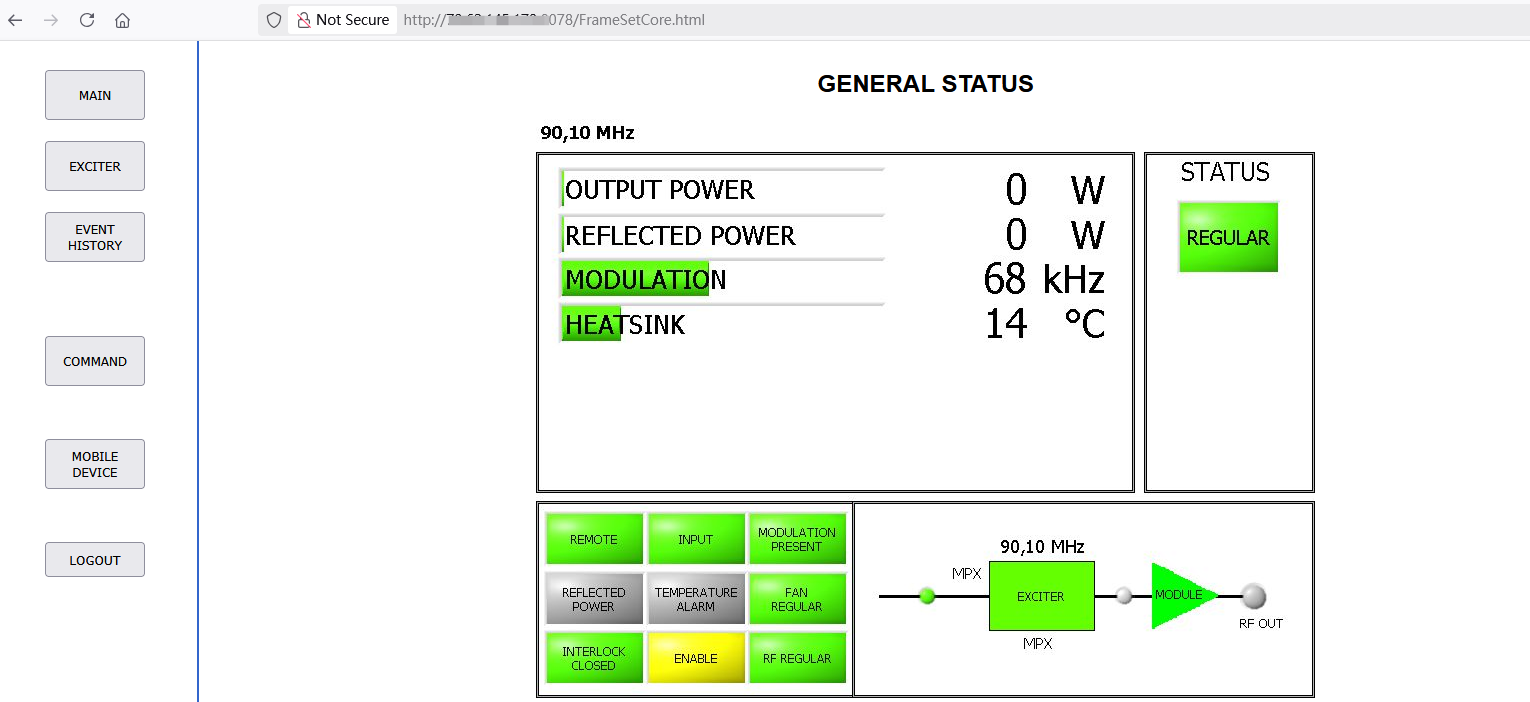 p0et08/electrolink-fm-dab-tv
Il existe un POC pour CVE-2025-51040 dans Electrolink FM/DAB/TV Transmitter Web Management System : vulnérabilité d'accès non autorisé
 stefandorresteijn/cve-2021-39409
Inscription du compte administrateur dans Online Student Rate System
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 - Absence d'autorisation permettant à un utilisateur authentifié (Abonné+) l'installation/activation…
 lcartey/proftpd-cve-2019-12815
Exploit pour CVE-2019-12815 dans ProFTPD 1.3.x, un démon FTP configurable avec utilisateurs virtuels, plusieurs méthodes d'authentification et…
 julesbsz/cve-2024-10924
POC pour CVE-2024-10924 écrit en Python
 wtn-arny/vmware-esxi
CVE-2024-37085 téléversement de shell non authentifié menant à un accès administrateur complet sur les hyperviseurs esxi joints à un domaine.
 ken-abruzzi/cve-2020-1472
Script Python pour tester les contrôleurs de domaine pour CVE-2020-1472 (Zerologon) en utilisant Impacket. Effectue la détection de contournement…
 underprotection/cve-2020-24029
Preuve de concept pour CVE-2020-24029 : vulnérabilité de changement de mot de passe non authentifié dans ForLogic Qualiex v1 et v3, permettant une…
 puckiestyle/cve-2022-40684
Exploit de preuve de concept pour le contournement d'authentification CVE-2022-40684 dans Fortinet FortiOS, FortiProxy et FortiSwitchManager,…
 jrbh4ck/cve-2024-27198
PoC concernant CVE-2024-27198
 randomrobbiebf/cve-2024-50485
Exam Matrix <= 1.5 - Escalade de privilèges non authentifiée
 barcrange/cve-2025-0108-authentication-bypass-checker
Script Python qui teste les appareils PAN-OS pour la vulnérabilité de contournement d'authentification CVE-2025-0108 en envoyant des requêtes HTTP…
 dhammon/hoteldruid-cve-2021-42949
Exploit pour CVE-2021-42949 dans HotelDruid v3.0.3, démontrant la génération prévisible de jetons de session et le contournement de…
 jet-pentest/cve-2020-29667
Exploit de preuve de concept pour CVE-2020-29667 ciblant une expiration de session insuffisante et une valeur de cookie codée en dur dans Lan…
 mufti22/cve-2024-4040
Une vulnérabilité d'injection de modèles côté serveur dans CrushFTP dans toutes les versions avant 10.7.1 et 11.1.0 sur toutes les plateformes permet…
 cy3erdr4g0n/cve-2024-10924
Exploit pour CVE-2024-10924, un contournement d'authentification critique dans le plugin WordPress Really Simple Security (versions 9.0.0-9.1.1.1).…