
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
 trinadh465/openssl-1.1.1g_cve-2021-23840
OpenSSL toolkit fournissant les protocoles TLS/SSL et une bibliothèque cryptographique à usage général avec des outils en ligne de commande pour la…
 manoelprovider20-lgtm/merge-authz-test
test authz (variantes de CVE-2026-1999)
 karammahmad/cve-2021-40113
Dépôt de documentation CVE détaillant des vulnérabilités distantes non authentifiées dans les commutateurs Cisco Catalyst PON Series ONT, incluant la…
 trinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841
Bibliothèque cryptographique OpenSSL 1.1.0g et boîte à outils TLS, fournissant chiffrement, déchiffrement, gestion de certificats et prise en charge…
 shoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3
Module d'exploitation pour Apache JSPWiki CVE-2019-10078, permettant le test de sécurité des plateformes wiki basées sur Java via l'exploitation…
 fa1c0n35/cve-2020-1472-02-
Script Python utilisant Impacket pour tester la vulnérabilité Zerologon (CVE-2020-1472) en tentant de contourner l'authentification Netlogon sur les…
 puckiestyle/cve-2020-1472
Script Python utilisant Impacket pour tester la vulnérabilité Zerologon (CVE-2020-1472) en tentant un contournement d'authentification Netlogon…
 cipher1x1/cve-2026-29000
Preuve de concept d'exploitation pour CVE-2026-29000, un contournement d'authentification dans pac4j-jwt via un JWT non signé encapsulé dans JWE,…
 ensimag-security/cve-2018-10933
Implémentation académique d'exploit pour CVE-2018-10933, une vulnérabilité de contournement d'authentification libssh, avec un rapport détaillé et…
 imthecopilotnow/cve-2025-492030
Preuve de concept pour CVE-2025-492030 : prise de contrôle de compte via le contournement de la validation du jeton de session dans le point d'API…
 osyanina/westone-cve-2021-37580-scanner
Un scanner de vulnérabilités qui détecte les vulnérabilités CVE-2021-37580.
 anir0y/sonicwall-audit-toolkit
Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)
 fabdotnet/cve-2023-27100
Exploit pour CVE-2023-27100 contournant la protection anti-force brute de pfSense via des en-têtes X-Forwarded-For forgés et des jetons anti-CSRF…
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 contournement de l'authentification par force brute
 mbadanoiu/cve-2020-13941
CVE-2020-13941 : Abus des chemins UNC dans les environnements Windows dans Apache Solr
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…
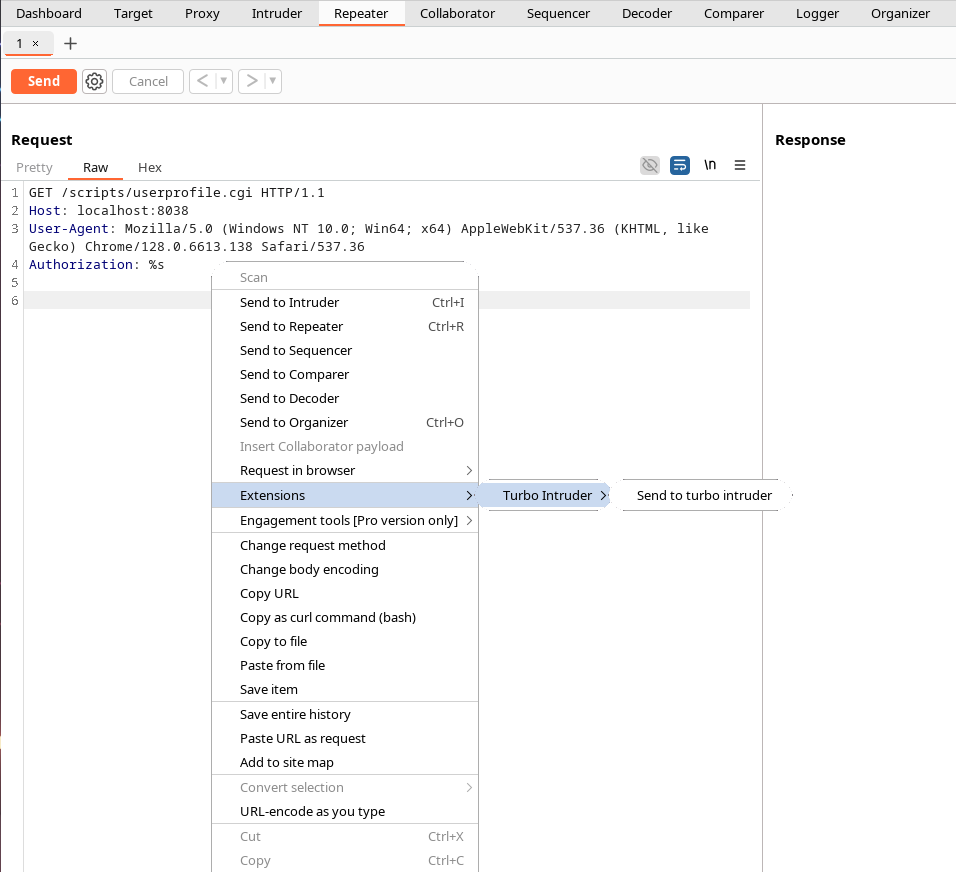 savsch/poc_cve-2019-0217
Preuve de concept d'exploit pour CVE-2019-0217, une condition de concurrence dans mod_auth_digest d'Apache HTTP Server permettant un contournement…
 sajaljat/cve-2023-46449
Exploit de preuve de concept pour CVE-2023-46449: IDOR dans la fonction de changement de mot de passe de Sourcecodester inventory management system…








