
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Contournement de l'authentification Telnetd de GNU Inetutils
 t0tooro/cve-2025-24054-lab
Laboratoire blue-team : détection et atténuation de CVE-2025-24054 (divulgation de hachage NTLM Windows) avec Sysmon, Wazuh SIEM et Group Policy
 trinadh465/openssl-1_0_1g_cve-2015-3194
Instantané du code source OpenSSL 1.0.1g, fournissant une bibliothèque SSL/TLS et de cryptographie à usage général avec chiffrements, condensés et…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Fork de laravel/framework 10.50.2 avec CVE-2026-48019 (injection CRLF dans la règle de courriel par défaut) rétroporté dans…
 elevenpaths/latch-plugin-openvpn-as
Plugin Latch pour OpenVPN Access Server permettant l'authentification à deux facteurs (2FA) pour sécuriser les connexions VPN avec des mots de passe…
 kajzingerakos/cve-2026-25253
Preuve de concept pour CVE-2026-25253, démontrant une exécution de code à distance en un clic dans OpenClaw via le vol de jetons d'authentification…
 kit-lang/packages/kit-jwt
Encodage et décodage de JSON Web Token (JWT) pour Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Cette vulnérabilité permet aux attaquants distants authentifiés et non authentifiés d'exécuter du code à distance sur des instances FreePBX…
 1872892142/jboss-autopwn-1
JBoss Autopwn présenté lors de BlackHat Europe 2010 - cette version intègre CVE-2010-0738, la vulnérabilité de contournement d'authentification JBoss…
 minh3102011/cve-2026-18963_analyst
Laboratoire basé sur Docker pour reproduire la CVE-2026-18963 de Keycloak, incluant la configuration d'une version vulnérable, l'initialisation des…
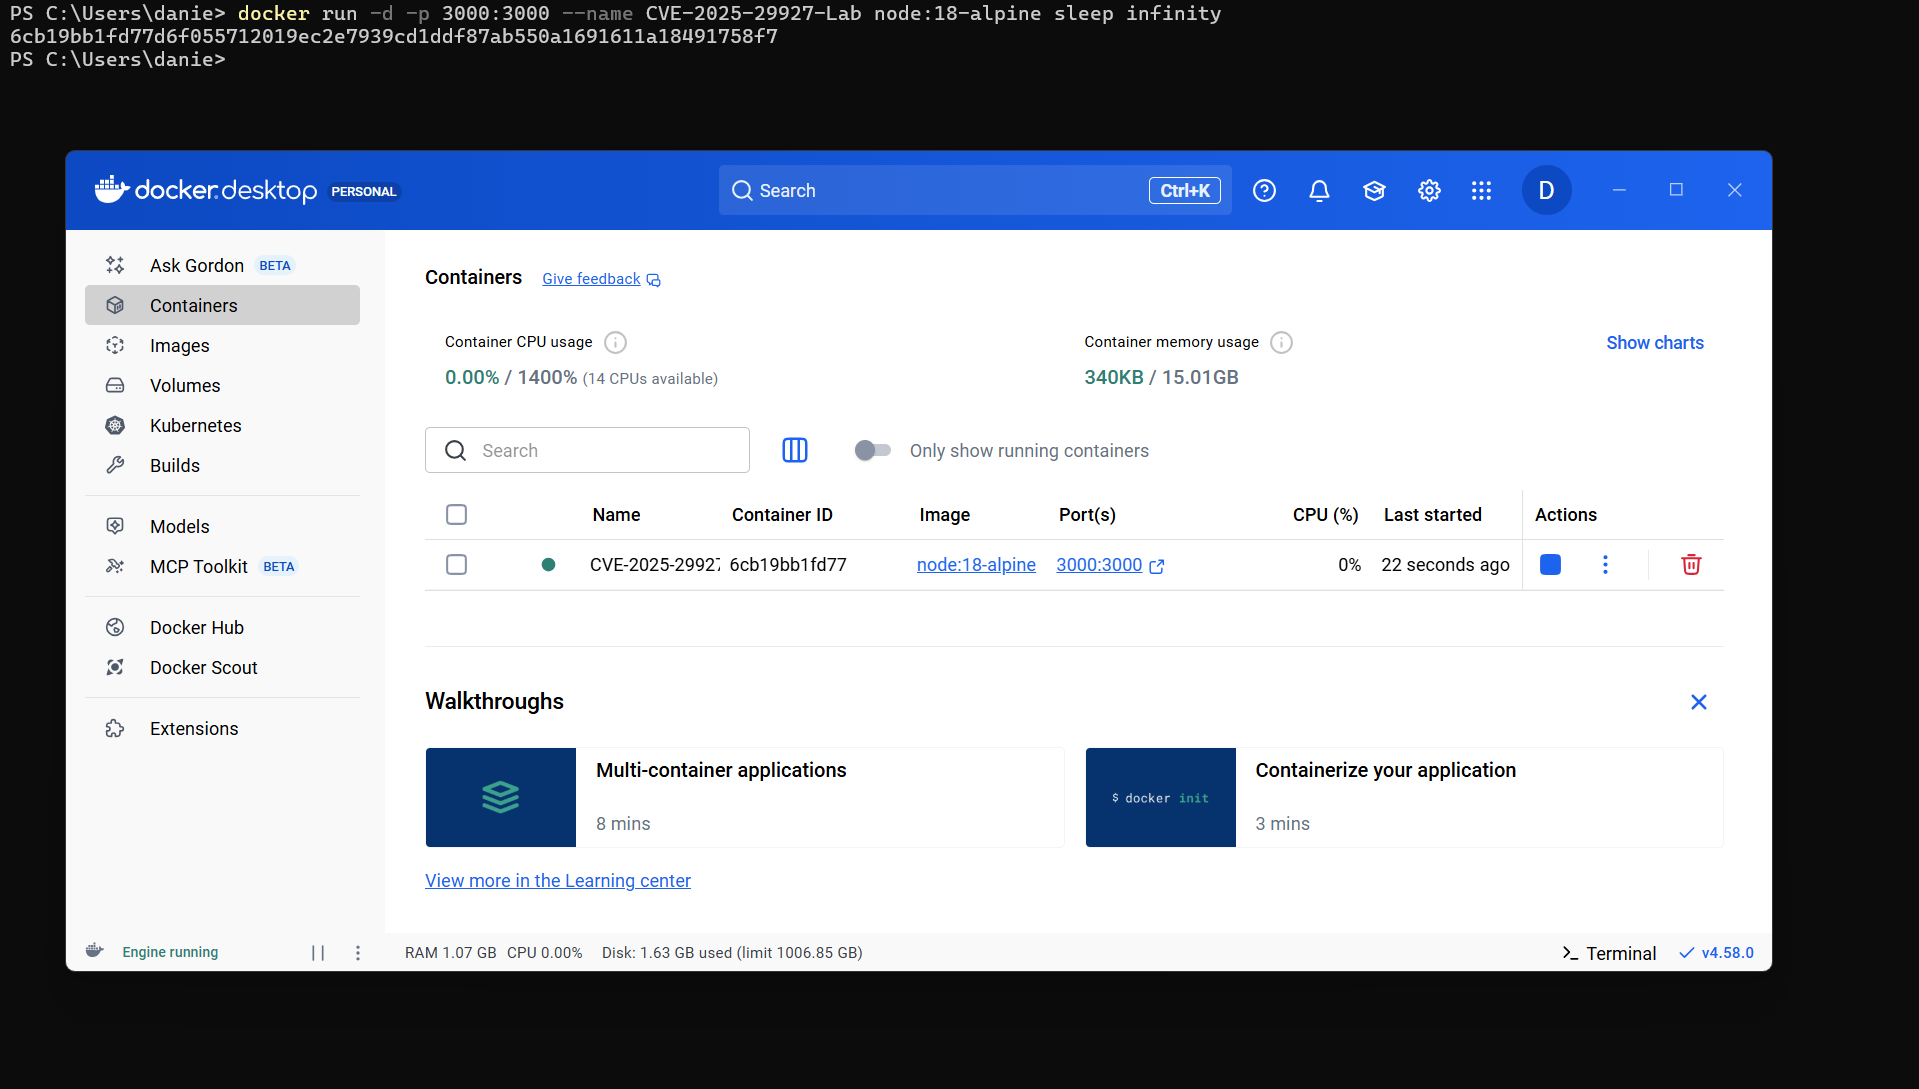 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Une preuve de concept pour CVE-2025-29927 démontrant un contournement de middleware dans les versions de Next.js antérieures à 13.5.9
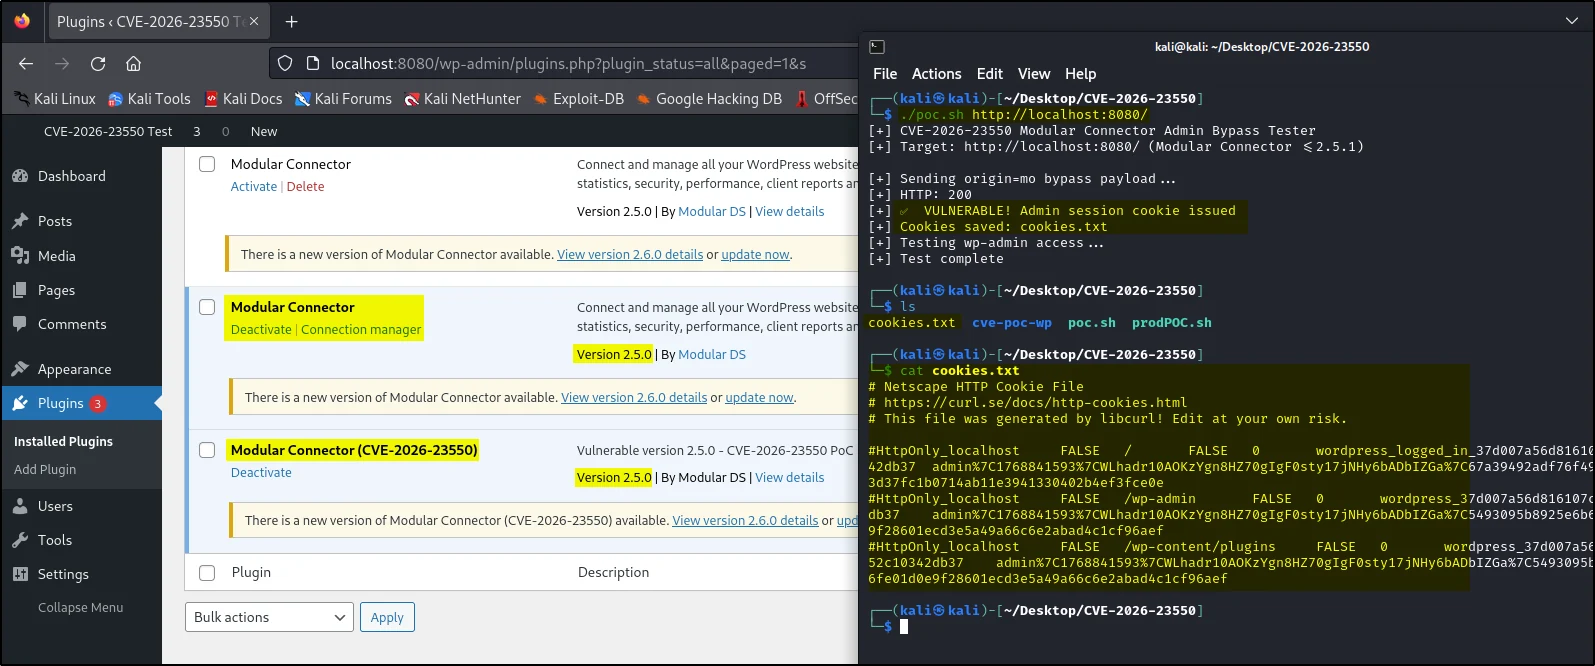 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin WordPress Modular DS **Accès administrateur non authentifié**
 kartik2005221/cve-2025-58434-poc
Exploit de preuve de concept pour CVE-2025-58434, démontrant une prise de contrôle de compte non authentifiée dans Flowise via des jetons de…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Preuve de concept pour CVE-2022-2466 démontrant la terminaison non authentifiée du contexte de requête GraphQL dans Quarkus/SmallRye, contournant les…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 est une vulnérabilité critique (score CVSS : 9.8) affectant plusieurs modèles de caméras IP et DVR Hikvision, divulguée pour la…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Preuve de concept (PoC) pour une vulnérabilité de contournement d'authentification affectant les applications utilisant pac4j-jwt avec JWE (JSON Web…
 phaedrik/cve-2023-23397-poc
Deux POC que j'ai créés pour la vulnérabilité CVE-2023-23397 Outlook NTLM, à utiliser en interne.








