
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — Contournement d'authentification NVIDIA Triton SageMaker menant à une exécution de code à distance non authentifiée. Script de…
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Contournement d'authentification menant à une élévation de privilèges via une prise de contrôle de compte
 abdugafforov-bobur/cve-2026-54415-poc
PoC pour CVE-2026-54415 — Azuriom CMS (<1.2.11) Broken Access Control → prise de contrôle de compte
 joshuavanderpoll/cve-2024-56348
Exploit basé sur Go pour CVE-2024-56348 ciblant le contournement d'authentification et l'exécution de code à distance JetBrains TeamCity. Fournit un…
 caginkyr/cve-2026-7671
Preuve de concept pour CVE-2026-7671, démontrant une attaque par force brute sur l'OTP de l'application Android Tornet Scooter en raison de l'absence…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
Artéfact de détection pour le contournement d'authentification CVE-2026-2699 Progress ShareFile. Envoie une requête GET à /ConfigService/Admin.aspx…
 initroot/cve-2022-23342
Preuve de concept pour une vulnérabilité d'énumération de noms d'utilisateur Active Directory dans Hyland OnBase via des différences de réponse du…
 dungsocool/cve-2026-8206
CVE-2026-8206 : Kirki Customizer Framework - Prise de contrôle de compte non authentifiée (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
Exploit pour CVE-2022-22845 - Prise de contrôle administrateur sans authentification sur QXIP SIPCAPTURE Homer-App jusqu'à la version 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Une explication et un PoC pour exploiter la vulnérabilité de contournement de l'authentification CVE-2026-20896 sur Gitea. Permettant de voler les…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit de preuve de concept pour le contournement de l'authentification OPC UA utilisant la politique de sécurité None, incluant un serveur simulé…
 jenderal92/zimbra-valid-login-checker
Script Python léger pour tester des combinaisons nom d'utilisateur/mot de passe sur les pages de connexion de la webmail Zimbra, destiné aux…
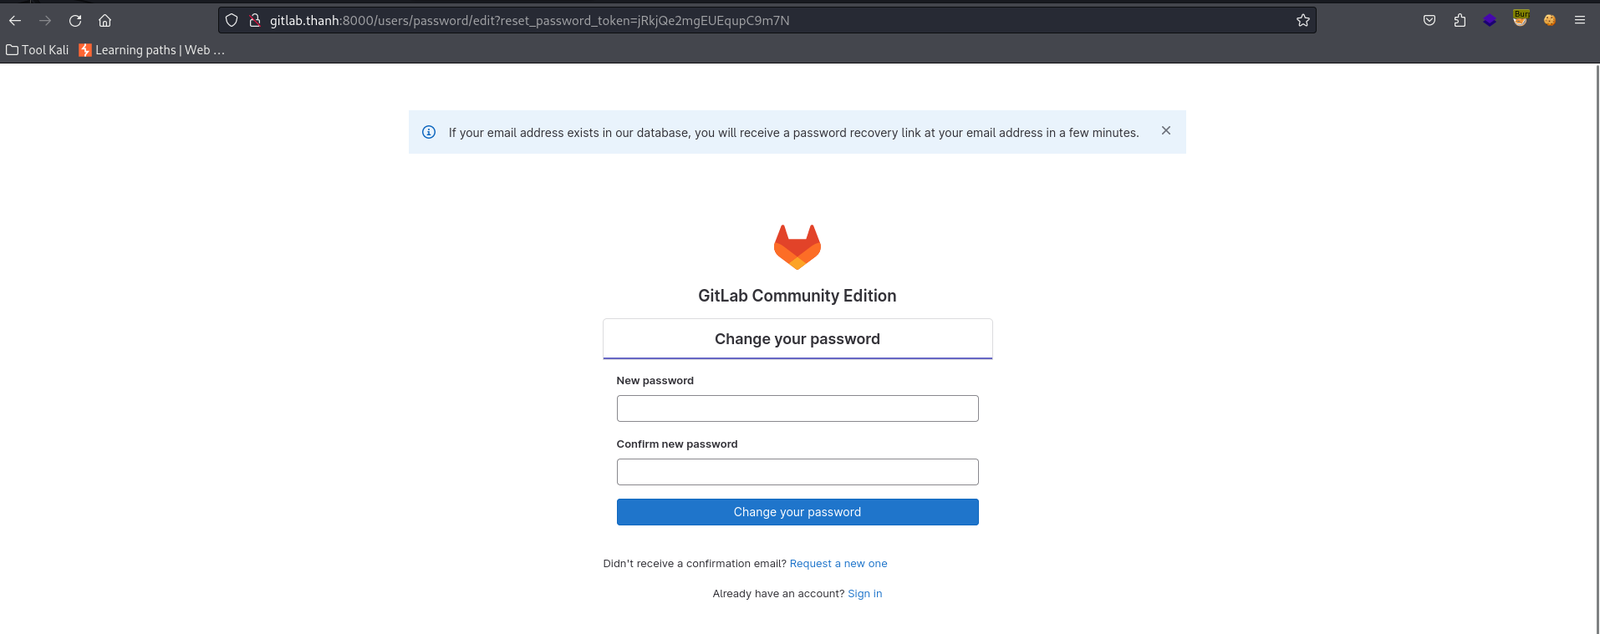 thanhlam-attt/cve-2023-7028
Exploit pour la prise de contrôle de compte GitLab via CVE-2023-7028, démontrant le contournement de la réinitialisation de mot de passe en injectant…
 ull0a/cve-2026-50751
Contournement de l'authentification par certificat sur le VPN Remote-Access de Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
Implémentation éducative en Go pour CVE-2024-55591 (contournement d'authentification Fortinet FortiOS). Conçue pour la recherche en sécurité,…
 yym8538/cve-2026-25253
Proof-of-concept d'exploit pour CVE-2026-25253 dans OpenClaw : un gatewayUrl spécialement conçu exfiltre le jeton de passerelle de l'interface…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Preuve de concept pour CVE-2026-23009 démontrant l'injection non authentifiée d'images DICOM dans des serveurs PACS vulnérables à l'aide de…









