
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit
 darrocarocatest-sys/pv2-victim
authz research - couverture du correctif CVE-2026-3306
 cybersentinel321/cve-2023-22515-lab
Laboratoire de sécurité pratique démontrant CVE-2023-22515 — Contournement d'authentification Atlassian Confluence à l'aide d'un environnement…
 aliyabuz25/cve-2025-49173
Recherche en sécurité — PoC pour l'escalade de privilèges root locale sur macOS Mavericks 10.9.
 kl4v3/axiom-protocol
L'objectif d'Axiom est de fournir une plateforme de médias sociaux complètement anonyme, décentralisée et résistante à la censure. Pour rendre cela…
 metasploit403/cve-2025-29927-lab
Application Next.js délibérément vulnérable démontrant CVE-2025-29927 (contournement d'authentification basé sur un middleware) pour l'apprentissage…
 xitexploiter96-dot/cve-2025-23419
Testeur d'exploitation de réutilisation de session TLS basé sur Python qui vérifie les vulnérabilités de contournement d'authentification dans les…
 sudo-wp/sudowp-crowdsignal-forms
Un fork durci sur le plan de la sécurité de Crowdsignal Forms. Corrige la CVE-2025-69015 (Contrôle d'accès défaillant), modernise pour PHP 8.2+ et…
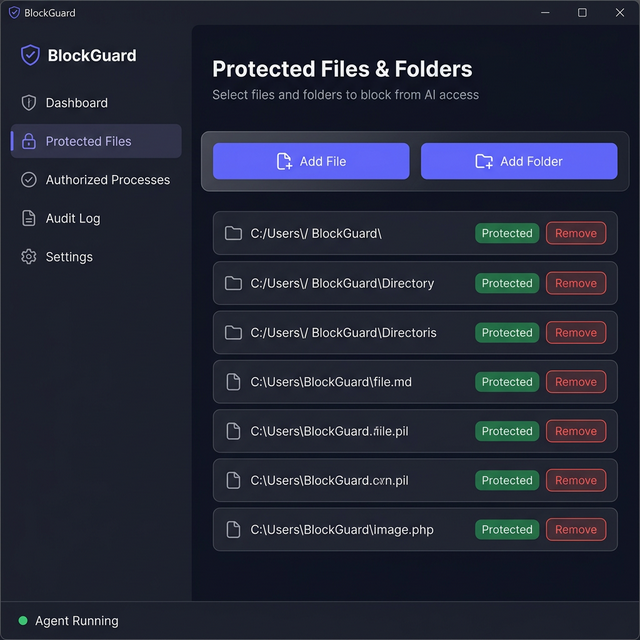 m2l33k/blockguard
BlockGuard est un agent de prévention contre la perte de données (DLP) pour Windows qui intercepte et contrôle l'accès aux fichiers au niveau des…
 zf-tm/cve-2026-29000
PoC de la CVE-2026-29000
 eqstlab/cve-2025-26788
Strongkey FIDO Server Contournement de l'autorisation
 sdrtba/cve-2025-29927
Preuve de concept et boîte à outils de scan de masse pour CVE-2025-29927, un contournement d'autorisation middleware Next.js via un en-tête…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
Exploit pour CrushFTP CVE-2025-31161 contournement d'authentification : détecte les cibles vulnérables, énumère les utilisateurs et crée des comptes…
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Contournement d'autorisation
 mickhacking/thank-u-next
CVE-2025-29927 PoC | Exploit de contournement d'authentification | Outil Python utilisant httpx | Vulnérabilité de middleware | Kit de hacking éthique
 tansique-17/cve-2025-26198
Divulgation publique
 blueisbeautiful/cve-2025-54309
Contournement d'authentification AS2 CrushFTP
 0xsu3ks/cve-2025-29556
PoC pour CVE-2025-29556 créant des comptes Security Officer sur les appliances de sauvegarde ExaGrid EX10 via une session API à faibles privilèges,…
 pandora-research/cve-2018-0114-exploit
Exploit pour CVE-2018-0114 : re-signe les jetons JWT en intégrant une clé publique contrôlée par un attaquant dans l'en-tête JWS, contournant…








