
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit
 iveresk/cve-2022-40684
Preuve de concept d'exploitation pour le contournement d'authentification CVE-2022-40684 dans Fortinet FortiOS, FortiProxy et FortiSwitchManager.…
 rubikcuv5/cve-2018-10933
libSSH-Authentication-Bypass
 oguz-kagan-akar/cve-2026-41940-analysis
Analyse technique du contournement d'authentification cPanel/WHM
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
# DAHUA_AUTH-BYPASS-CVE-2021-33044
 0xmrma/cve-2026-46552
Les liens de base partagée de NocoDB pourraient inviter de vrais membres de la base et survivre à la révocation du partage
 learner202649/cve-2026-47101-poc
Le code pour reproduire personnellement la vulnérabilité correspondante
 hotblac/cve-2023-34034
Démonstration du contournement d'autorisation CVE-2023-24034 dans Spring Security
 johanneslks/cve-2026-50338
Exploit de preuve de concept pour CVE-2026-50338 : contournement de l'authentification inter-émetteurs dans les serveurs de ressources Spring Cloud…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Contournement d'authentification cPanel/WHM par Dr.Anach, injection CRLF dans le gestionnaire d'authentification Basic `cpsrvd` →…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
Le service de paiement VTEX expose les données OrderForm via les points de terminaison `/api/checkout/pub/orderForm/{orderFormId}` et…
 0xrixet/craftcms-poc-cve-2026-31266
Recherche en sécurité sur le mécanisme d'authentification de Craft CMS
 ha5ant/silverpeas-authbypass-cve-2024-36042
PoC Python pour le contournement de l'authentification CVE-2024-36042 dans Silverpeas < 6.3.5. Dispose de la détection de version, de l'énumération…
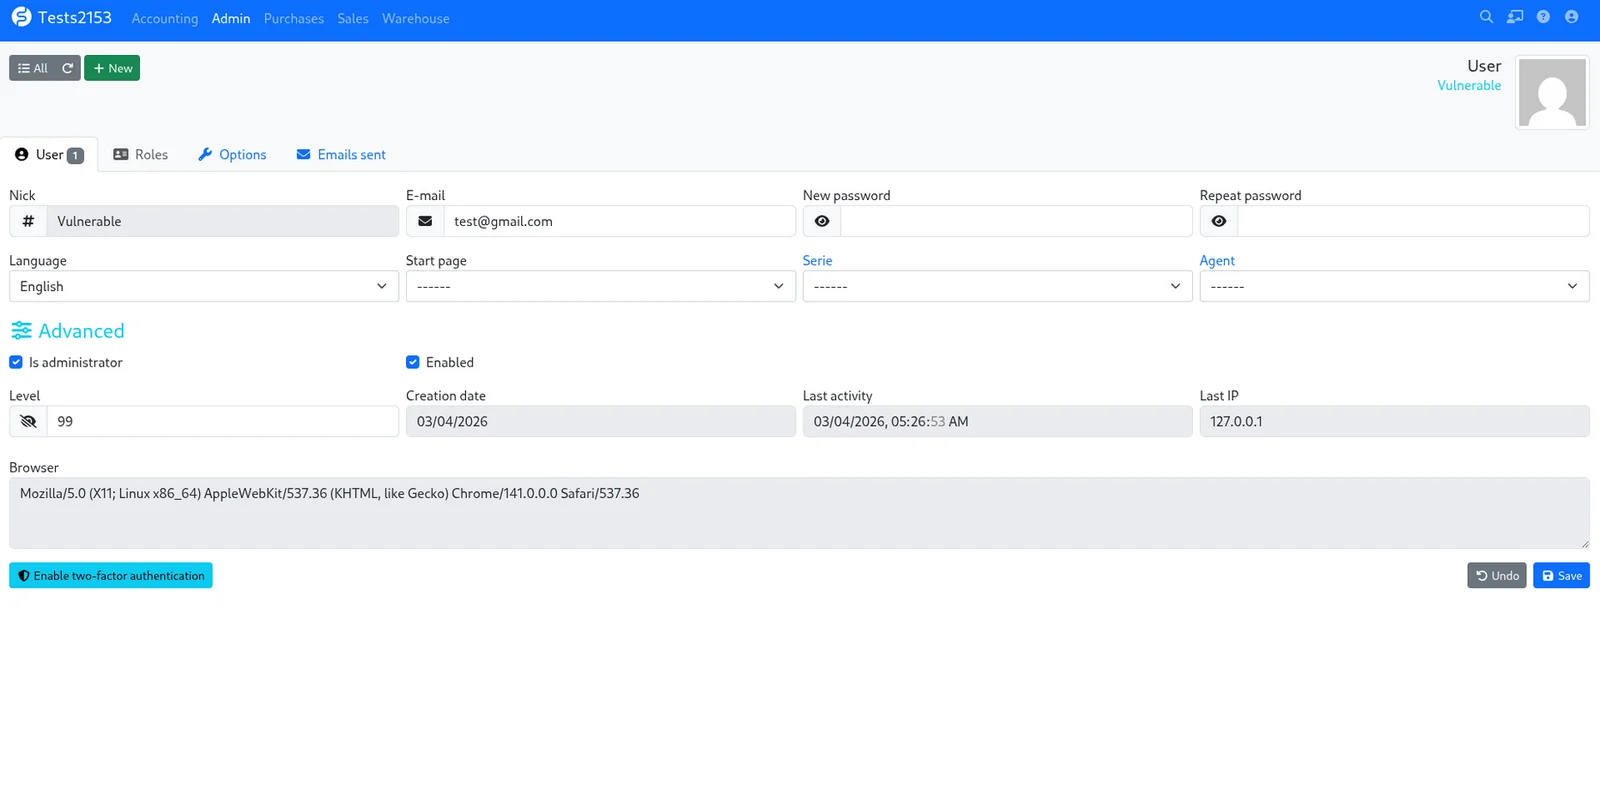 turkios/cve-2026-32699-facturascripts-nick-bypass
Contrôle d'accès cassé dans le contrôleur EditUser de FacturaScripts permettant aux utilisateurs authentifiés de renommer n'importe quel compte (y…
 kaleth4/cve-2025-69985
Exploit PoC pour CVE-2025-69985 : contournement de l'authentification menant à une RCE dans FUXA SCADA ≤1.2.8. Comprend un exploit Python modulaire…
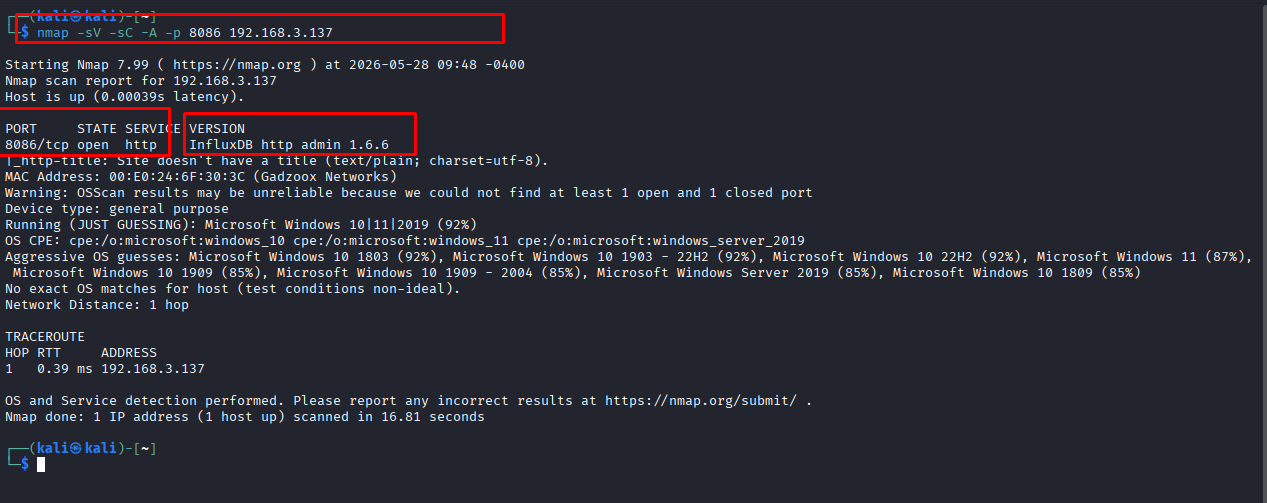 dungsocool/cve-2019-20933
Rédaction pas à pas d'un laboratoire démontrant le contournement d'authentification InfluxDB via des jetons JWT falsifiés (CVE-2019-20933), incluant…
 dennisec/cve-2026-41940
Script d'exploitation pour CVE-2026-41940, un contournement d'authentification dans cPanel/WHM utilisant une injection CRLF pour obtenir un accès…
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 est vulnérable à un Contrôle d'accès incorrect dans admin-head-updates.php
 zeropathai/autogpt-cve-2026-30950-poc
POC pour CVE-2026-30950 qui permet le détournement de session dans AutoGpt








