
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit

 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 liam-worsley/cve-2025-32433-poc-analysis
Ceci est une analyse pour CVE-2025-32433 (Vulnérabilité Erlang OTP SSH). Je n'ai écrit aucune partie du code, j'ai seulement écrit des commentaires…
 aj2108/cve-2026-8239
Analyse de sécurité d'un IDOR dans Concrete CMS exposant les évaluations de conversations par absence d'autorisation sur l'endpoint get_rating, avec…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Avis de sécurité : Des contrôles d'accès insuffisants permettent la suppression non autorisée de salons (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347 est une vulnérabilité de référence directe à un objet (IDOR) combinée à un mauvais niveau d'autorisation dans les versions 9.5.0 et…
 atlasvector/certighost-cve-2026-54121
Analyse de détection Splunk pour CVE-2026-54121 (CertiGhost) : abus de la chasse aux certificats AD CS menant au compromis complet du domaine.…
 cognitive-functors/c4-meta-system
Défense IA de production avec protection en 7 couches : contraintes mathématiques, accès par object-capability, consensus O2 distribué, éthique…
 h8su/wordpress-cve-2024-10924-exploit
Un exploit de Preuve de Concept (PoC) pour CVE-2024-10924, une vulnérabilité dans le plugin WordPress Really Simple SSL qui permet de contourner…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927 est une vulnérabilité de sécurité critique affectant Next.js, un framework React populaire pour la construction d'applications web…
 franklincg/secdim-assurance-drift-challenge
Générateur de défis SecDim, repro inspiré de CVE-2026-88861 : contournement MFA AAL1 à la frontière des identifiants privilégiés
 1mxml/cve-2022-23131
Exploite le contournement d'authentification SSO SAML de Zabbix (CVE-2022-23131) et inclut une requête FOFA pour localiser les instances Zabbix…
 focused.hunts/the.vault
Gestionnaire de mots de passe axé sur la confidentialité avec stockage local et synchronisation apportez-votre-propre-nuage sur Google Drive,…
 alash3al/wp-allowed-hosts
un plugin qui protège votre site wp contre la vulnérabilité CVE-2017-8295
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
Plugin WordPress temporaire nécessitant une authentification pour le point de terminaison Core REST Batch API afin d'atténuer la chaîne de…
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
Vulnérabilité : Faiblesse de flux logique dans l'accès à distance et l'accès mobile
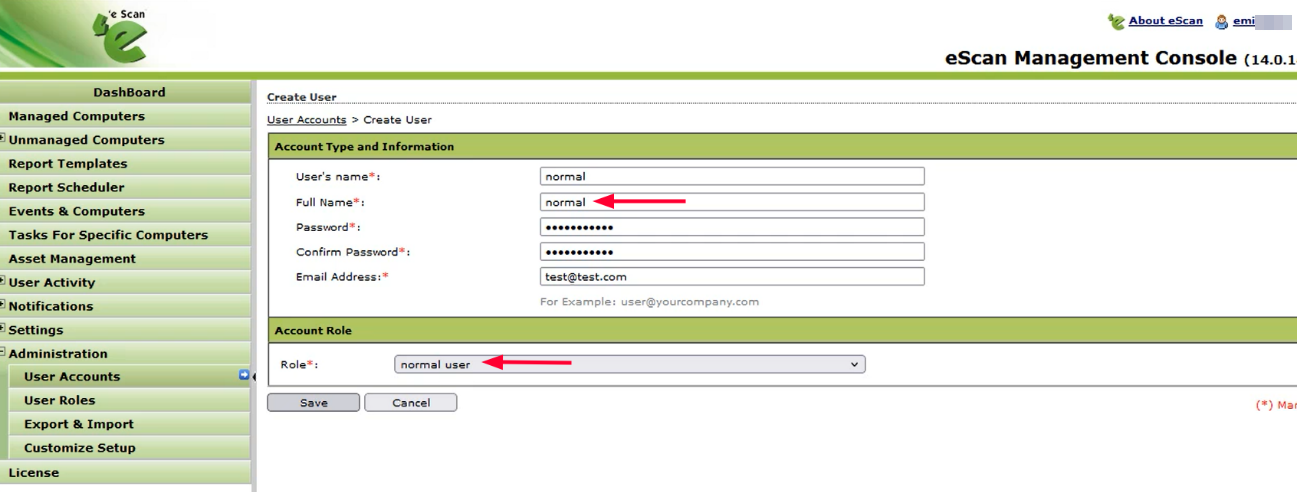 sahiloj/cve-2023-33730
La version 14.0.1400.2281 de eScan Management Console contient une élévation de privilèges via la fonction `GetUserCurrentPwd` qui permet aux…
 adarsh14734/aegis-releases
Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…








