
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit

 m4xsec/wp2shell-exploit-waf-bypass
Exploit RCE pré-authentification WordPress + Scanner + Contournement WAF | CVE-2026-63030 + CVE-2026-60137 | Modules Go + Python + Metasploit +…
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
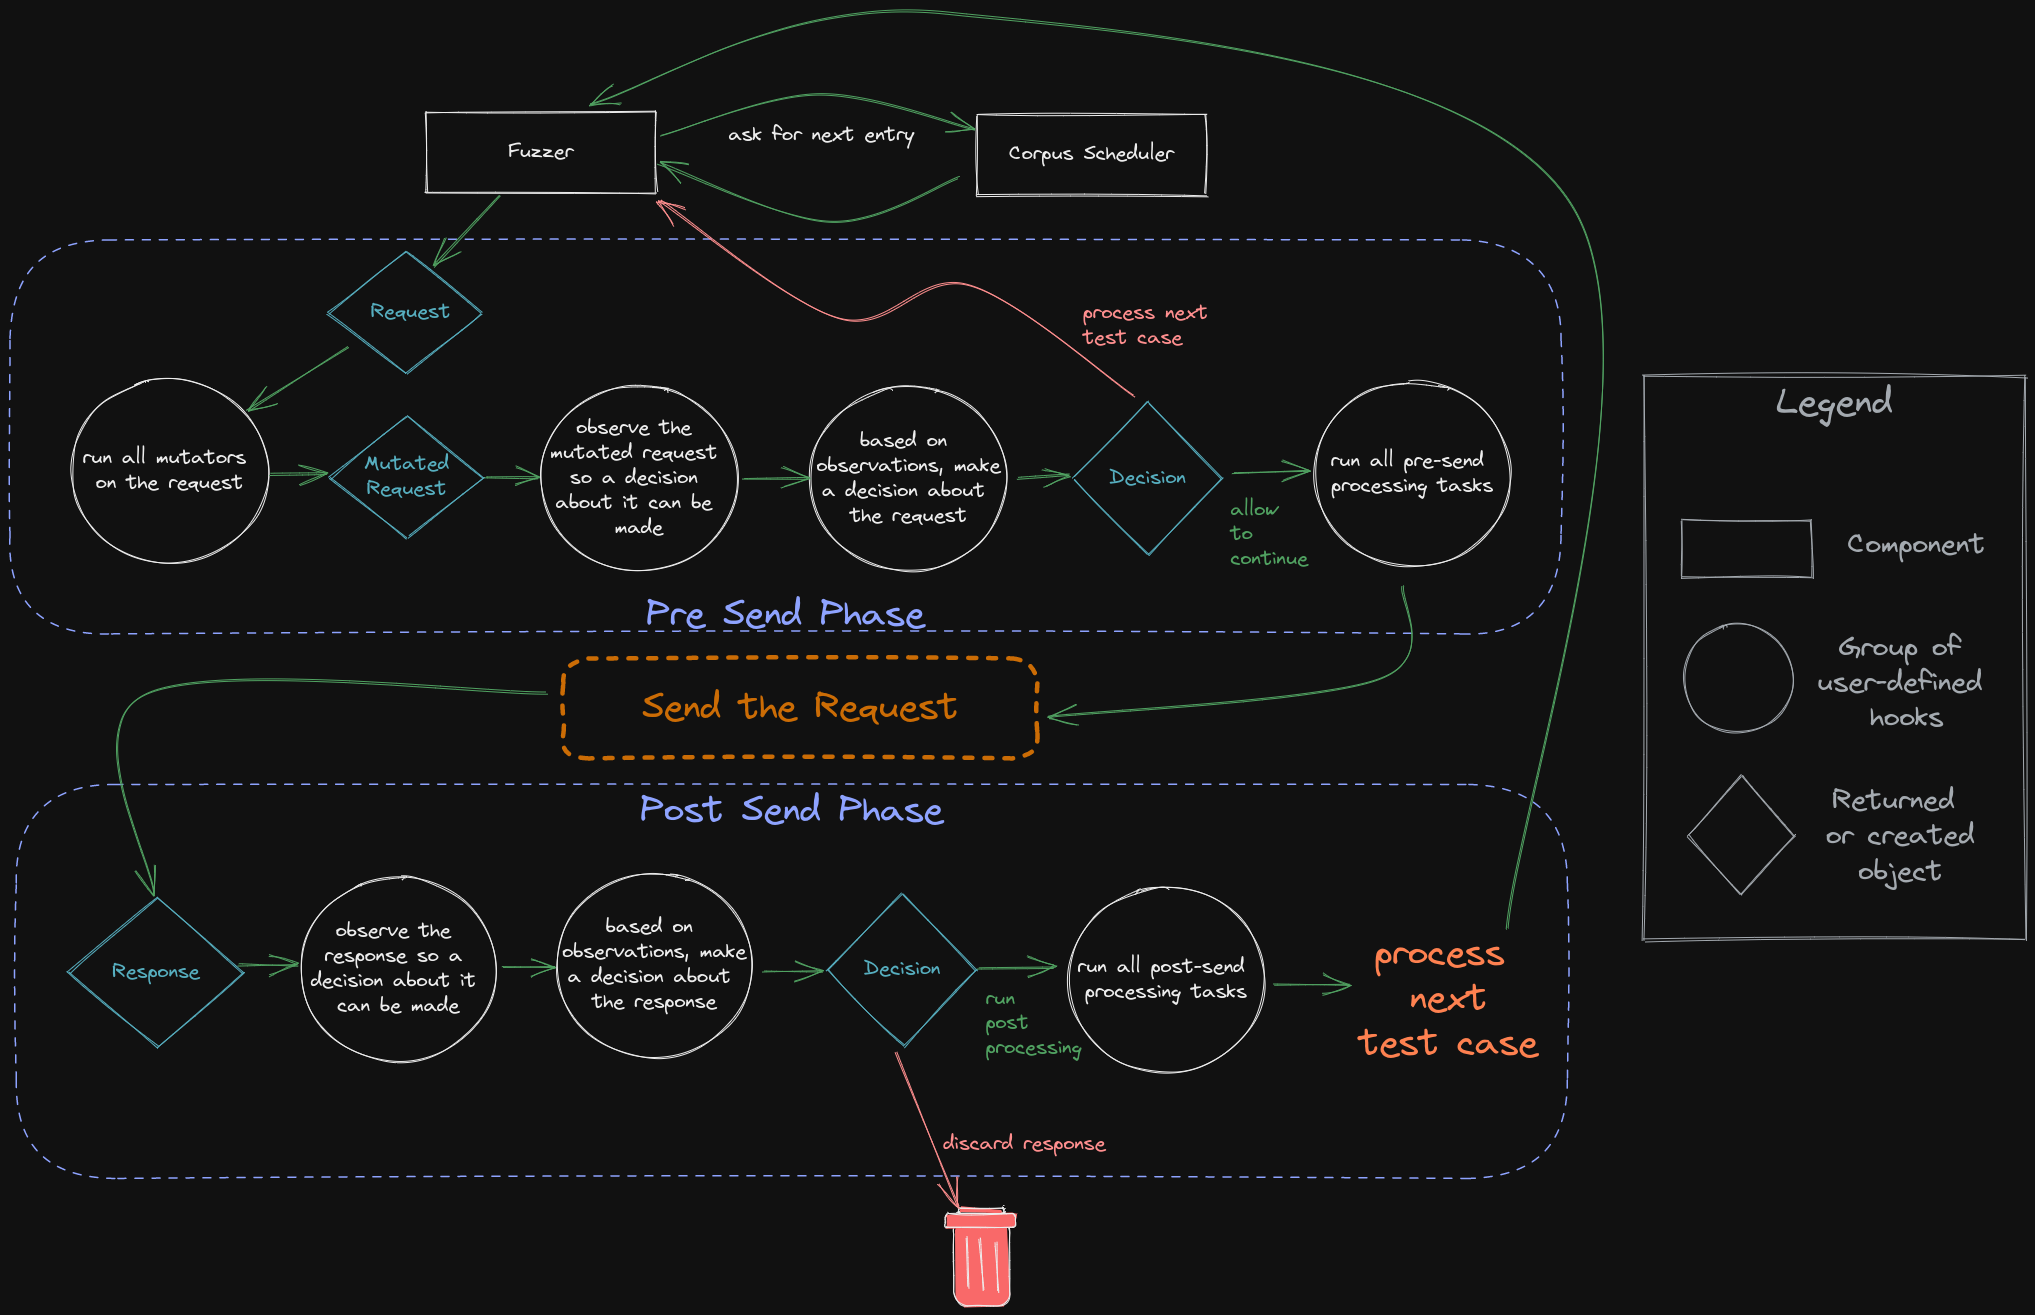 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 ridhinva/langflow-cors-scanner
Scanneur : CVE-2025-34291 Erreur de validation d'origine Langflow / Mauvaise configuration CORS — Vérificateur Python (CISA KEV)
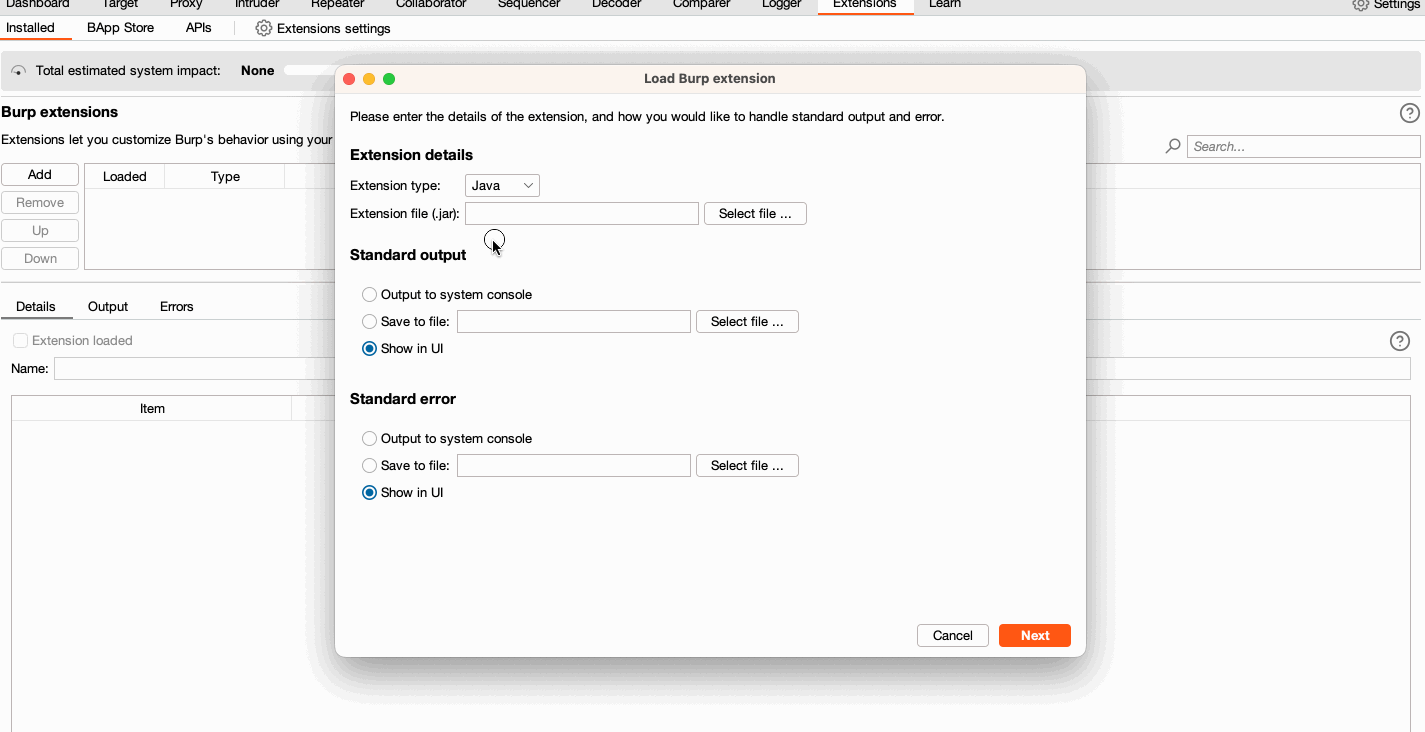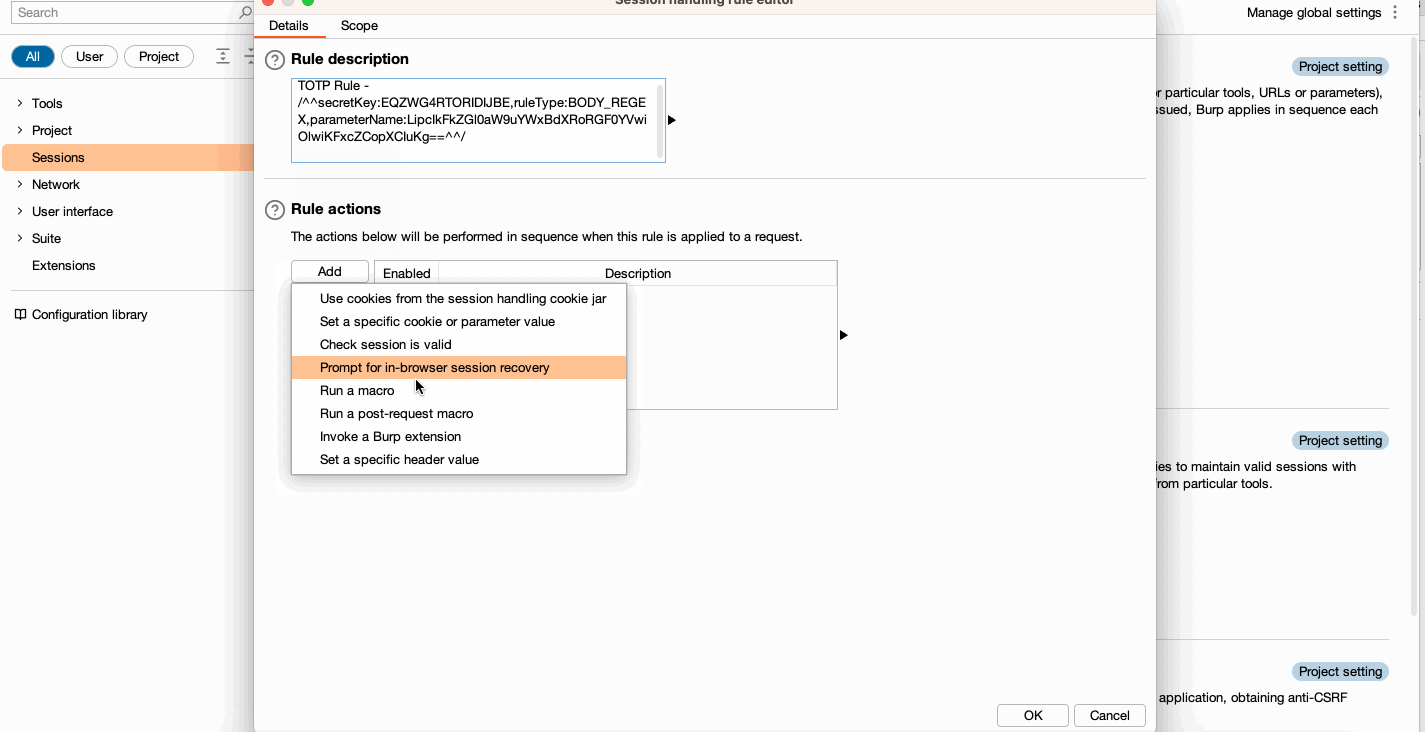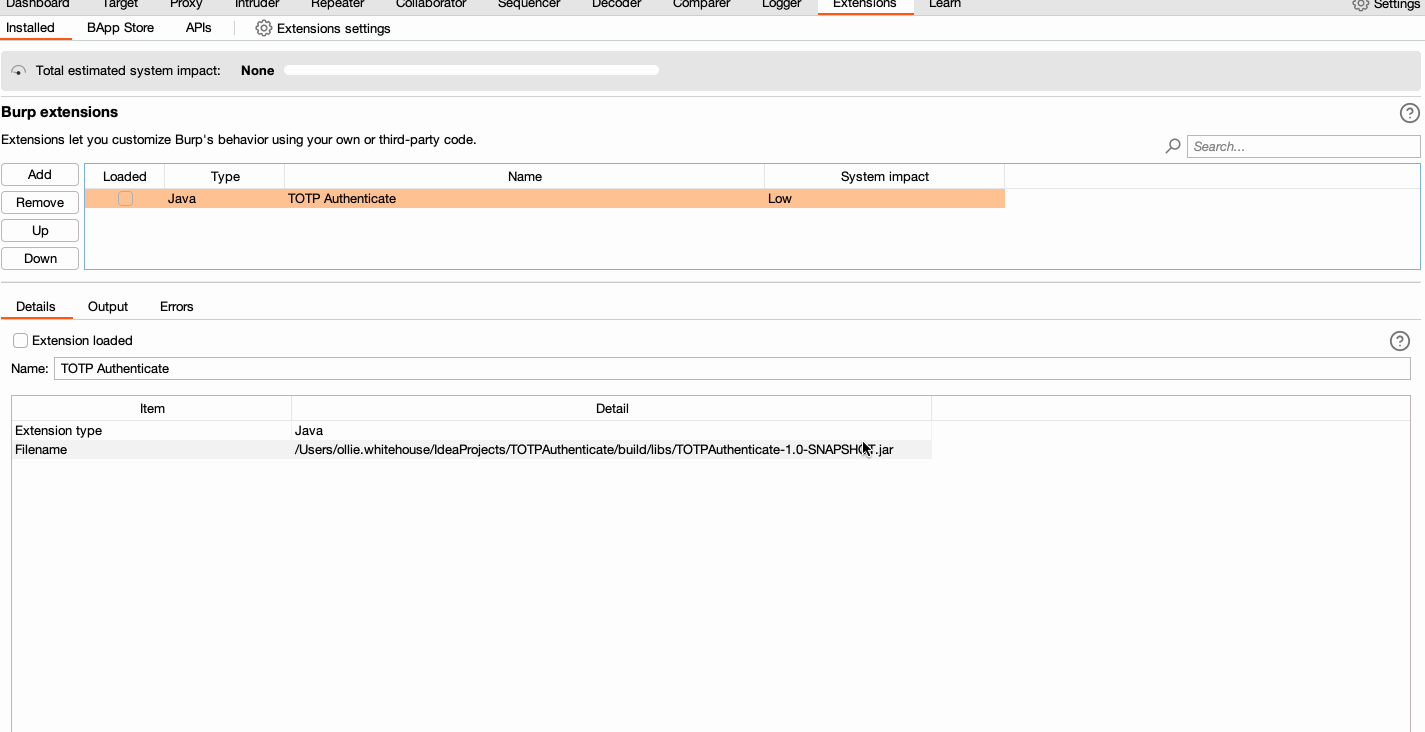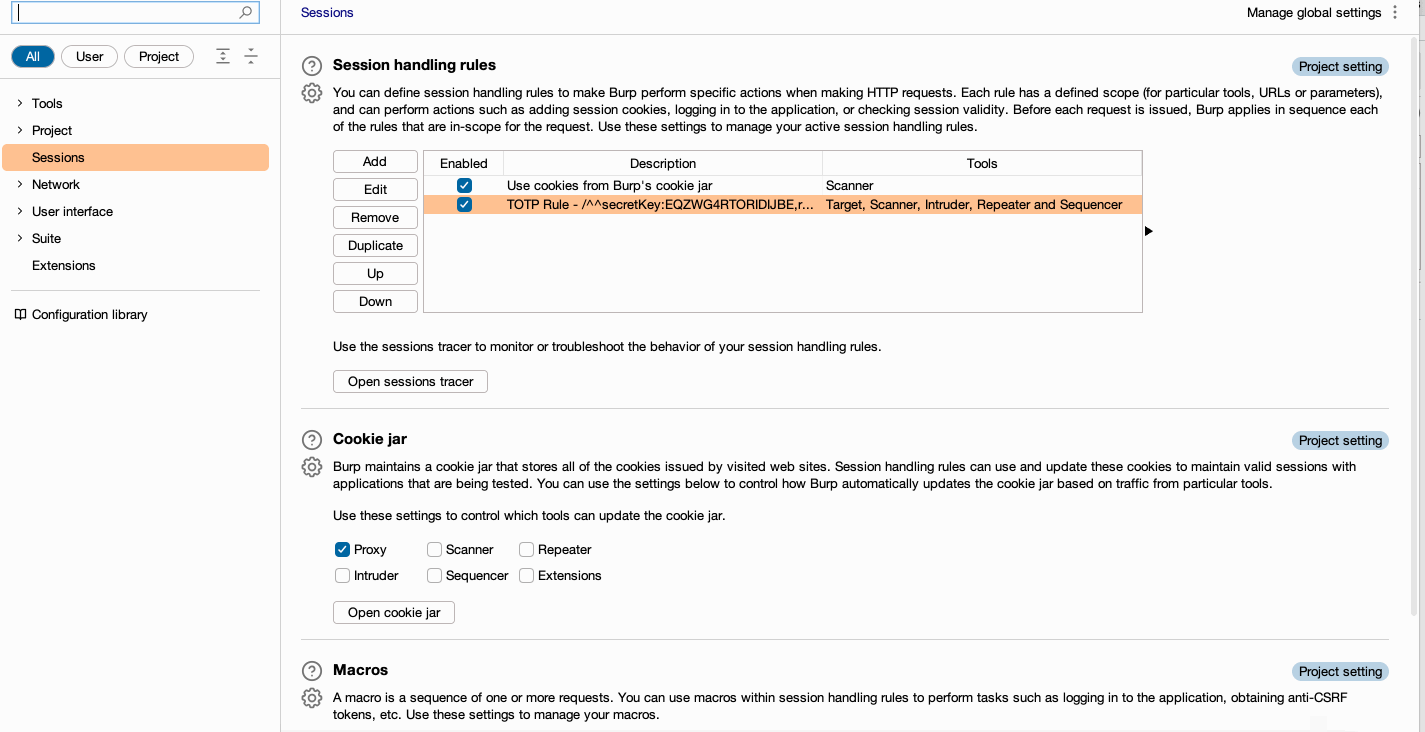 hannah-portswigger/totpauthenticate
Cette extension, pour Burp Suite Enterprise Edition, utilise des règles de gestion de session pour fournir un jeton TOTP aux requêtes sortantes.
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
 george0papasotiriou/cve-2026-11103-graphql-batching-alias-rate-limit-bypass
Exploit de preuve de concept pour CVE-2026-11103 démontrant le contournement de la limite de débit GraphQL via le batching et les alias de champs ;…
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 manuelberrueta/flowanalyzer
FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 dz-y/azure-apim-dev-portal-signup-bypass
Script Python permettant de contourner l'inscription Azure APIM lorsque l'interface utilisateur (UI) est désactivée ; il diffère de la CVE-2025-66390…
 asamassekou10/ship-safe
L'agent de sécurité indépendant pour les logiciels écrits par IA. Il détecte les problèmes, vérifie s'ils sont réels et vous montre les preuves. Cœur…
 hahwul/smugglex
Scanner de contrebande de requêtes HTTP propulsé par Rust.
 biitts/cve-2026-54917-seaweedfs-cross-bucket-traversal
PoC + analyse pour CVE-2026-54917 — traversée de chemin entre buckets de la passerelle S3 de SeaweedFS (CVSS 10.0, <4.30). Lire/écrire n'importe quel…
 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 foxer131/cve-2026-70481
Exploit de preuve de concept pour une faille d'autorisation dans Open WebUI permettant à des utilisateurs à faibles privilèges de modifier et de…








