
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit

 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 sevdakhidirova/cve-2025-32375-poc
Exploit Python de type preuve de concept pour CVE-2025-32375 dans BentoML, démontrant et validant la vulnérabilité sur les déploiements concernés.
 zavisco/cve-2026-64849.yaml
Détecte la SSRF de webhook MLflow non authentifiée (CVE-2026-64849) qui accède aux services de métadonnées internes ou cloud et divulgue les détails…
 renzi25031469/cve-2026-19478
Détecte CVE-2026-19478 dans GitLab CE/EE avec un template Nuclei non destructif qui déclenche l'invocation de la méthode du champ fallback de GraphQL…
 boreas37/cve-2026-44848-poc
PoC pour CVE-2026-44848 : autorisation manquante dans Portainer sur les points de terminaison des plug-ins Docker -> RCE sur l'hôte…
 wattocyber/masq
Reconnaissance en direct et audit de posture pour l'infrastructure des agents IA : analyse les configurations MCP, les journaux de session et les API…
 nel-droid/cve-2026-71203-poc
PoC: divulgation non authentifiée du schéma OpenAPI de changedetection.io (CVE-2026-71203, Medium 5.3)
 opaxial/cve-2026-9830
CVE-2026-9830 Preuve de concept
 hunt-benito/bring-your-own-key-cve-2026-73678-unauthenticated-rce-in-mindsdb-cowork
Exploit PoC pour CVE-2026-73678 : RCE non authentifié dans MindsDB Cowork via une clé LLM fournie par l'attaquant et l'exécution non sandboxée du…
 kovachvl/cve-2026-54356
Exploit proof-of-concept et avis de sécurité pour CVE-2026-54356, une faille d'absence de contrôle d'autorisation dans Budibase qui permet aux…
 cuteecat/cve-2026-9198
CVE-2026-9198利用代码
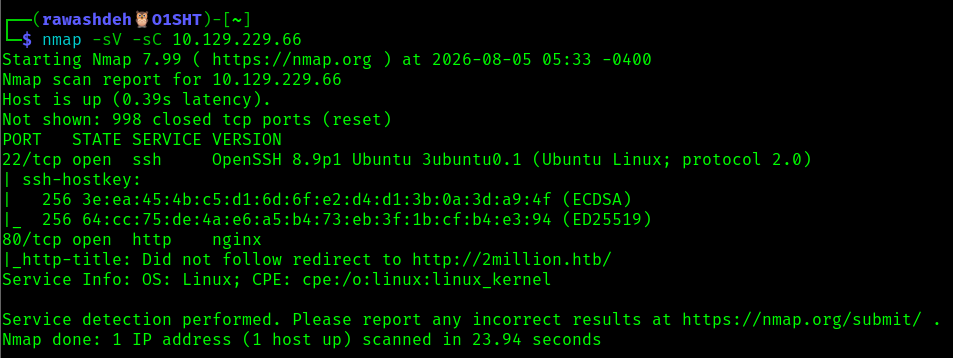 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 qianlijaingshan/ragflow-audit
Outil d'audit des trois vulnérabilités RAGFlow (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Modèle de détection Nuclei pour CVE-2026-41473, une faille d'accès API en lecture/écriture sans authentification dans CyberPanel AI Scanner avant la…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non authentifiée sur UniFi OS + lecture de fichier via contournement d'authentification ..%2f (CVSS 10.0, KEV, Mirai ITW)
 loaxert/cve-2025-59528-poc
PoC pour CVE-2025-59528 utilisé pour réaliser une exécution de code à distance sur la machine Silentium de HTB
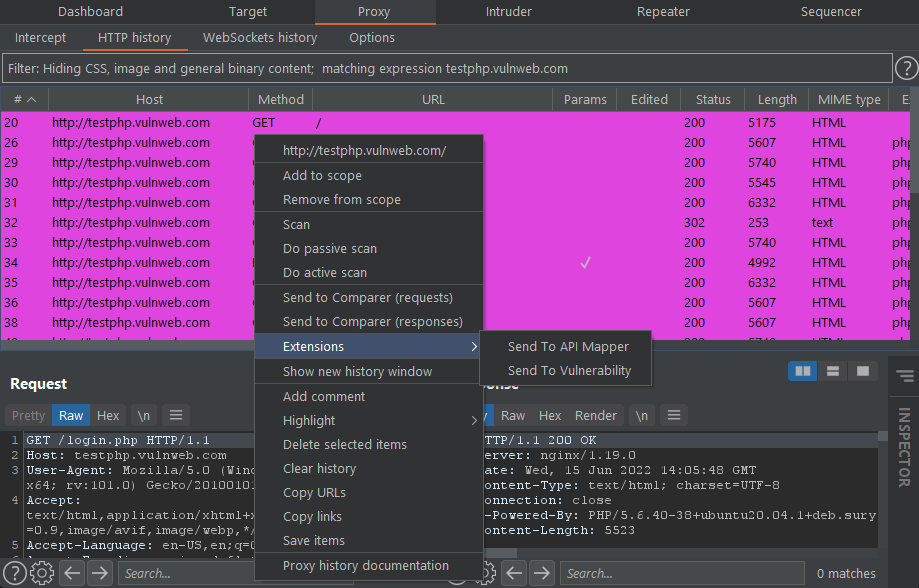 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.








