
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit

 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
 wi3memake/react2shell-scanner
Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…
 hunt-benito/your-bot-my-inbox-cve-2026-68929-fastgpt-unauthenticated-wechat-channel-hijack
Preuve de concept d'exploitation pour CVE-2026-68929, démontrant la prise de contrôle inter-locataires non authentifiée des canaux WeChat FastGPT via…
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
Un exploit de preuve de concept pour **CVE-2026-30824**, une vulnérabilité critique de contournement d'authentification dans Flowise qui expose les…
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
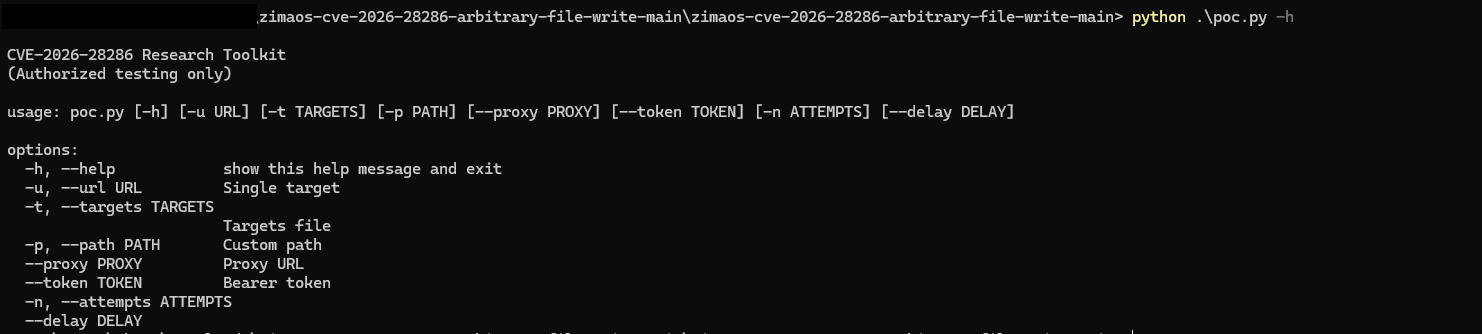 rushi9/zimaos-cve-2026-28286-arbitrary-file-write
Boîte à outils de preuve de concept (PoC) et de vérification pour CVE-2026-28286, une vulnérabilité d'écriture arbitraire de fichiers dans ZimaOS,…
 jvr2022/cve-2026-25126
Preuve de concept pour CVE-2026-25126 démontrant la manipulation du comptage des votes dans PolarLearn via une validation d'exécution inappropriée du…
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC de CVE-2026-35616 : contrôle d'accès inapproprié dans FortiClient EMS.
 filipegaudard/cve-2026-35045-poc
Preuve de concept d'exploitation pour CVE-2026-35045, une vulnérabilité de contrôle d'accès au niveau objet (BOLA) dans Tandoor Recipes, démontrant…
 filipegaudard/cve-2026-24134-poc
Preuve de concept pour CVE-2026-24134, une vulnérabilité de niveau d'autorisation d'objet cassé (BOLA) dans StudioCMS, démontrant un accès non…
 filipegaudard/cve-2026-30944-poc
# Preuve de concept en Python pour CVE-2026-30944, exploitant une vulnérabilité BOLA dans StudioCMS pour élever les privilèges via une génération non…
 dinosn/gitlab-cve-2026-19478-lab
Lab A/B reproductible + PoC sûr pour GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 n0xdaemon/cve-2026-19478
Fournit des exploits PoC et une analyse des causes racines pour deux vulnérabilités de la directive GraphQL `@gl_introduced` de GitLab : exécution de…
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 httptoolkit/httptoolkit
HTTP Toolkit est un outil open-source et élégant pour le débogage, les tests et le développement avec HTTP(S) sous Windows, Linux et Mac :tada:…
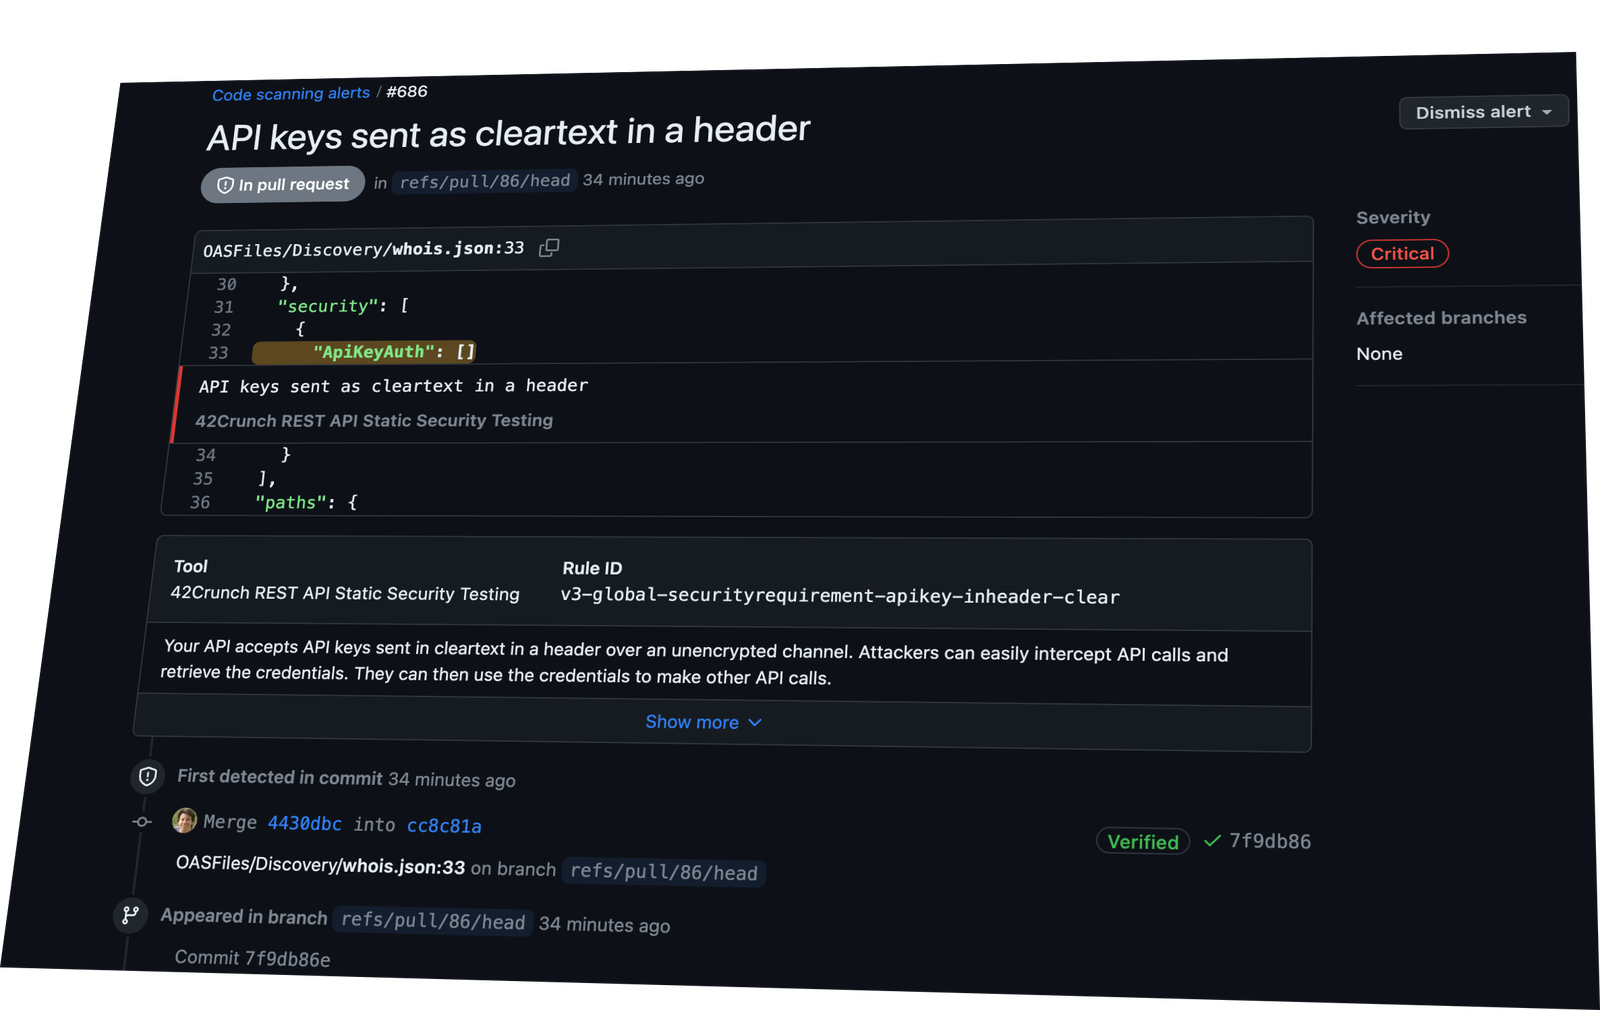 42crunch/api-security-audit-action
Automatise l'audit de sécurité statique des contrats OpenAPI dans les pipelines CI/CD, exécutant plus de 300 contrôles pour l'authentification,…
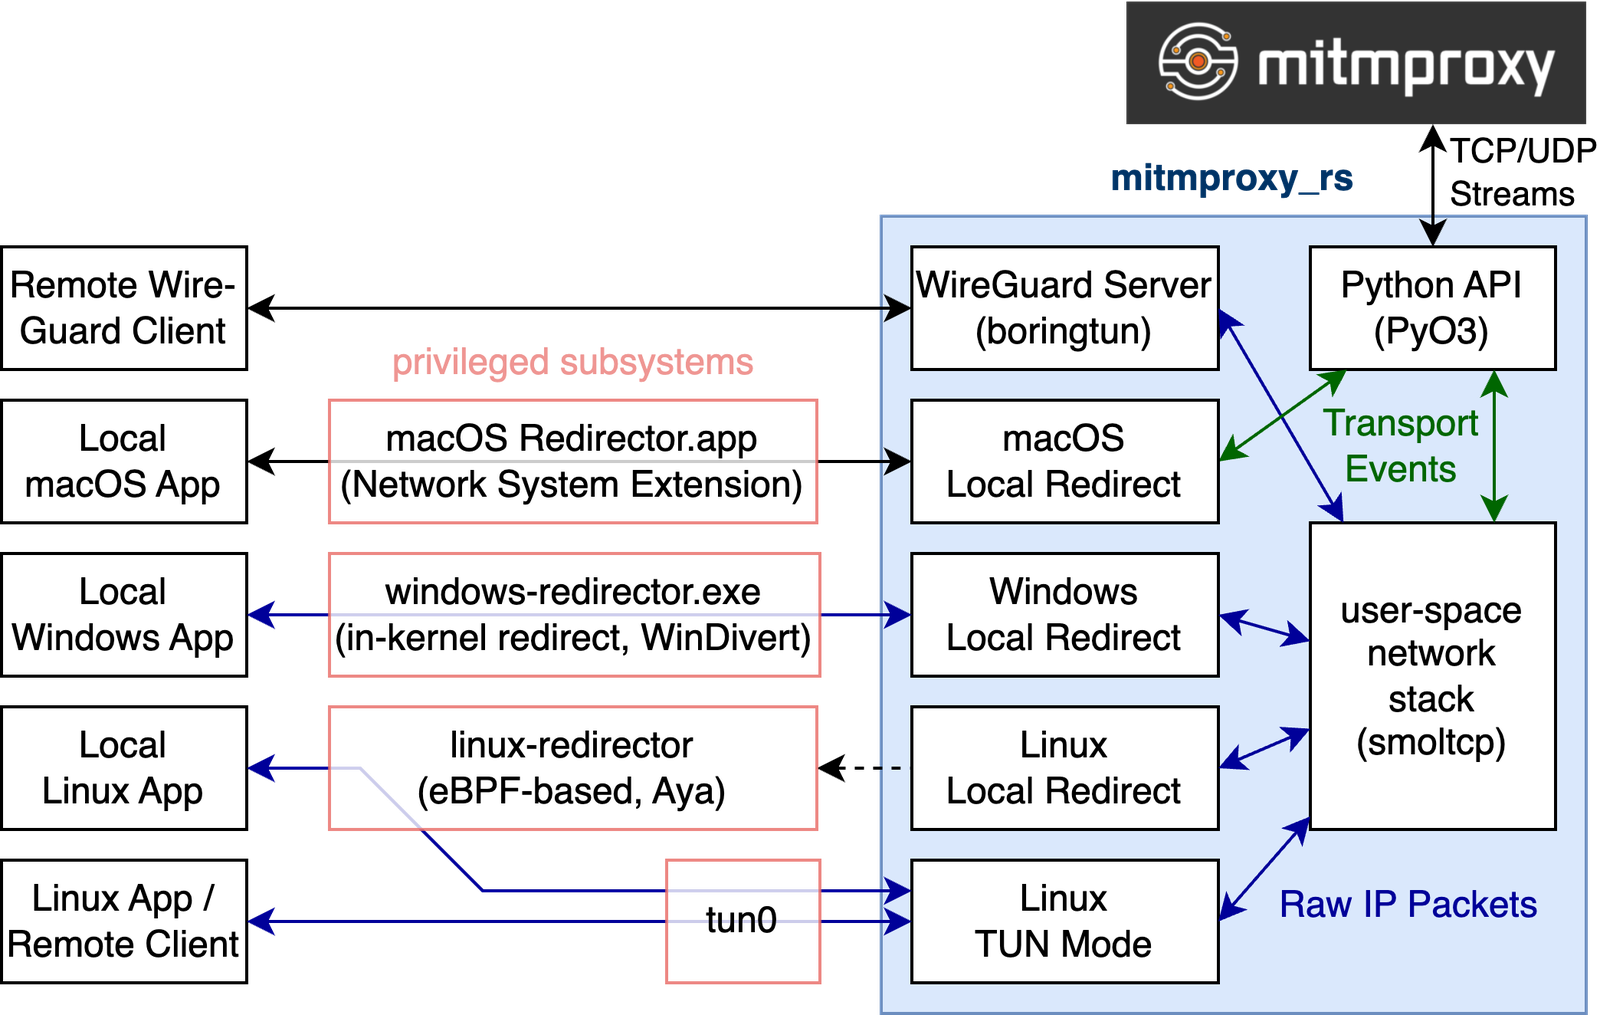 mitmproxy/mitmproxy_rs
Composants Rust pour l'interception et la redirection de trafic, permettant le proxy de périphériques WireGuard et la redirection d'applications…








