
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 cryptax/droidlysis
Outil d'analyse préliminaire automatisé pour applications Android qui désassemble les échantillons, extrait les propriétés via une correspondance de…
 polygraphene/dirtypipe-android
Exploit root Dirty Pipe pour Android (Pixel 6)
 vincentcox/stacoan
StaCoAn est un outil multiplateforme qui aide les développeurs, les chasseurs de bogues et les hackers éthiques à effectuer une analyse statique de…
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 vulnérabilité de fuite d'informations Android
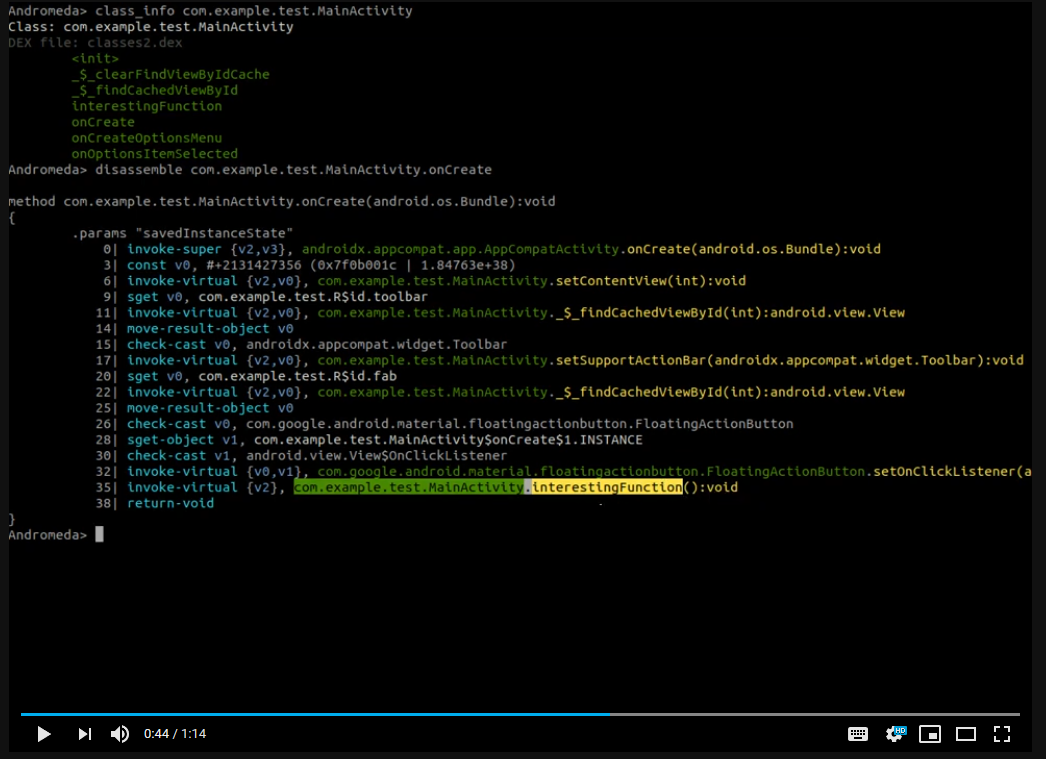 secrary/andromeda
Outil interactif de rétro-ingénierie C/C++ pour les applications Android, permettant une analyse statique rapide et une inspection binaire des…
 zalexdev/wpair-app
WPair est un outil de recherche en sécurité défensive qui démontre la vulnérabilité CVE-2025-36911 (par exemple WhisperPair) dans le protocole Fast…
 0x36/pixel_gpu_exploit
# Exploit du noyau Android 14 pour Pixel7/8 Pro
 mvt-project/androidqf
androidqf (Android Quick Forensics) aide à rassembler rapidement des preuves médico-légales à partir d'appareils Android, afin d'identifier des…
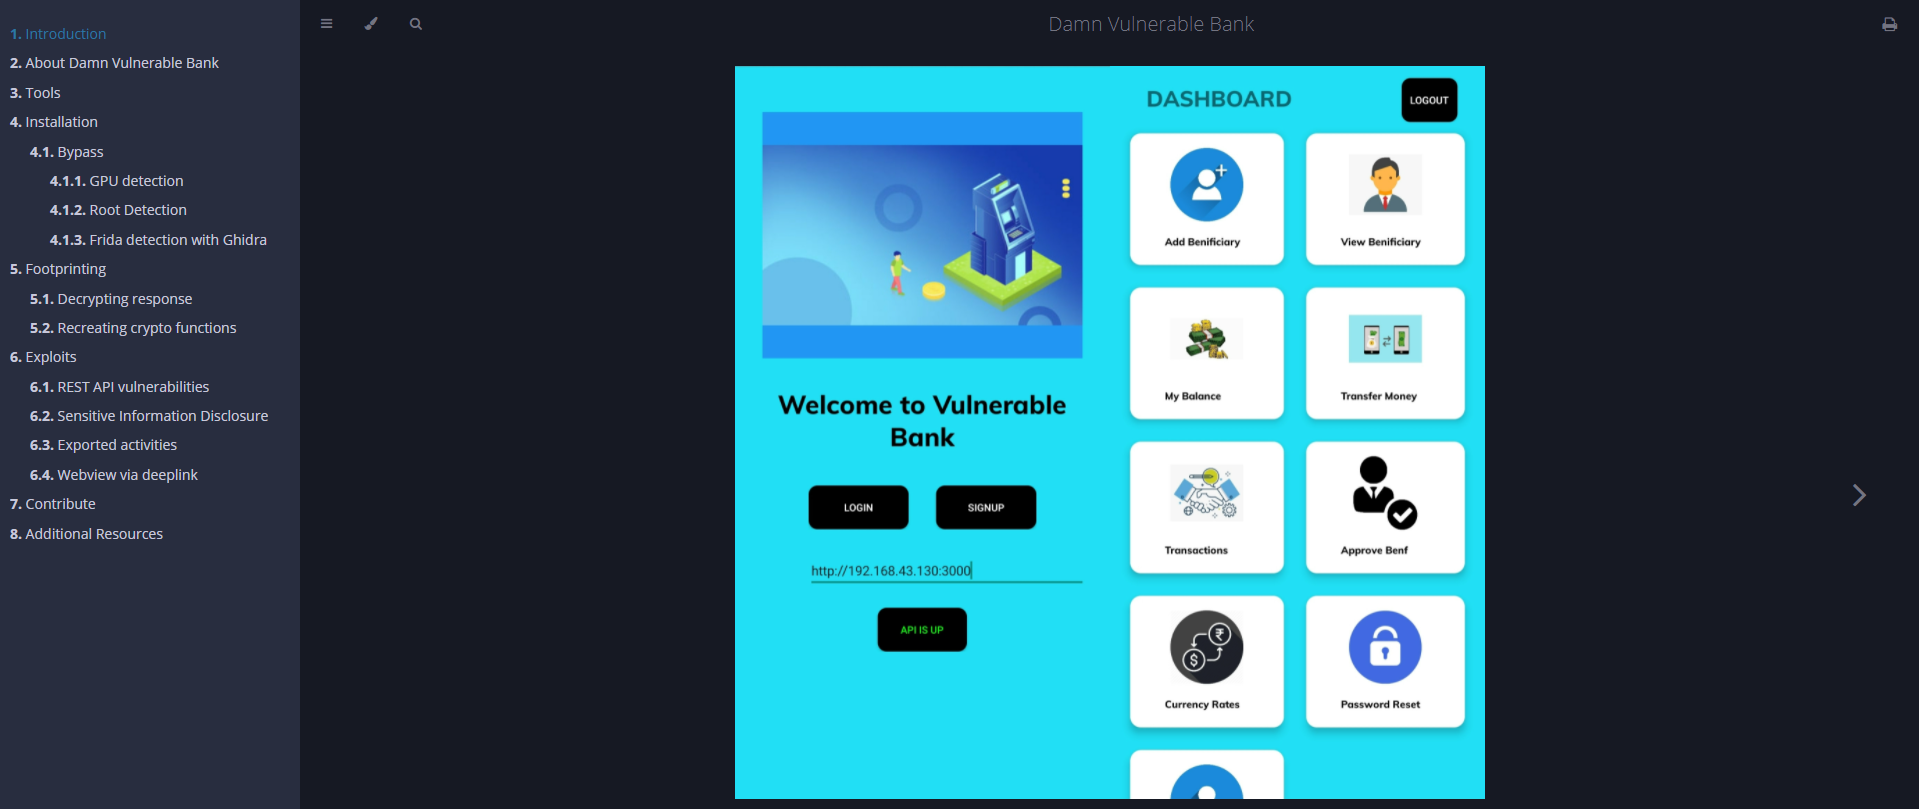 rewanthtammana/damn-vulnerable-bank
Application bancaire Android intentionnellement vulnérable pour s'entraîner aux tests de sécurité mobile, avec détection de root, anti-débogage,…
 grant-h/qu1ckr00t
Une application PoC démontrant la puissance d'une R/W arbitraire du noyau Android.
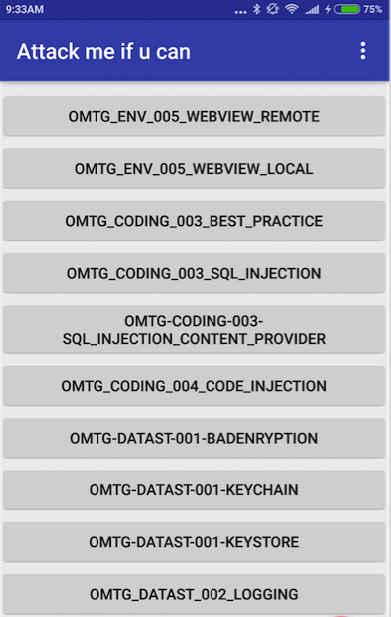 owasp/mastg-hacking-playground
Collection d'applications iOS et Android intentionnellement non sécurisées pour apprendre les tests de sécurité mobile, le rétro-ingénierie et…
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 laginimaineb/extractkeymaster
Exploit qui extrait les clés KeyMaster de Qualcomm en utilisant CVE-2015-6639 et CVE-2016-2431
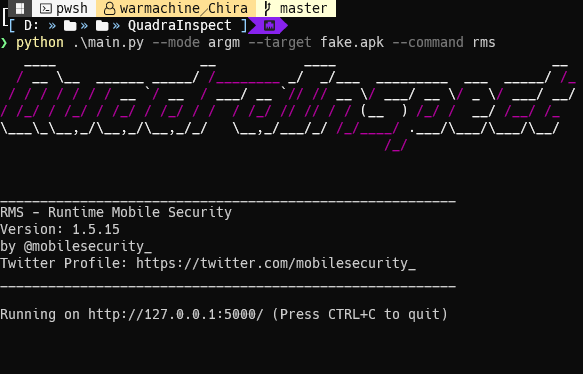 morpheuslord/quadrainspect
Framework modulaire d'analyse de sécurité des APK Android intégrant des outils d'analyse statique, dynamique et de rétro-ingénierie pour une…
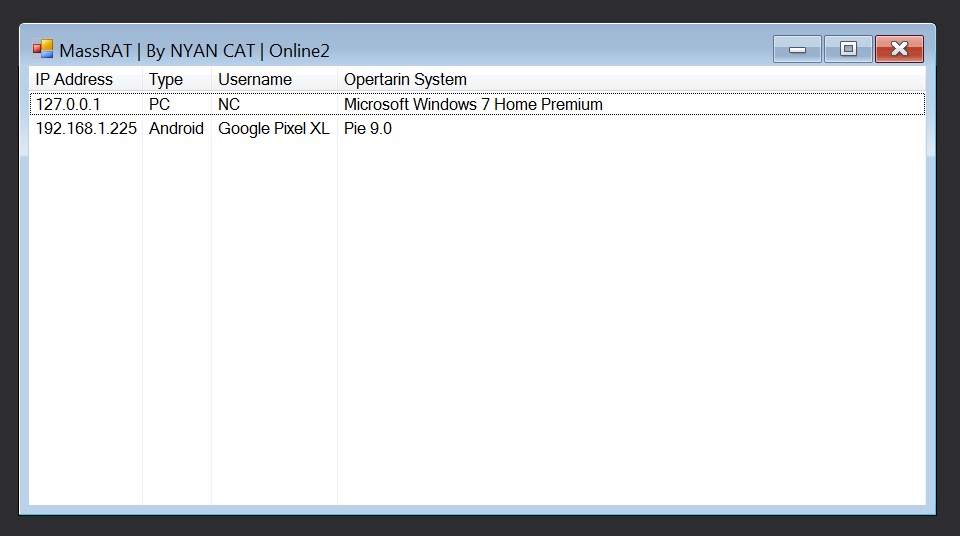 nyan-x-cat/mass-rat
Outil d'administration à distance multiplateforme de base - Xamarin








