
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 jingmatrix/pixel-ksu-root
Recherche de CVE et exploits pour aider à obtenir les droits root sur les appareils Pixel
 lauriewired/artful
La bibliothèque ARTful pour modifier dynamiquement le runtime Android
 canyie/magiskeop
Exploit et rapport pour application installée menant à une escalade de privilèges root via CVE-2024-48336 (Bug Magisk #8279), Vulnérabilité…
 starseed12345/queststack
Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.
 wheregoes/byd-dolphin-hacking
Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
 noveogroup/android-check
Plugin d'analyse statique de code pour projet Android. (Checkstyle, PMD)
 logicalhacking/dvhma
Application Android hybride volontairement vulnérable, conçue pour permettre aux professionnels de la sécurité de tester leurs outils et techniques,…
 sysnets/atfuzzer
Grammar-guided evolutionary fuzzer for dynamic analysis of AT command interfaces on Android smartphones via Bluetooth and USB, uncovering DoS,…
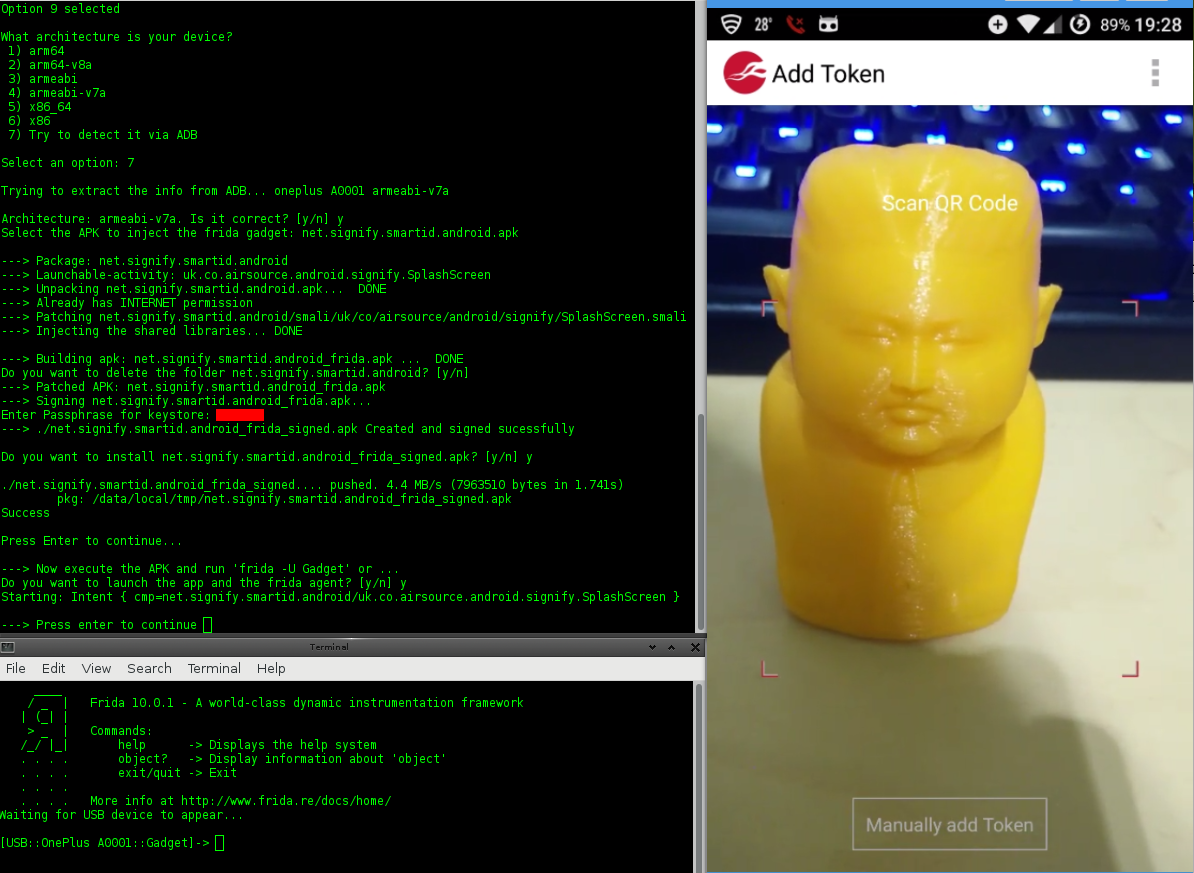 nccgroup/lazydroid
script bash pour faciliter certains aspects d'une évaluation d'application Android
 kangtastic/cve-2019-2215
Temproot pour Pixel 2 et Pixel 2 XL via CVE-2019-2215
 cybersecsi/dockerized-android
Un framework basé sur des conteneurs pour permettre l'intégration de composants mobiles dans les plateformes de formation en sécurité.
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Vulnérabilité de dépassement de tas Android
 timwr/cve-2014-3153
CVE-2014-3153 alias towelroot
 androguide/dsploit
dSploit - Le kit d'outils de sécurité informatique le plus complet et le plus avancé pour professionnels sur Android.
 viliuskraujutis/androidbroadcastsmonitor
Un outil pour s'abonner à toutes les diffusions Android standard sur votre appareil Android.
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 canyie/cve-2024-0044
Preuve de concept et analyse pour contourner le correctif initial de CVE-2024-0044, une vulnérabilité du framework Android permettant une élévation…








