
Juiceshopgl
 mbrandner-group/juiceshopgl
Intentionally vulnerable web application for security training, CTF competitions, and testing security tools. Covers OWASP Top Ten vulnerabilities…
ctfeducationlabs-practice+5
mbrandner-group/juiceshopglIntentionally vulnerable web application for security training, CTF competitions, and testing security tools. Covers OWASP Top Ten vulnerabilities…
 melroyb/cve-2019-14319
Proof-of-concept exploit for CVE-2019-14319, demonstrating a specific vulnerability in a web application for security testing and verification.
 coderobe/cve-2018-15912-poc
Proof-of-concept exploit for CVE-2018-15912, demonstrating a remote code execution vulnerability in a web application for security testing and…
 overgrowncarrot1/cve-2023-0297
Proof-of-concept exploit for CVE-2023-0297, demonstrating a specific vulnerability in a web application for security testing and validation purposes.
 infobyte/eko2020-challenge
Capture-the-flag challenge for Ekoparty 2020 featuring a Flask web application with security vulnerabilities to exploit. Designed for hands-on…
 funny-kill/cve-2023-34852
Proof-of-concept exploit for CVE-2023-34852, demonstrating a specific vulnerability in a web application for security testing and validation.
 sudoninja-noob/cve-2022-29007
Proof-of-concept exploit for CVE-2022-29007, demonstrating a specific vulnerability in a web application for security research and testing.
 rwincey/cve-2021-27198
Proof-of-concept exploit for CVE-2021-27198, demonstrating a specific vulnerability in a web application for security testing and validation.
 dpredrag/cve-2020-28502
Proof-of-concept exploit for CVE-2020-28502, demonstrating a specific vulnerability in a web application for security research and testing.
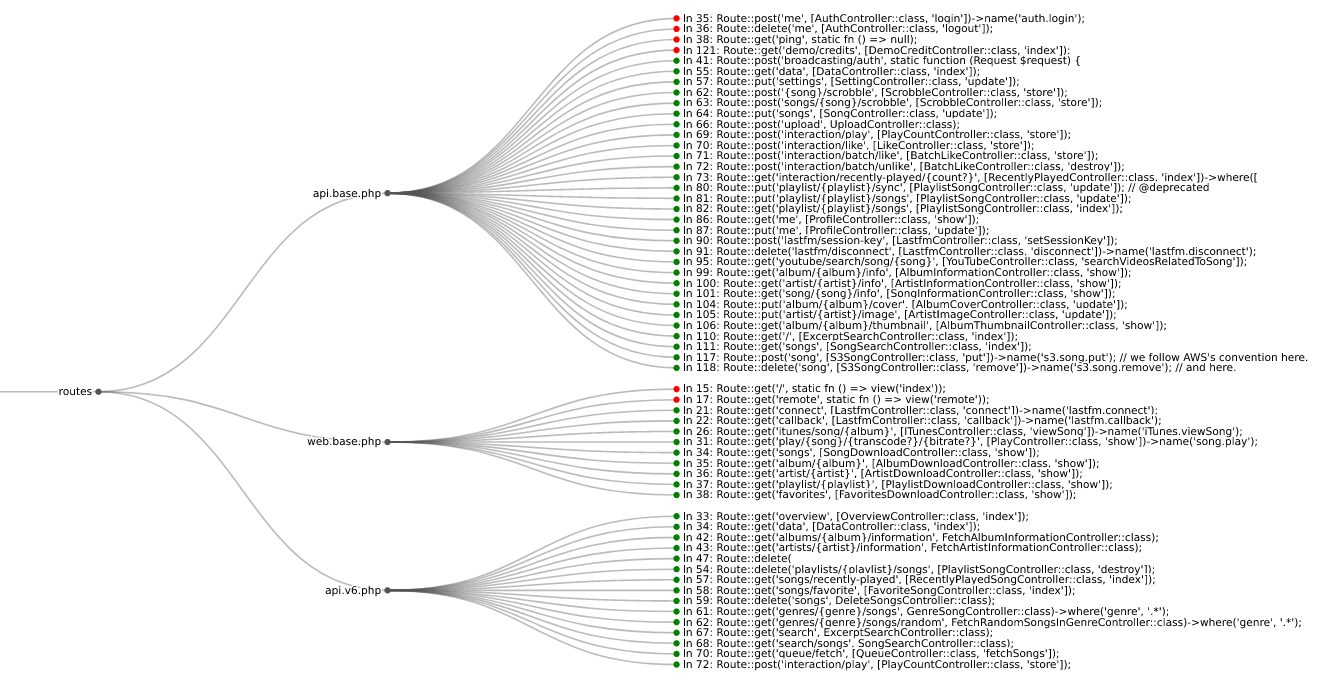 mschwager/route-detect
Find authentication (authn) and authorization (authz) security bugs in web application routes.
 tombstoneghost/tiwap
Deliberately vulnerable Flask web application with 22 security flaws across 3 difficulty levels for hands-on penetration testing and web security…
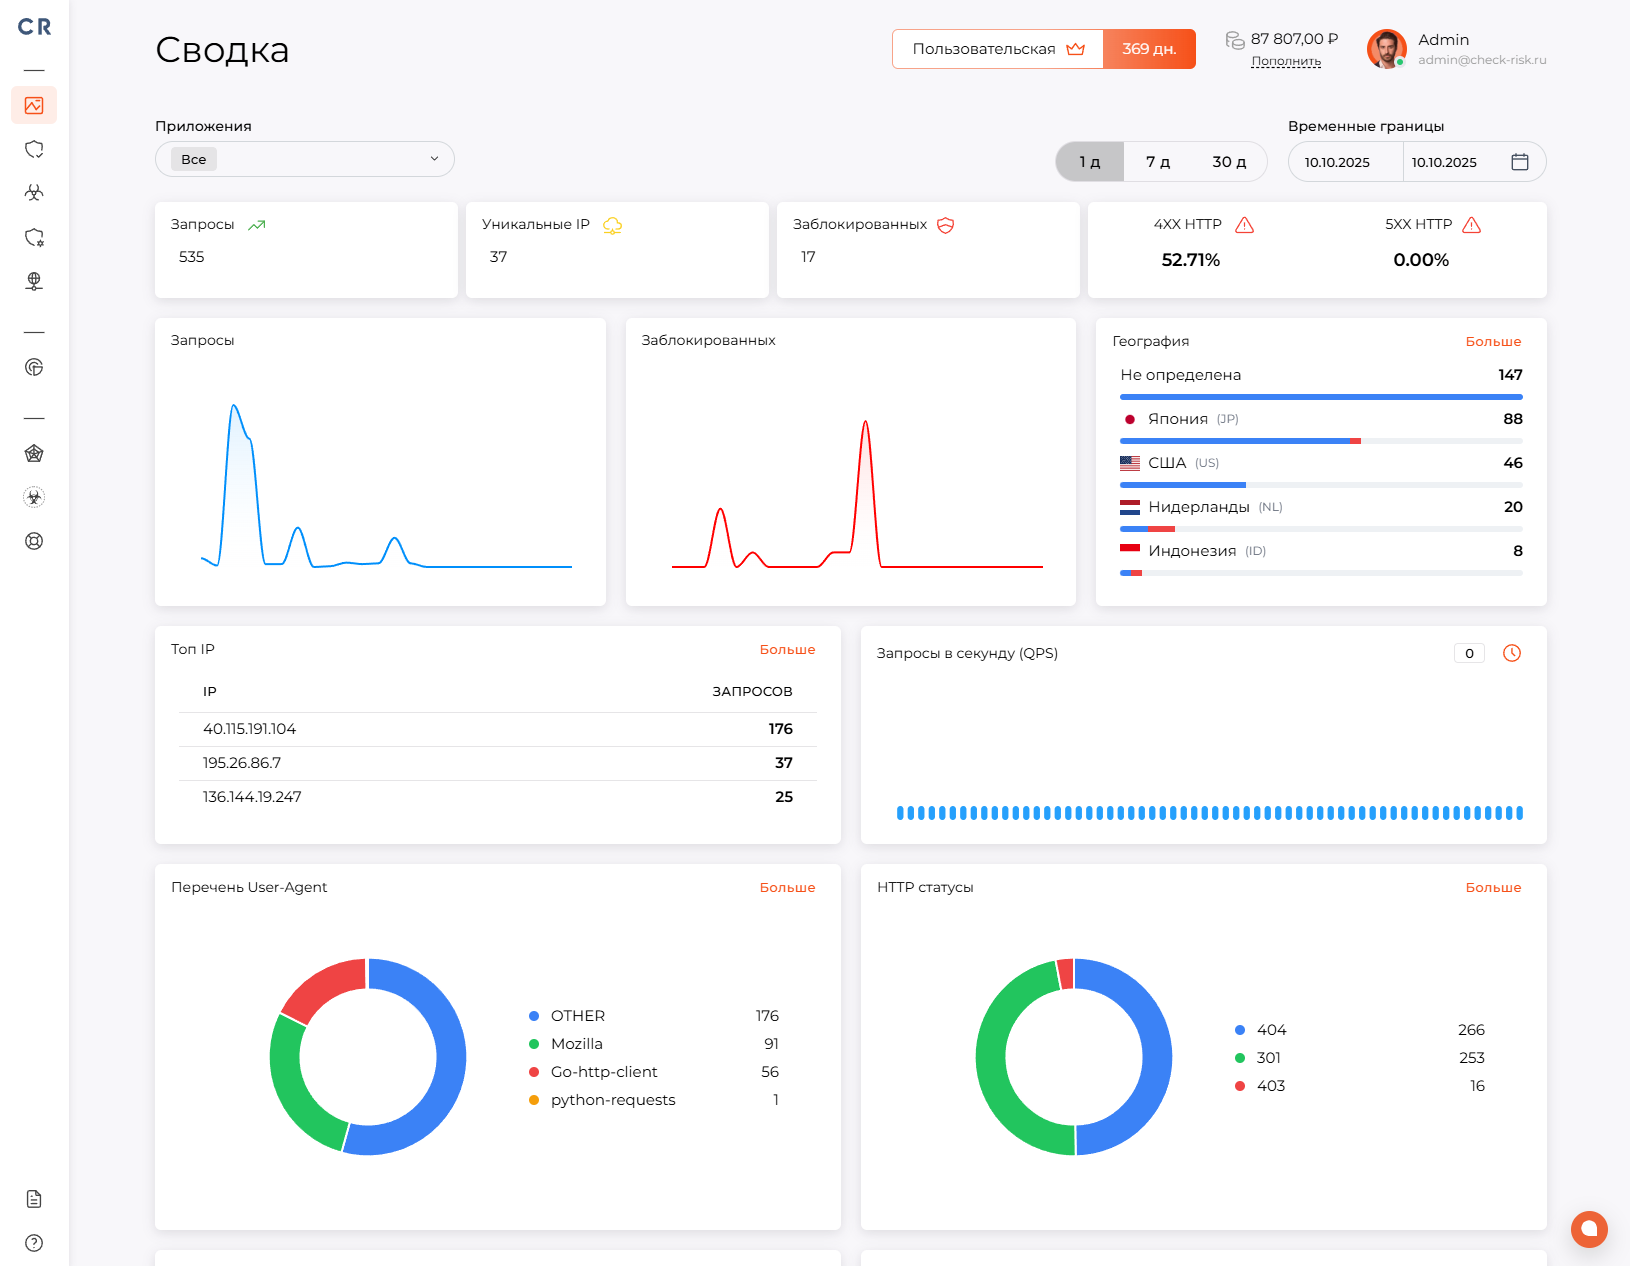 check-risk-waf/check-risk-waf
Cloud-based Web Application Firewall (WAF) providing L3/L7 protection against SQLi, XSS, DDoS, and bot attacks. Features AI assistant, anti-bot…
 owasp/securityshepherd
Web and mobile application security training platform
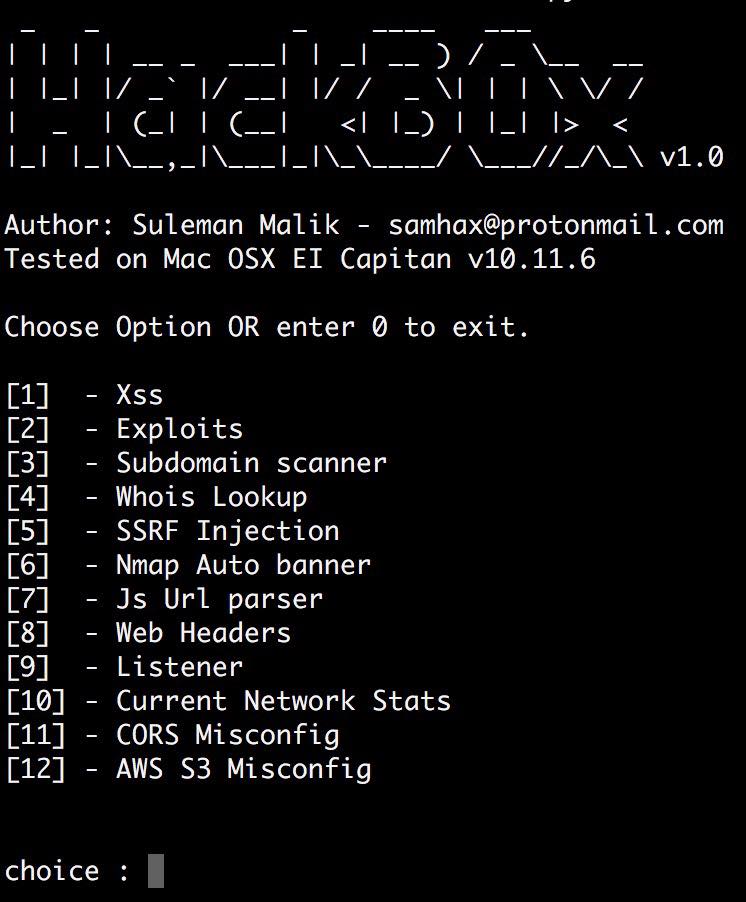 samhaxr/hackbox
HackBox is a powerful and comprehensive tool that combines a variety of techniques for web application and network security assessments, including…
 effortlessdevsec/ninjasworkout
Deliberately vulnerable Node.js web application containing 19+ security bugs (XSS, SSRF, Prototype Pollution, RCE) for hands-on penetration testing…
 fidjiw/cve-2023-38646-poc
Proof-of-concept exploit for CVE-2023-38646, demonstrating remote code execution in a web application. Intended for security testing and…
 pudding2/cve-2018-14083
Proof-of-concept exploit for CVE-2018-14083, demonstrating a specific web application vulnerability for security testing and validation.
 r3xbugbounty/cve-2025-53770
Proof-of-concept exploit for CVE-2025-53770, demonstrating exploitation of a web application vulnerability for security testing and validation.