
COM-Hunter
 nickvourd/com-hunter
Windows COM hijacking persistence tool with search, classic, Task Scheduler, and TreatAs modes. Available as .NET executable and Cobalt Strike BOF…
penetration-testingpersistence-mechanismsprivilege-escalation+1
nickvourd/com-hunterWindows COM hijacking persistence tool with search, classic, Task Scheduler, and TreatAs modes. Available as .NET executable and Cobalt Strike BOF…
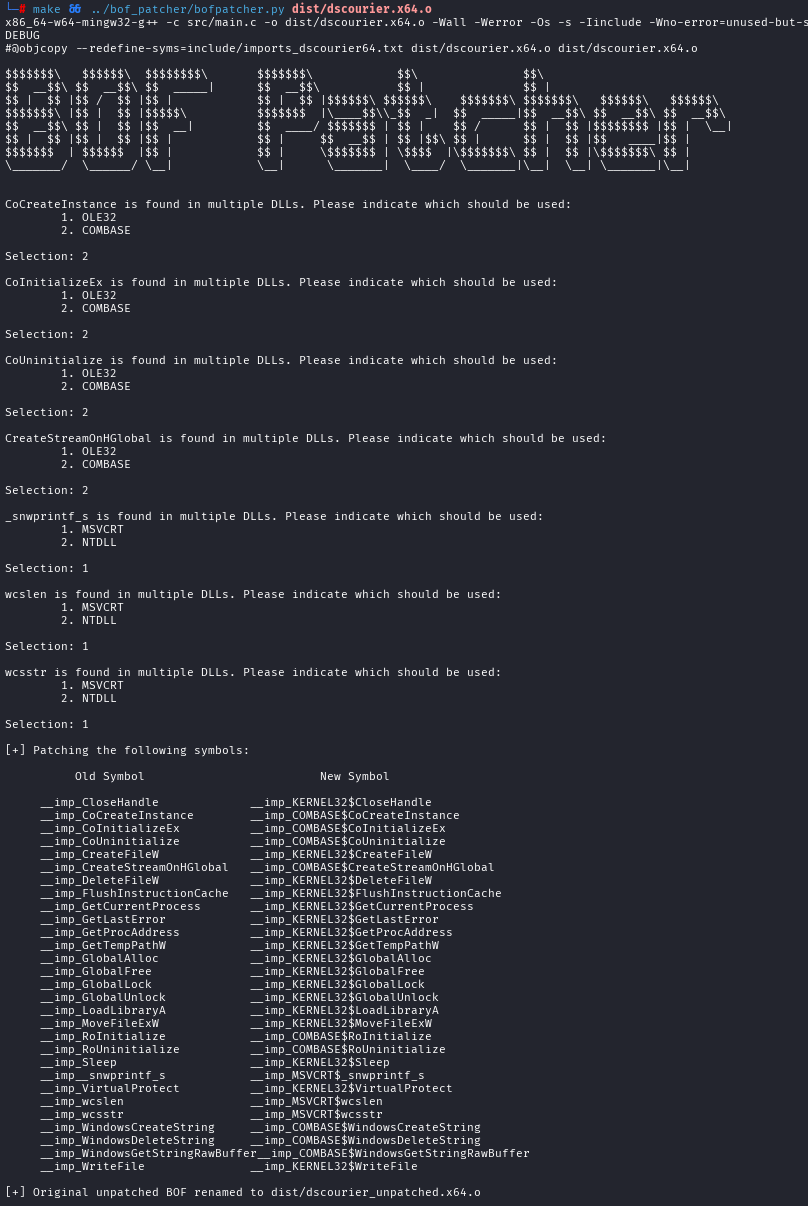 octoberfest7/dscourier_bof
BOF POC of the DSCourier project / invoking WinGet via COM
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 synacktiv/ccmmessagingbackdoor
Proof-of-concept backdoor for SCCM Management Point using rogue COM service for persistent remote command execution as SYSTEM.
 internetangel/zerocrumb
Dumping App Bound Protected Credentials & Cookies Without Privileges.
 0xthirteen/sharpstay
.NET tool for installing Windows persistence via registry keys, scheduled tasks, services, WMI events, COM hijacks, and LNK backdoors, supporting…
 byt3bl33d3r/offensivenim
My experiments in weaponizing Nim (https://nim-lang.org/)
 willian-2-0-0-1/log4j-exploit-cve-2021-44228
Exploit tool for CVE-2021-44228 (Log4Shell) that sets up a malicious LDAP server and delivers a Java payload to achieve remote code execution on…
 aahmad097/badoutlook
Proof-of-concept C# tool that reads Outlook emails via COM interface, extracts base64-encoded shellcode from trigger subject lines, and executes…
 mdsecactivebreach/browser-externalc2
External C2 Using IE COM Objects
 nccgroup/fenrir
PoC to tunnel the Meterpreter reverse HTTP shell over RDP Virtual Channels