
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
46 results
CVE-2026-103442 preview

CVE-2026-103442

GitHubbombobombone/cve-2026-103442

Local proof-of-concept and sanitized report for CVE-2026-103442, a PHP object injection in MediaWiki CentralAuth's merge-session handling that can…

exploitationvulnerability-analysisweb-application-exploitation+1
6 days ago
CVE-2026-42613 preview

CVE-2026-42613

GitHubivanesk315/cve-2026-42613

PHP proof-of-concept for CVE-2026-42613, demonstrating exploitation of the referenced vulnerability.

exploitationpenetration-testingvulnerability-analysis+2
26 days ago
CVE-2026-81780-Hash-Form preview

CVE-2026-81780-Hash-Form

GitHub0xterror/cve-2026-81780-hash-form

Exploit for CVE-2026-81780: unauthenticated file upload in WordPress Hash Form plugin leading to remote code execution via crafted PHP payloads.

exploitationpenetration-testingvulnerability-analysis+2
29 days ago
CVE-2026-3891 preview

CVE-2026-3891

GitHubch4120n/cve-2026-3891

PoC for CVE-2026-3891 – Unauthenticated File Upload RCE in Pix for WooCommerce ≤ 1.5.0. Automated nonce retrieval, PHP upload, and command execution.

exploitationpenetration-testingweb-application-exploitation
22 months ago
CVE-2026-48939_PoC preview

CVE-2026-48939_PoC

GitHubchiefyoru/cve-2026-48939_poc

iCagenda extension for Joomla allows the upload of arbitrary files in the file attachment feature, ultimately resulting in PHP code upload and…

code-analysisexploitationvulnerability-analysis+1
2 months ago
CVE-2026-45034 preview

CVE-2026-45034

GitHubsangsenimanwartefak/cve-2026-45034

PoC exploit for PHPSpreadsheet's phar:// deserialization vulnerability, bypassing prohibitWrappers to achieve remote code execution on vulnerable PHP…

exploitationpayload-developmentvulnerability-analysis+1
3 months ago
CVE-2025-6440 preview

CVE-2025-6440

GitHubsangsenimanwartefak/cve-2025-6440

Exploit for CVE-2025-6440: unauthenticated arbitrary file upload in WooCommerce Designer Pro WordPress plugin, enabling RCE via malicious PHP upload.

exploitationpenetration-testingvulnerability-analysis+2
3 months ago
CVE-2024-31509 preview

CVE-2024-31509

GitHubsp624/cve-2024-31509

SQL Injection in computer-laboratory-management-system-using-php-and-mysql - LMS - PHP v1.0

exploitationpenetration-testingvulnerability-analysis+1
4 months ago
CVE-2026-7537 preview

CVE-2026-7537

GitHubd0n601/cve-2026-7537

MDJM Event Management <= 1.7.8.3 - Authenticated (Administrator+) Arbitrary File Upload via 'mdjm_email_upload_file' Parameter

exploitationpenetration-testingvulnerability-analysis+1
5 months ago
CVE-2025-44136 preview

CVE-2025-44136

GitHubmheranco/cve-2025-44136

Proof-of-concept exploit for unauthenticated reflected XSS in MapTiler Tileserver-php v2.0 via the 'layer' GET parameter, enabling arbitrary HTML/JS…

exploitationpenetration-testingvulnerability-analysis+2
5 months ago
CVE-2026-6182-SQLI-auth preview

CVE-2026-6182-SQLI-auth

GitHubxmyronn/cve-2026-6182-sqli-auth

Proof-of-concept for SQL injection authentication bypass in Simple Content Management System PHP, allowing unauthenticated attackers to gain admin…

authenticationexploitationpenetration-testing+2
6 months ago
CVE-2026-6183-SQLI preview

CVE-2026-6183-SQLI

GitHubxmyronn/cve-2026-6183-sqli

Proof-of-concept exploit for SQL injection in Simple Content Management System PHP, demonstrating UNION-based data extraction via the id parameter in…

exploitationpenetration-testingvulnerability-analysis+2
6 months ago
CVE-2026-6184-stored-XSS preview

CVE-2026-6184-stored-XSS

GitHubxmyronn/cve-2026-6184-stored-xss

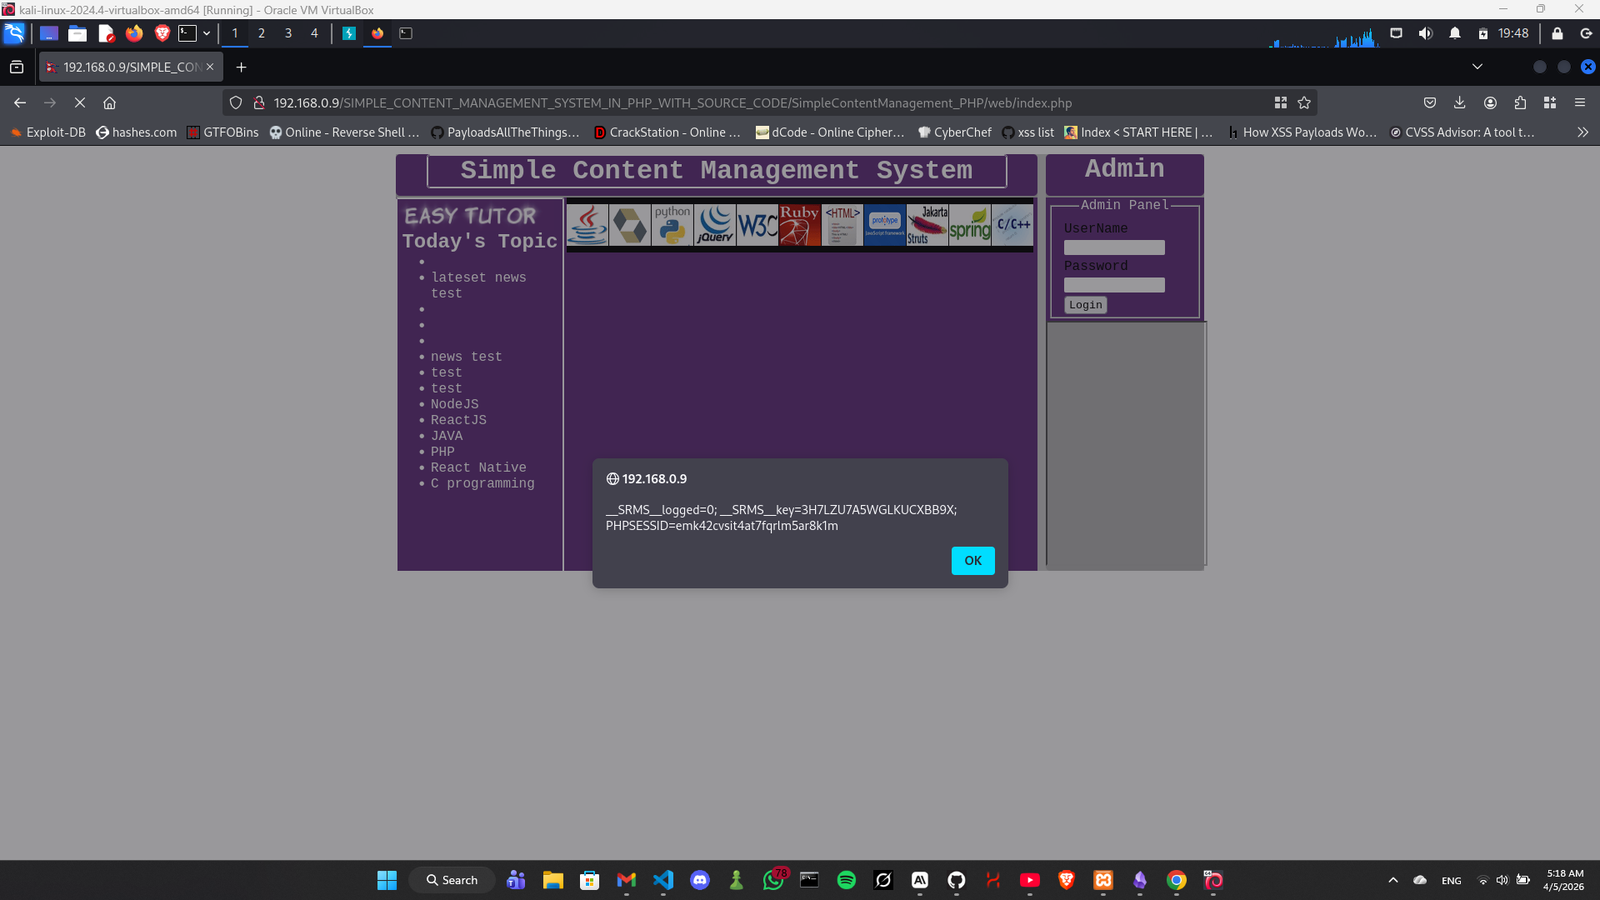
Proof-of-concept for a stored XSS vulnerability in Simple Content Management System PHP, demonstrating session cookie theft via unsanitized News…

exploitationpenetration-testingvulnerability-analysis+2
6 months ago
CVE-2026-7028-SQLI preview

CVE-2026-7028-SQLI

GitHubxmyronn/cve-2026-7028-sqli

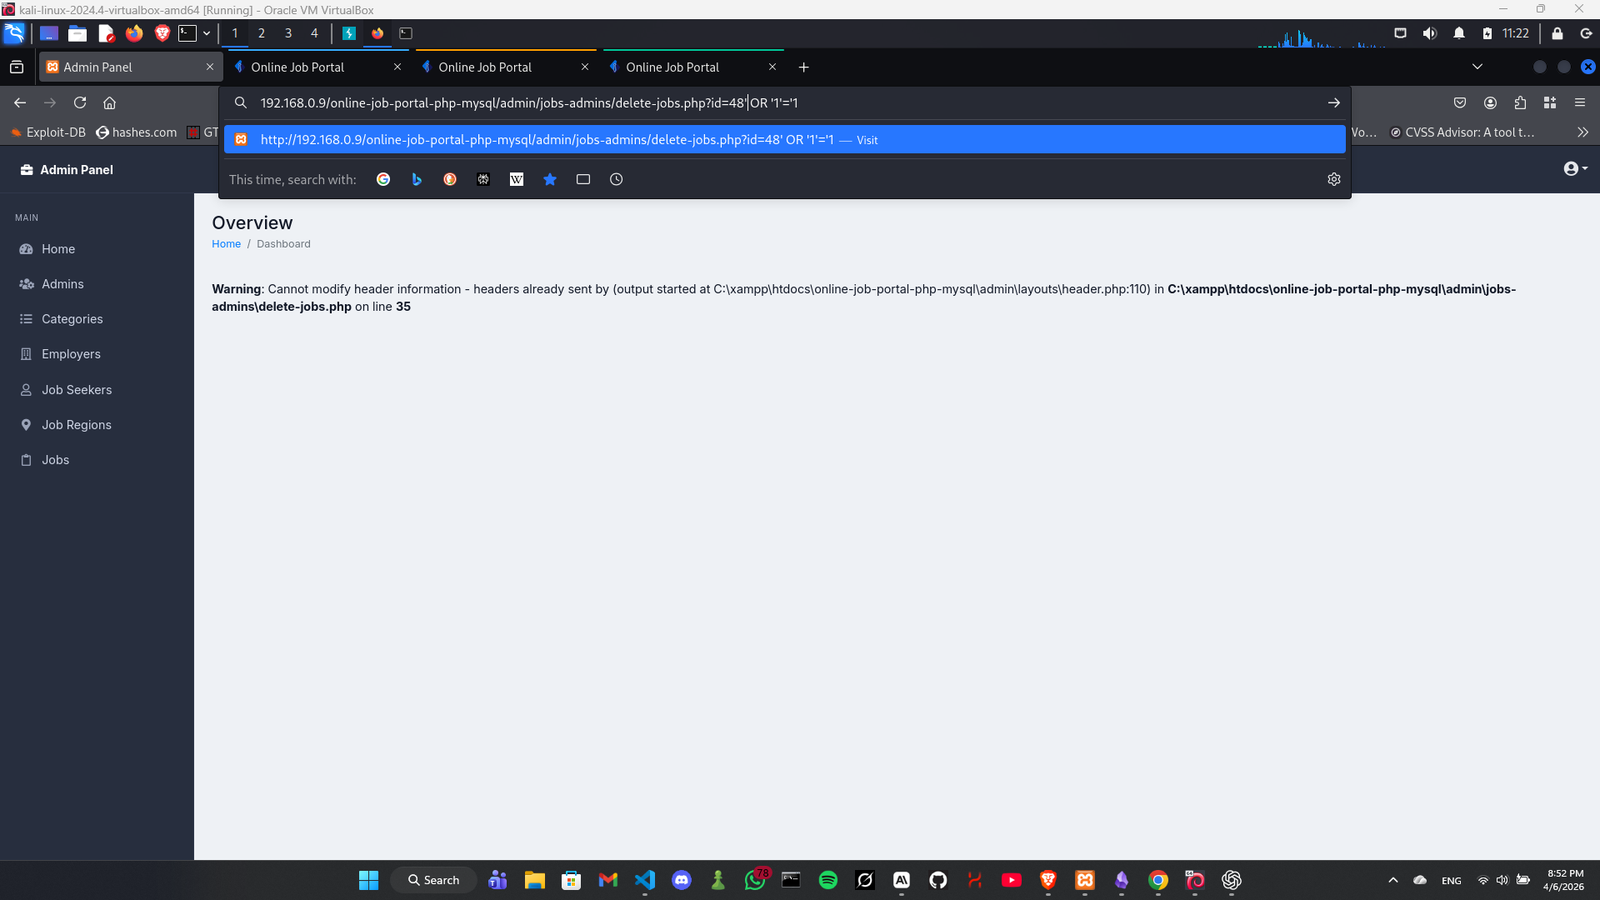
Proof-of-concept exploit for SQL injection in CodeAstro Online Job Portal allowing authenticated deletion of all job records via crafted GET request.

exploitationpenetration-testingvulnerability-analysis+2
6 months ago
CVE-2026-6201-IDOR preview

CVE-2026-6201-IDOR

GitHubxmyronn/cve-2026-6201-idor

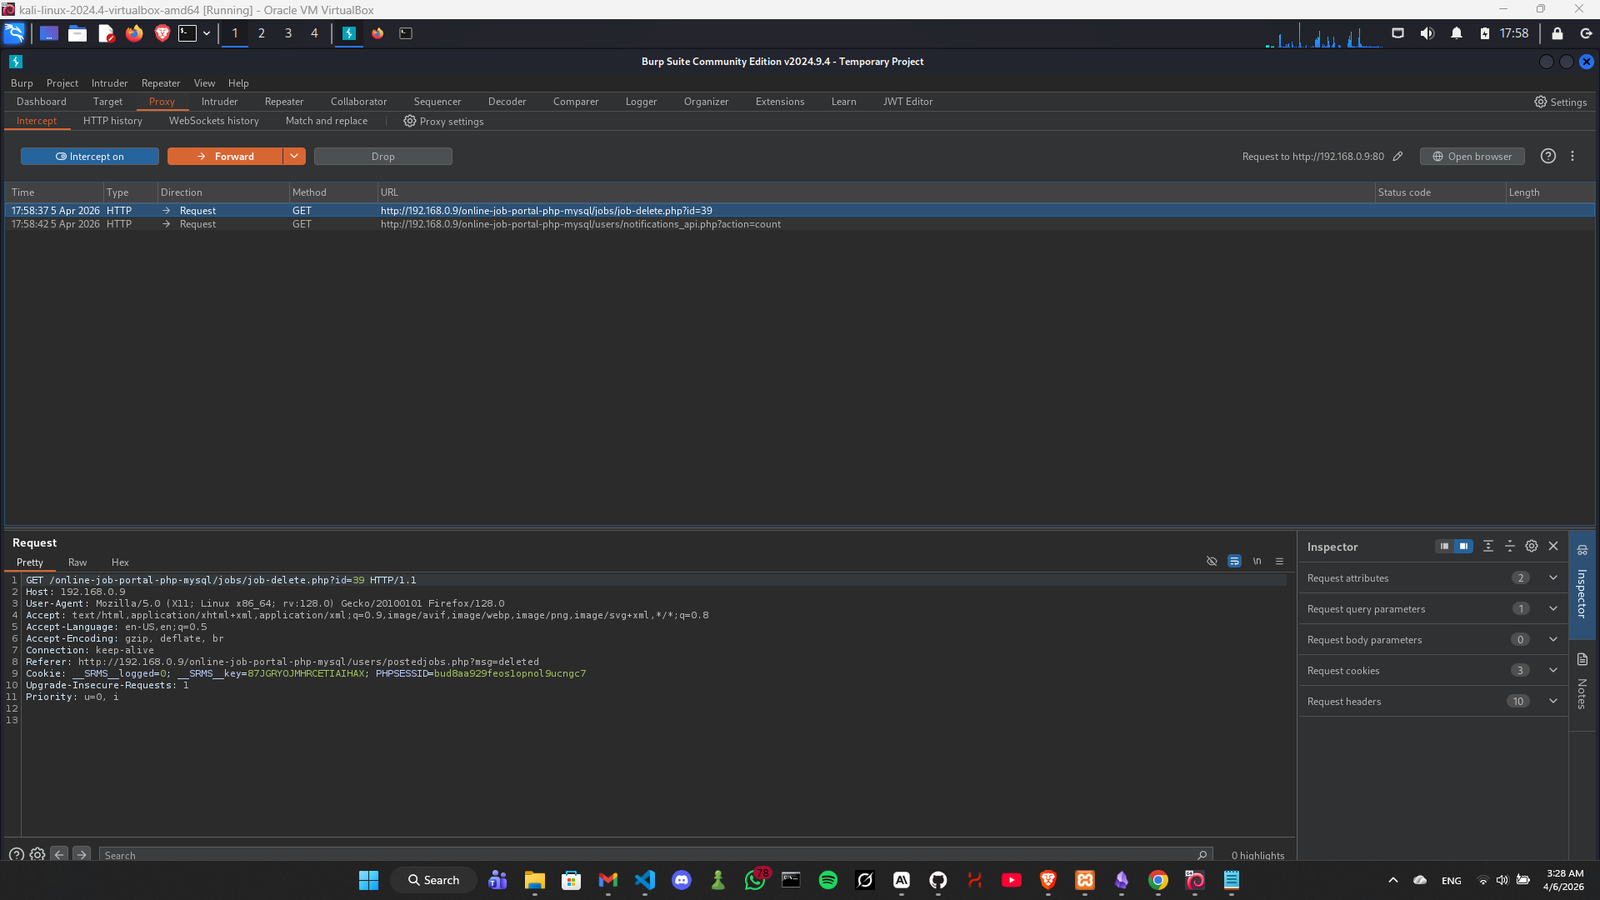
Proof-of-concept demonstrating an IDOR vulnerability in CodeAstro Online Job Portal allowing authenticated employers to delete arbitrary job postings…

exploitationpenetration-testingvulnerability-analysis+2
6 months ago
CVE-2026-7089-XSS preview

CVE-2026-7089-XSS

GitHubxmyronn/cve-2026-7089-xss

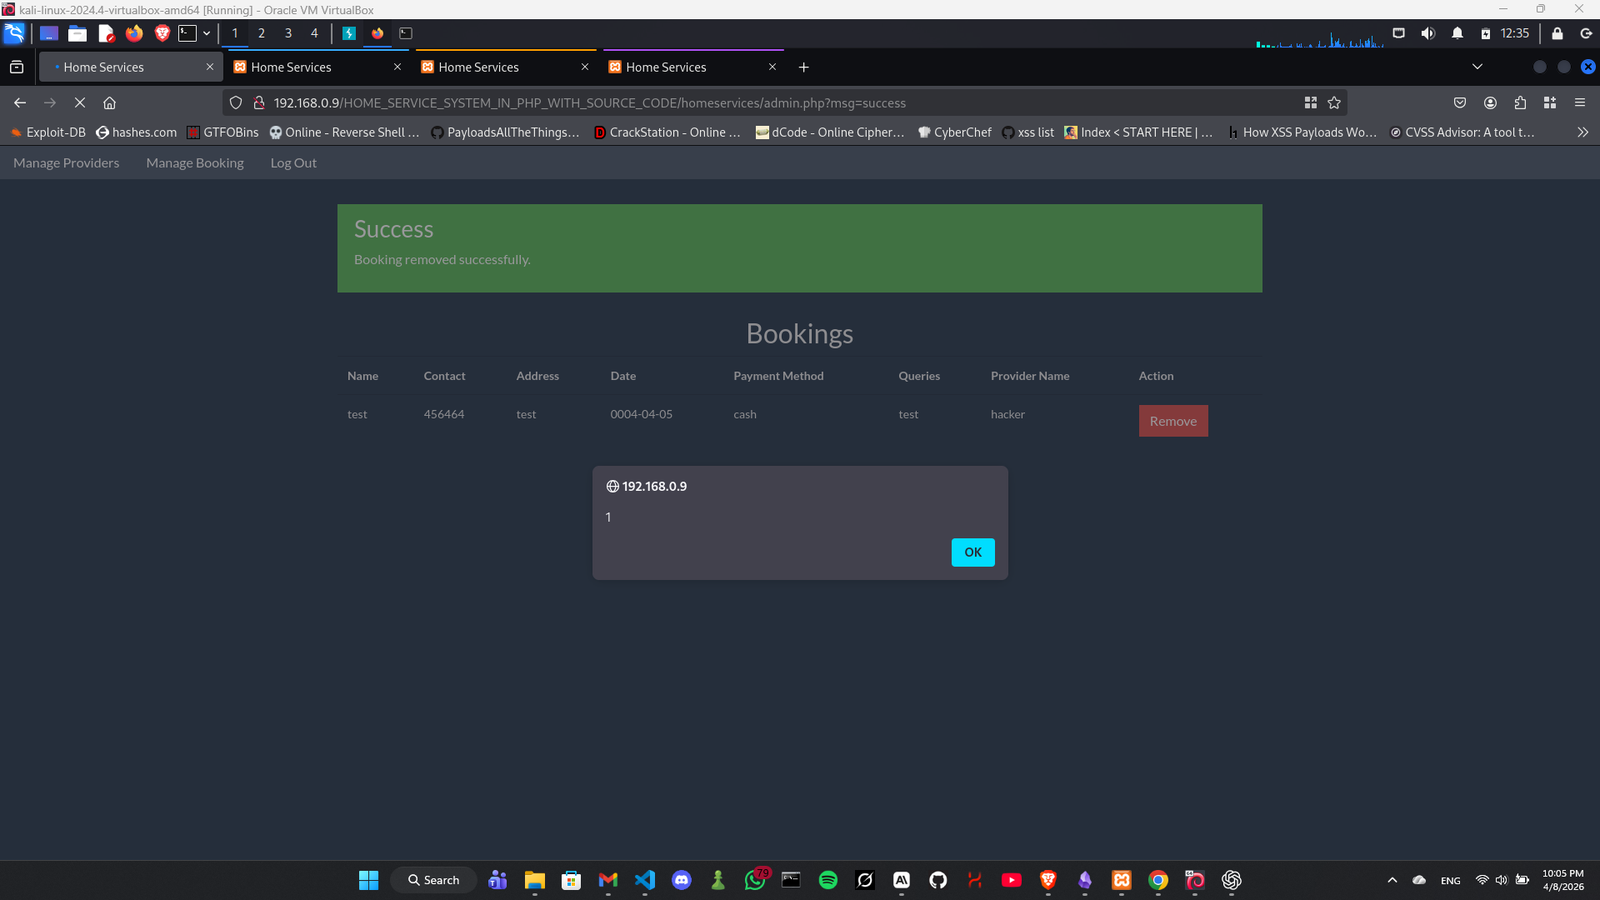
Proof-of-concept for CVE-2026-7089, a stored XSS in Home Service System PHP 1.0 allowing unauthenticated admin session hijacking via booking form.

exploitationpenetration-testingvulnerability-analysis+2
6 months ago
TheMisfits-CVE-2024-8465-SQLi preview

TheMisfits-CVE-2024-8465-SQLi

GitHub19melek19/themisfits-cve-2024-8465-sqli

Intentionally vulnerable PHP web app demonstrating SQL injection authentication bypass and unauthorized data disclosure modeled after CVE-2024-8465…

ctfeducationlabs-practice+3
8 months ago
CVE-2025-61246 preview

CVE-2025-61246

GitHubhackergovind/cve-2025-61246

CVE-2025-61246: SQL Injection vulnerability PoC in Online Shopping System PHP

educationexploitationlabs-practice+3
9 months ago
Previous123Next