Polkit-pkexec-exploit-for-Linux

Exploit for CVE-2021-4034, a local privilege escalation vulnerability in polkit's pkexec, allowing unprivileged users to gain root on Linux systems.

Exploit for CVE-2021-4034, a local privilege escalation vulnerability in polkit's pkexec, allowing unprivileged users to gain root on Linux systems.

Exploit for CVE-2021-4034 (pkexec) that adds a root user with sudo privileges. Includes manual exploitation steps and compiles pwnkit.so for local…

Exploit for CVE-2026-31431, a Linux kernel AF_ALG AEAD page-cache write vulnerability enabling unprivileged arbitrary 4-byte writes to readable files…

Proof-of-concept exploit for Linux kernel CVE-2026-31431, leveraging AF_ALG sockets to escalate privileges to root via payload injection and shell…

Exploit for CVE-2021-4034 (PwnKit) that escalates privileges to root via pkexec, providing a simple shell execution.

Android framework base repository for AOSP 10 r33, containing a patch or exploit related to CVE-2021-0315.

Proof-of-concept exploit for CVE-2021-4034, a local privilege escalation vulnerability in polkit's pkexec, demonstrating exploitation for security…

Exploit for CVE-2021-4034 (PwnKit), a local privilege escalation vulnerability in polkit's pkexec, allowing unprivileged users to gain root on…

Exploit for CVE-2021-4034, a local privilege escalation vulnerability in polkit's pkexec, allowing unprivileged users to gain root access.

Proof-of-concept exploit for CVE-2021-1883, a vulnerability in Apple's CoreText framework, demonstrating memory corruption leading to arbitrary code…

Exploit for CVE-2026-31431, a Linux kernel page cache corruption vulnerability, providing interactive root shell and non-interactive command…

Local privilege escalation exploit for CVE-2026-31431, corrupting setuid binaries in page cache via AF_ALG and splice to gain root shell.

Exploit for CVE-2024-49112, a critical Windows LDAP RCE vulnerability, triggering a crash via crafted Netlogon and LDAP interactions.

Balena Etcher versions prior to v2.1.4 on Windows are affected by a Time-of-Check to Time-of-Use (TOCTOU) race condition in the temporary file…

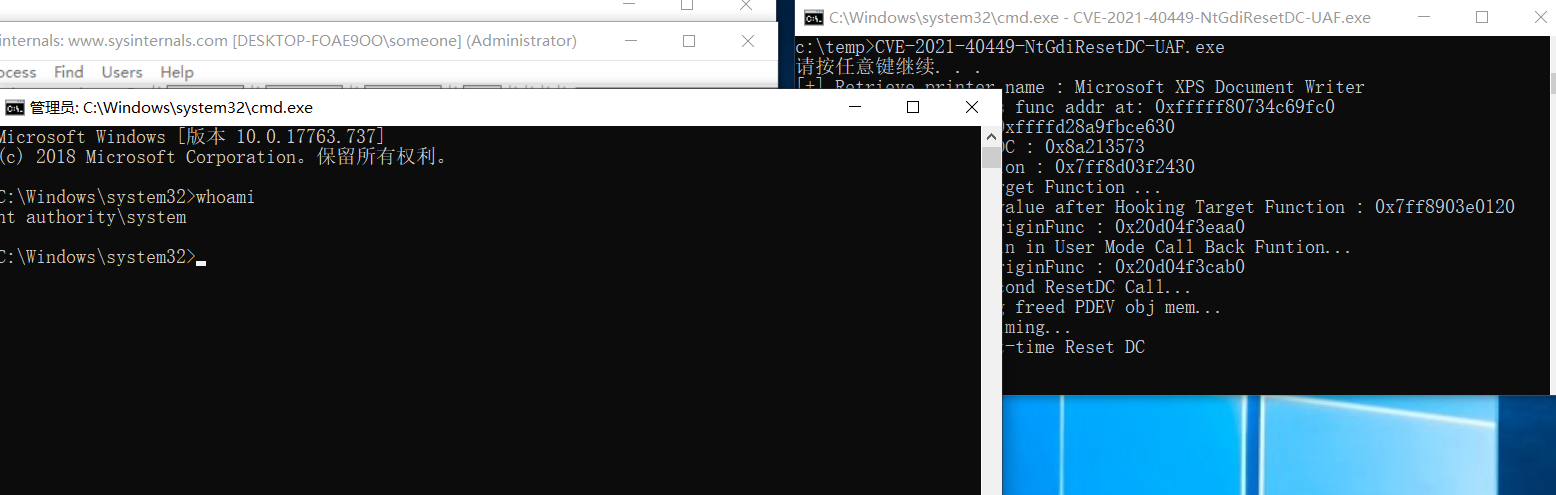
Proof-of-concept exploit for CVE-2021-40449, a Windows kernel use-after-free in NtGdiResetDC, demonstrating privilege escalation via user-space…

Printer exploitation framework for security testing via raw port 9100, featuring PCL payload delivery, DoS bombing, C2 QR codes, phishing QR codes,…

Exploit for CVE-2021-4034 (PwnKit) that leverages a race condition in pkexec to escalate privileges to root on Linux systems.

Local privilege escalation exploit for CVE-2021-4034 targeting pkexec, providing proof-of-concept code for security testing and research.