
CVE-2025-63587
 nrtlox/cve-2025-63587
CVE-2025-63587
authenticationhardware-securityinformation-gathering+3
nrtlox/cve-2025-63587CVE-2025-63587
 owasp/ai-vulnerabilities-playground
Hands-on AI security lab platform with 50+ scenarios across prompt injection, agentic system exploitation, model manipulation, and MCP trust boundary…
 goncalopolido/overload
A network stress testing tool for simulating high traffic loads.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…
 cobbbex/cisco-asa-vulnerability-research
Systematic reverse engineering of Cisco ASA's lina binary to discover and analyze memory corruption vulnerabilities, including CVE-2025-20333 and…
 alt3kx/cve-2002-0347
Directory traversal vulnerability in Cobalt RAQ 4 allows remote attackers to read password-protected files, and possibly files outside the web root,…
 alt3kx/cve-2002-0346
Cross-site scripting vulnerability in Cobalt RAQ 4 allows remote attackers to execute arbitrary script as other Cobalt users via Javascript in a URL…
 brotherofjhonny/cve-2024-51026_overview
Sistema NetAdmin IAM 4 é vulnerável a Cross Site Scripting (XSS), no endpoint /BalloonSave.ashx
 jehadalqurashi/blackdir-framework
Web Application Vulnerability Scanner
 my0723/cnvd-2022-27366__cve-2023-37621
Exploit for CVE-2023-37621 targeting unauthorized access in Fronius Datalogger Web 2.0.5-4, allowing attackers to retrieve sensitive device…
 7ragnarok7/cve-2024-37888
XSS PoC/Exploit for Open Link Plugin for CKEditor 4
 imbas007/cve-2026-63223-poc
CVE-2026-63223 PoC — CodeIgniter 4 is_image/mime_in File Upload RCE (CVSS 9.8). Unauthenticated remote code execution via unrestricted file upload…
 polosss/by-poloss..-..cve-2026-15038-poc
POC 4 CVE-2026-15038
 nvicloud/cve-2026-12948
Proof of concept for stored XSS in Digi PortServer TS 4 H MEI web interface, demonstrating persistent payload execution and providing remediation…
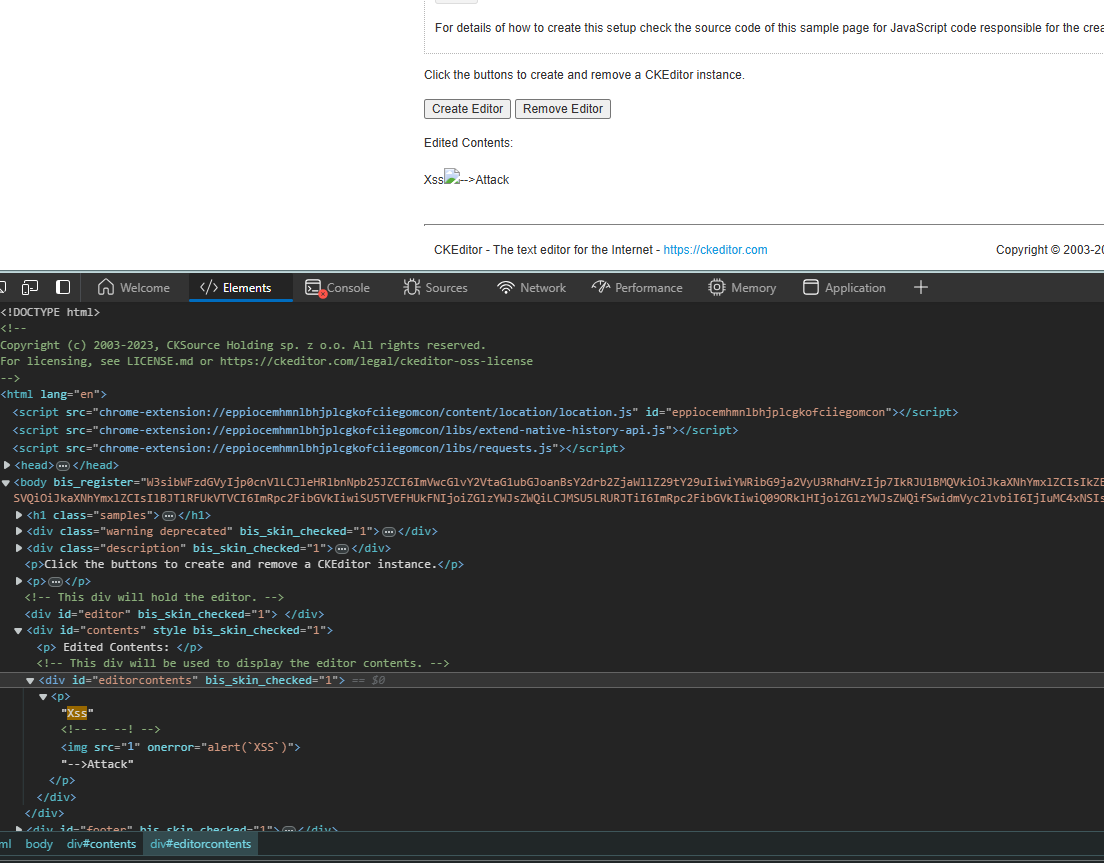 sahar042/cve-2023-4771
CVE-2023-4771 PoC CKEditor 4 Cross-site scripting (XSS) vulnerability in AJAX sample
 afine-com/cve-2024-24816
CKEditor 4 < 4.24.0-lts - XSS vulnerability in samples that use the "preview" feature.
 gui/legacy-rails-cve-2020-5267-patch
Patch CVE-2020-5267 for Rails 4 and Rails 3
 hirokiii/cve-2023-44487
Educational environment for LTAT.04.022 Homework 4.